


Node.js20内置.env文件支持,变量覆盖优先级怎么理解
深入解析 Node.js 20 原生内置 .env 文件支持的工作机制,详解命令行系统环境变量、多文件覆盖、代码运行时赋值与默认兜底的完整优先级规则及实际工程应用。
从 Node.js 20.6.0 开始,官方在运行时中内置了对 .env 配置文件的原生加载支持,开发者无需再借助第三方 dotenv 模块即可在启动阶段载入环境变量。这一功能的核心实现方式是通过命令行参数 --env-file。然而,在实际项目推进中,团队常常会遇到终端显式传递的变量、多个 .env 文件重叠、系统级预设变量以及代码内动态赋值共存的复杂场景。理解 Node.js 20 在这些场景下的变量覆盖优先级,不仅能避免因配置静默失效引发的环境事故,也是保障本地开发与容器化部署一致性的关键。
一、原生 .env 支持的操作流程与核心使用方式
在以往的 Node.js 项目中,读取本地配置通常需要在入口文件最上方书写 require('dotenv').config() 或在启动脚本中引入预加载参数 -r dotenv/config。Node.js 20 的原生机制将该行为直接前移至 Node 核心启动器内部,在任何用户代码执行之前完成配置文件的读取与解析。
基本的使用步骤非常直观:在项目根目录下准备好环境配置文件,随后在启动命令中通过 --env-file 参数指定文件路径。从该版本起,Node.js 允许传入相对路径或绝对路径,并且在同一个命令行中允许多次指定该参数以支持分层配置。
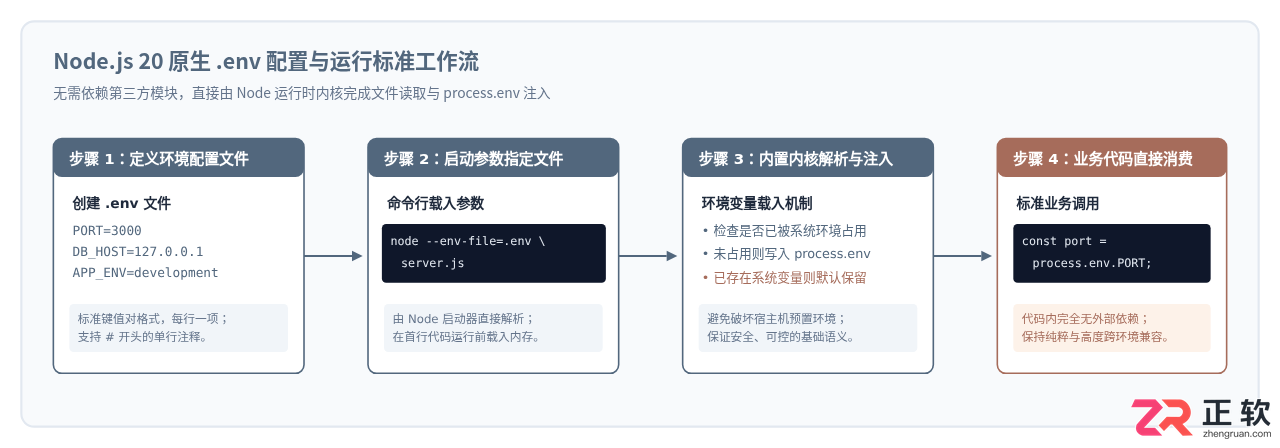
假设项目根目录下存在一个简单的环境配置文件 .env:
# .env 基础配置
PORT=3000
DATABASE_URL=postgres://user:password@localhost:5432/app_db
APP_SECRET=production_super_secret
编写一个简单的验证服务 server.js:
// server.js
const http = require('node:http');

const port = process.env.PORT || 8080;
const dbUrl = process.env.DATABASE_URL;

console.log(`[Config Check] PORT=${port}`);
console.log(`[Config Check] DATABASE_URL=${dbUrl}`);

const server = http.createServer((req, res) => {
  res.writeHead(200, { 'Content-Type': 'application/json; charset=utf-8' });
  res.end(JSON.stringify({ port, dbUrl }));
});

server.listen(port, () => {
  console.log(`Server is running at http://localhost:${port}/`);
});
在终端中执行启动命令:
node --env-file=.env server.js控制台将准确输出读取到的 PORT=3000。整个过程无需在 package.json 中安装额外包,也不用在源码中引入任何配置载入语句。
二、变量覆盖优先级的完整五层模型
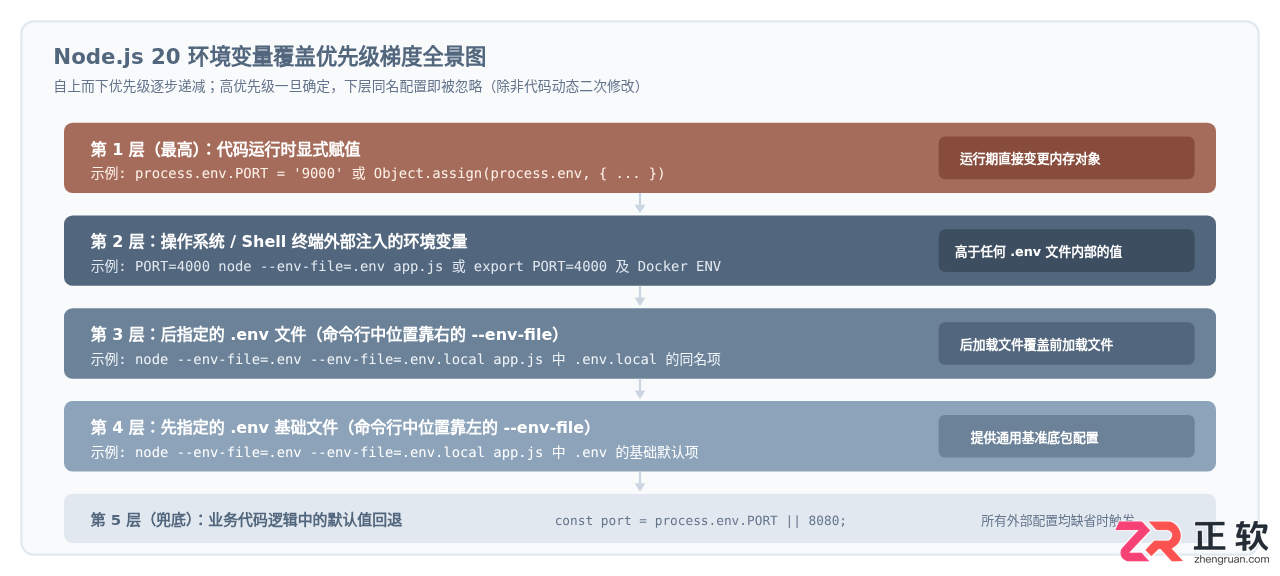
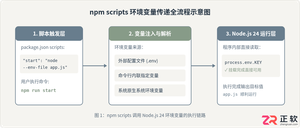
当一个环境变量同时出现在系统的 Shell 会话中、多个不同的配置文件中以及代码本身的赋值逻辑中时,最终生效的值取决于严格的覆盖优先级规则。很多开发者误以为“后指定的配置总会把旧的全部冲掉”,但事实并非如此粗暴。
Node.js 20 在处理变量时,遵循以下完整的五层优先级梯度(由高到低):
1. 系统环境变量与 .env 文件的竞争规则
这是在实际使用中最容易让人困惑的一点:系统环境变量的优先级始终高于 .env 文件。
当我们在 Shell 中通过命令前缀传递环境变量时:
PORT=5000 node --env-file=.env server.js即使用户的 .env 文件中明确写着 PORT=3000,最终程序读取到的 process.env.PORT 依然是 5000。这一设计的考量在于运维部署的严肃性:运维人员或自动化流水线(如 GitHub Actions、GitLab CI)在容器环境中通过 docker run -e PORT=80 注入的外部变量,代表着宿主机当前的强制约束,不应被镜像代码内打包的静态 .env 文件覆盖。
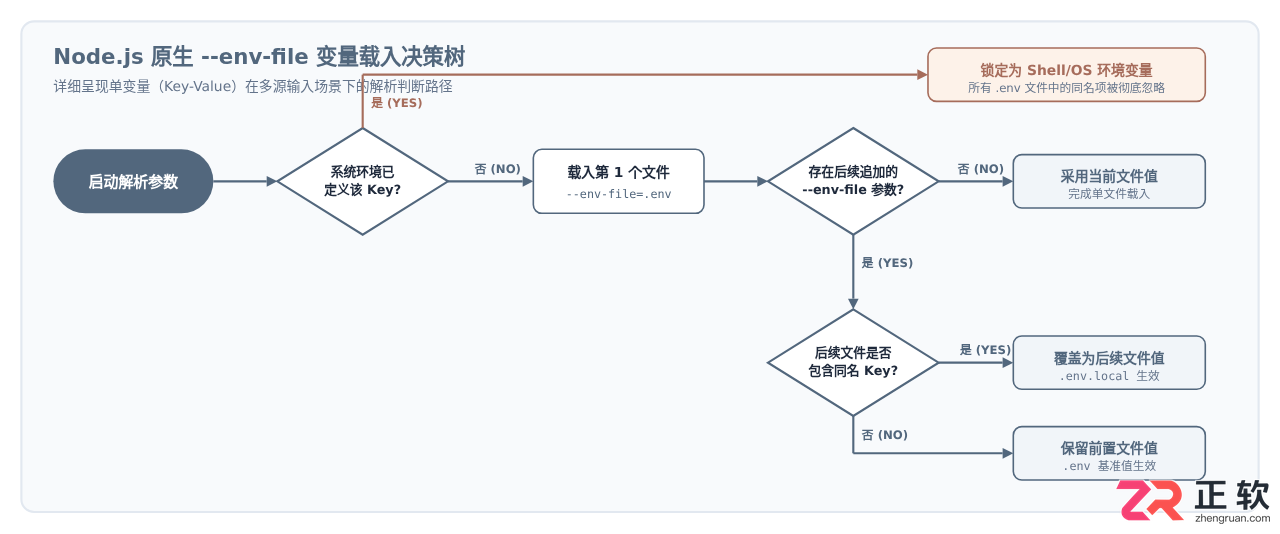
技术内核逻辑:Node.js 在解析 --env-file 时,底层会对当前进程已经存在的环境字典进行检查。如果目标键已经存在于原生 process.env(即在启动前已由操作系统环境导出),Node.js 会选择保留宿主已有的值,而不是强制刷新它。
2. 多个 --env-file 参数之间的相对顺序
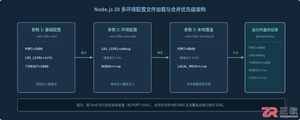
在实际工程中,团队往往希望有一套基础配置(如 .env),同时允许开发者在本地使用 .env.local 进行微调覆盖。从 Node.js 20 的小版本演进起,命令行支持同时传入多个 --env-file:
node --env-file=.env --env-file=.env.local server.js在多个文件之间,靠后出现的参数优先级更高。换句话说,Node.js 会按照参数出现的先后顺序依次读取文件:
- 首先读取第一个
--env-file=.env,将其中声明的变量填充进process.env(若宿主机尚未定义该变量); - 接着读取第二个
--env-file=.env.local,若此时发现同名键,后一个文件中的值将覆盖前一个文件解析出的值; - 但是,如果该同名键在启动命令前就已经由操作系统 Shell 显式提供,那么无论
.env还是.env.local,都无法撼动系统变量的最高地位。
三、变量解析与覆盖决策机制流程剖析
为了在脑海中建立确定性的模型,可以将 Node.js 20 处理单个配置键(Key)的过程视为一个具备保护机制的条件判断链条。在程序启动初期,运行时环境依次遍历文件流,按如下逻辑做出最终赋值裁决:
四、典型场景实测与验证
为了直观感受优先级的实际效果,我们通过构造一个真实的双文件场景进行对照测试。
场景 1:基础文件与本地微调文件重叠
在项目中分别建立两个配置文件:
# 文件 1: .env
PORT=3000
DB_HOST=127.0.0.1
CACHE_DRIVER=redis
# 文件 2: .env.local
PORT=8000
CACHE_DRIVER=memory若通过以下方式启动:
node --env-file=.env --env-file=.env.local server.js在没有任何 Shell 外部变量干扰的情况下:
DB_HOST: 仅在.env中存在,最终解析值为127.0.0.1。PORT: 两个文件均包含,后执行的.env.local胜出,最终值为8000。CACHE_DRIVER: 两个文件均包含,后执行的.env.local胜出,最终值为memory。
场景 2:叠加命令行外部变量
如果在执行上述同一条命令的同时,通过控制台显式指定变量:
PORT=9999 node --env-file=.env --env-file=.env.local server.js此时控制台打印出的 process.env.PORT 将是 9999,而不是 8000,也不是 3000。这直接证实了系统外部环境变量对任何本地文件的绝对压制能力。
避坑提示:在本地使用 VS Code 的 launch.json 调试项目时,如果在配置项中配置了 "env": { "PORT": "4000" },它就相当于通过操作系统环境变量注入。此时无论你在 .env 或 .env.local 中如何改动 PORT,都不会生效。如果排查配置未更新,第一步应优先排查终端或 IDE 调试器是否已经提前注入了同名变量。
五、Node.js 原生支持与 dotenv 库的核心差异对比
虽然 Node.js 20 原生支持覆盖了大多数日常需求,但在语法特性支持度与容错表现上,它与经过多年演进的社区主流库(如 dotenv、dotenv-expand)存在客观差异。技术选型时需要明确知晓其能力边界:
| 对比维度 | Node.js 20 原生 (--env-file) | 社区方案 (dotenv / dotenv-expand) |
|---|---|---|
| 模块依赖 | 零依赖,运行时直接支持 | 需要安装 npm 包并显式引入 |
| 加载时机 | 在用户首行 JS 之前完成注入 | 取决于 require/import 的调用位置 |
| 文件缺失处理 | 若指定文件不存在,启动阶段直接抛错崩溃(20.12+ 提供 --env-file-if-exists 缓解) | 默认静默跳过(silent fallback),不阻塞程序运行 |
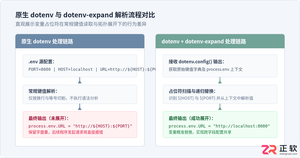
| 变量嵌套展开 | 不支持变量插值(如 FULL_URL=${HOST}/api 原样解析为字符串) |
配合 dotenv-expand 可支持变量递归展开 |
| 多行值支持 | 早期版本支持较为局限,换行符需严格转义 | 成熟支持由双引号包裹的 RSA 私钥等复杂多行字符串 |
| 多环境级联 | 通过指定多次 --env-file 实现后覆盖前 |
通常结合自定义加载逻辑或社区包装脚本实现 |
六、理解与使用变量覆盖的总结建议
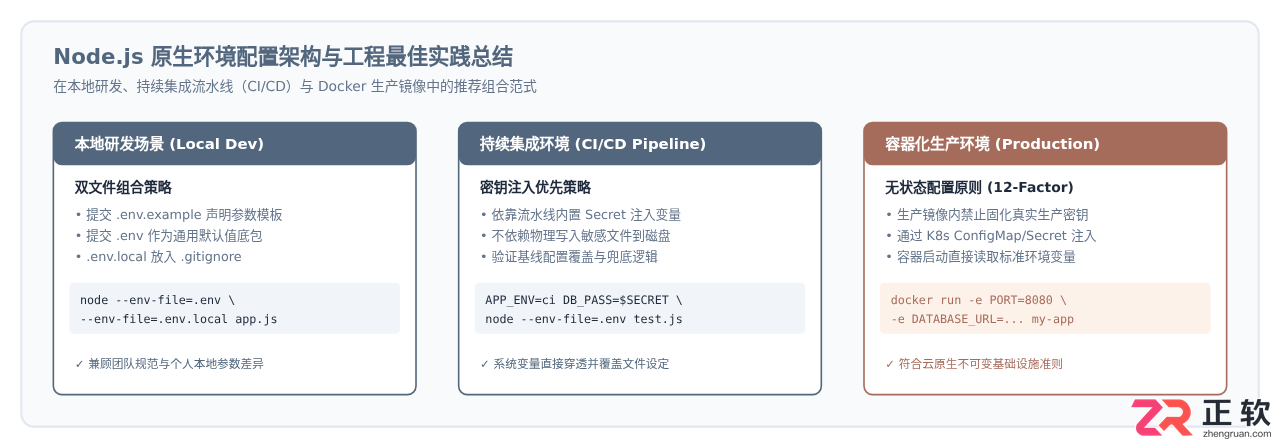
归纳起来,理解 Node.js 20 内置 .env 文件特性的变量覆盖行为,可以牢记以下三条定式:
- 外层压制内层:终端或宿主系统通过
KEY=value传入的变量属于最高级别的外层输入,.env文件中的同名内容只能在其缺席时发挥补充作用。 - 右侧覆写左侧:当命令行中出现多个
--env-file参数时,越靠近命令行右侧的文件拥有更高的重写权,可用于在通用底包之上叠加环境特异配置。 - 不可预设复杂特性:原生支持目前聚焦于轻量标准配置的直接载入。如果项目高度依赖变量嵌套替换、公私钥证书多行格式化或动态路径自动匹配,评估后再决定是否平滑替代原有
dotenv模块。
合理利用这些规则,不仅可以彻底摆脱项目的第三方启动期胶水代码,更能让整个技术栈在从个人工作区迈向自动化流水线与云原生集群时,保持清晰、稳定且可预测的配置行为。








火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。








AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。


AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。

AlwaysUp是一款面向Windows的系统服务注册与程序托管工具,可让普通应用、脚本及批处理在无人登录时随系统启动,并通过状态检测、异常重启、资源监控和邮件通知保障关键任务持续运行。