


网站部署到服务器需要什么配置清单及选型建议
面对复杂的服务器参数,开发者如何制定合理的配置清单?本文详细解析CPU、内存、带宽和存储的选型逻辑,提供不同业务阶段的配置建议及环境搭建示例,助你做出最具性价比的技术决策。
很多新手开发者在拿到第一台服务器时,容易陷入两个极端:要么盲目追求最高配置,导致资源长期闲置;要么为了省钱选择最低配,结果网站在稍高并发下直接崩溃。其实,服务器配置没有绝对的“标准答案”,只有与当前业务阶段最匹配的“最优解”。
制定配置清单的核心不在于罗列参数,而在于理解每个参数对应用运行的实际影响。我们需要从计算能力、数据吞吐、网络交互和环境依赖四个维度来审视需求,而不是简单地照搬别人的推荐列表。
CPU:核心数决定并发处理能力
CPU 是服务器的运算大脑。对于大多数 Web 应用而言,CPU 的核心数直接决定了服务器能同时处理多少个请求线程。
如果是静态博客或简单的展示型官网,单核或双核 CPU 足以应付。但如果你的应用涉及大量的实时计算、视频转码或复杂的数据聚合,多核优势就会显现。需要注意的是,Web 服务通常是 I/O 密集型而非 CPU 密集型,除非代码中存在死循环或低效算法,否则 CPU 很少成为第一瓶颈。
可以通过一个简单的 Node.js 压力测试来观察 CPU 负载变化:
const http = require('http');

// 模拟一个耗时计算任务
function heavyTask() {
  let sum = 0;
  for (let i = 0; i < 1e7; i++) {
    sum += i;
  }
  return sum;
}

http.createServer((req, res) => {
  heavyTask(); // 阻塞主线程
  res.writeHead(200);
  res.end('Done');
}).listen(8080);
在上述代码中,由于 Node.js 是单线程模型,heavyTask 会阻塞整个事件循环。此时,增加 CPU 核心数并不能直接提升单个请求的处理速度,但允许你启动多个进程(如使用 PM2 集群模式)来利用多核优势。
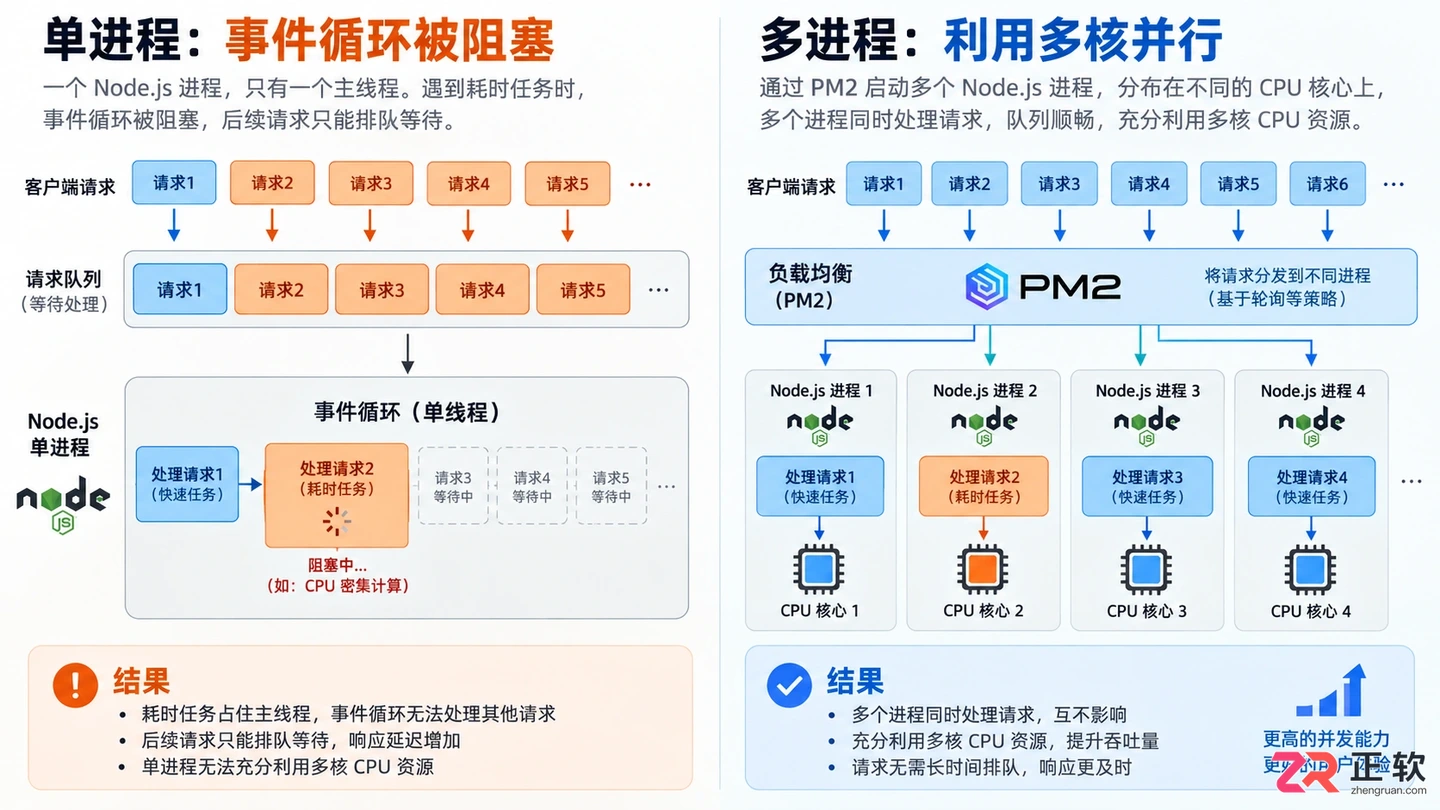
单线程阻塞 vs 多核并行处理机制对比
内存:缓存与运行时的生命线
内存的大小往往比 CPU 更直接影响网站的稳定性。现代 Web 框架(如 Spring Boot、Django)和数据库(如 MySQL、Redis)都是内存大户。
内存不足最直接的表现是 OOM(Out Of Memory),导致进程被系统强制杀死。对于 Java 应用,JVM 堆内存的设置必须小于物理内存,通常建议预留 30%-40% 给操作系统和其他进程。对于 PHP 或 Python 应用,虽然单次请求内存占用较低,但在高并发下,累积的进程内存消耗也不容小觑。
以 MySQL 为例,其性能高度依赖于缓冲池(InnoDB Buffer Pool)。如果内存太小,数据库不得不频繁读写磁盘,查询延迟会呈指数级上升。
# 查看当前内存使用情况
free -h

# 监控特定进程的内存占用
top -p $(pgrep -f java)
选型建议:起步阶段 2GB 内存是运行小型全栈应用的底线;若包含数据库,建议至少 4GB;生产环境推荐 8GB 起步,以便为缓存留出足够空间。
带宽:用户体验的隐形门槛
带宽决定了用户加载页面的速度。很多开发者容易混淆“带宽”和“流量”。带宽是水管的粗细,流量是流过的水量。
对于图片较多或提供文件下载的网站,带宽是首要瓶颈。假设你的首页大小为 2MB,若带宽仅为 1Mbps(约 128KB/s),用户加载首页需要 15 秒以上,这是不可接受的。而 5Mbps 带宽则可将时间缩短至 3 秒左右。
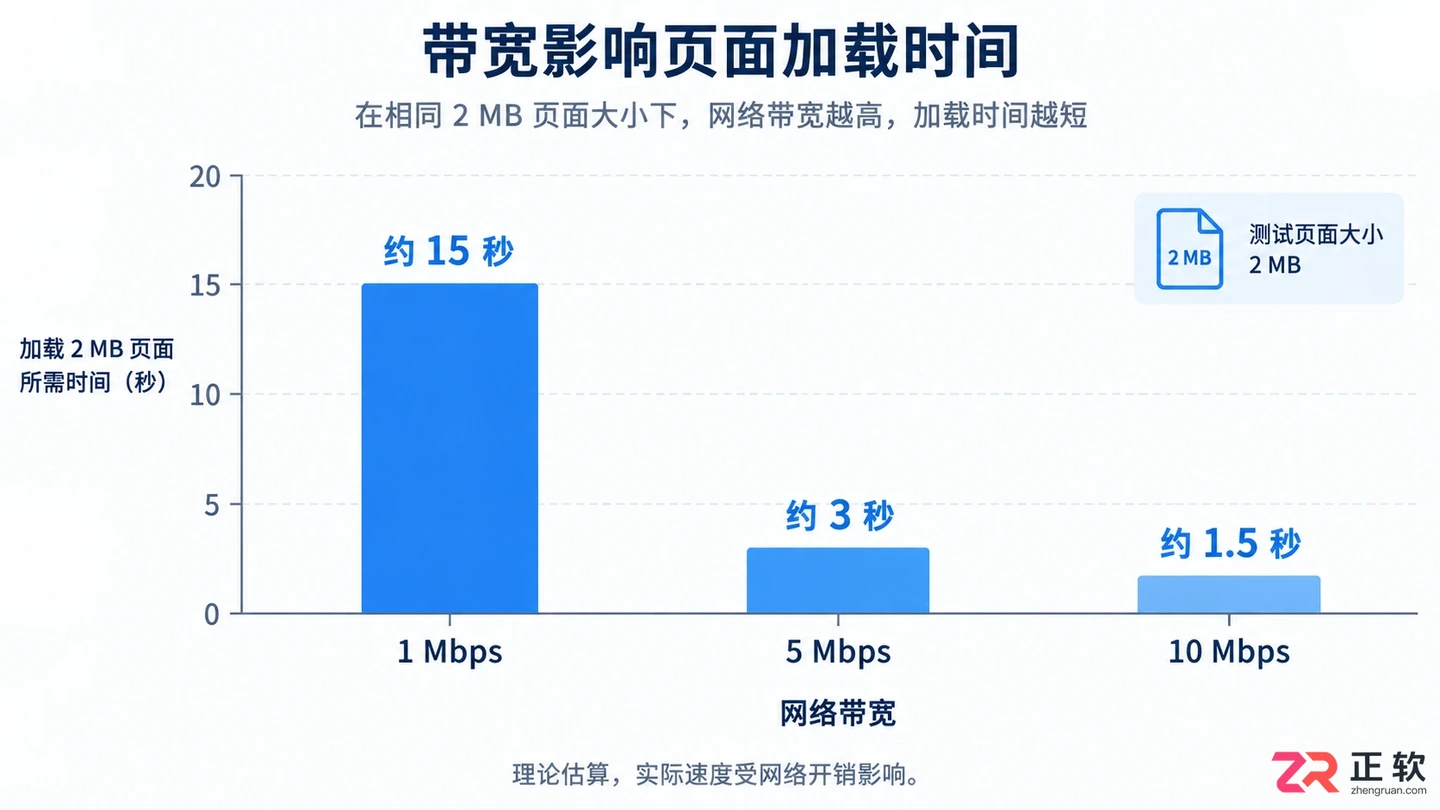
不同带宽下的页面加载时间对比
在云服务商处,带宽通常有两种计费模式:按固定带宽计费和按使用流量计费。对于流量波动大、平时访问少的站点,按流量计费更划算;对于持续高流量的业务,固定带宽更可控。
存储:IOPS 比容量更重要
硬盘容量通常不是问题,问题是读写速度。传统机械硬盘(HDD)的随机读写性能较差,而固态硬盘(SSD)尤其是 NVMe SSD,能提供极高的 IOPS(每秒输入输出操作次数)。
数据库操作、日志写入和会话存储都依赖高频的小文件读写。如果磁盘 I/O 成为瓶颈,即使 CPU 和内存再强大,应用响应也会变慢。
# 简单测试磁盘写入速度
dd if=/dev/zero of=testfile bs=1M count=1024 conv=fdatasync
选型时,务必确认云盘类型。系统盘建议选择高效云盘或 SSD,数据盘若用于数据库,必须选择高 IOPS 的云盘类型,避免使用普通云盘。
操作系统与环境:一致性的基石
配置清单不仅包含硬件,还包含软件环境。Linux 发行版的选择应以稳定性和社区支持为准。Ubuntu LTS 和 CentOS(或其替代品 Rocky Linux/AlmaLinux)是主流选择。
环境配置的最大痛点是“在我机器上是好的”。为了解决这个问题,建议使用容器化技术或自动化脚本。
以下是一个简化的 Nginx 安装与配置片段,展示了如何将环境配置代码化:
server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }

    # 静态资源缓存策略
    location ~* \.(jpg|jpeg|png|gif|ico|css|js)$ {
        expires 30d;
        add_header Cache-Control "public, no-transform";
    }
}
将此类配置纳入版本控制,能确保每次部署的环境一致性,减少因手动操作失误导致的故障。
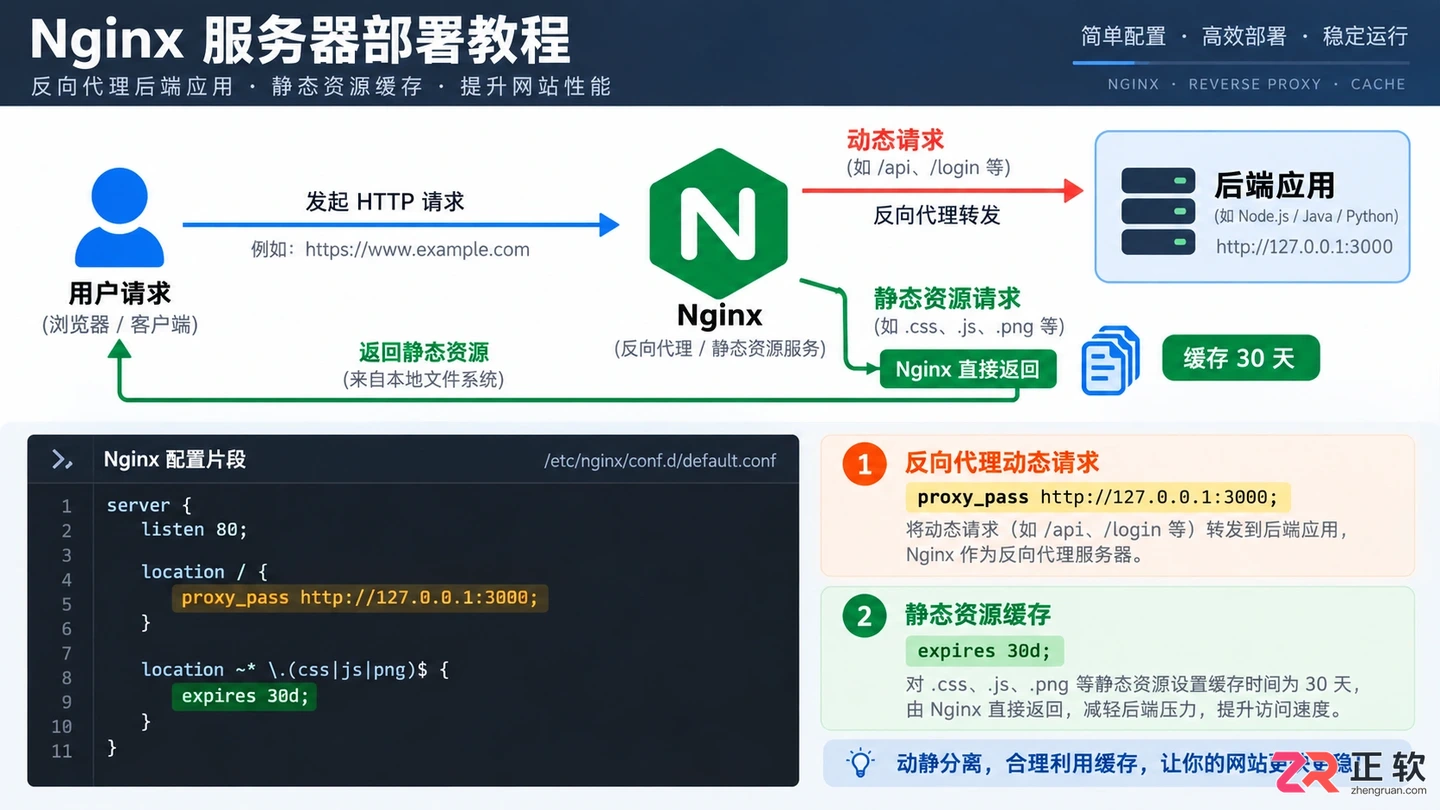
Nginx反向代理与静态资源缓存配置示意
安全组与网络:被忽视的访问控制
服务器默认并非完全开放。云平台的安全组(防火墙)规则决定了哪些端口可以被外部访问。常见的错误是开放所有端口(0.0.0.0/0),这会带来极大的安全风险。
最小权限原则要求只开放必要的端口:
- 80/443:Web 服务
- 22:SSH 远程管理(建议限制特定 IP 访问)
- 3306/6379:数据库端口(严禁对公网开放,仅允许内网访问)
例外情况:何时不需要关心具体配置?
上述清单适用于自建 VPS 或独立服务器的场景。但在某些情况下,传统的配置选型逻辑不再适用:
-
Serverless 架构:如果你使用 AWS Lambda、Vercel 或 Cloudflare Workers,你无需选择 CPU 和内存大小。平台根据请求量自动分配资源,你只需关注代码逻辑和函数执行时间。此时,配置清单变成了“并发限制”和“超时时间”。
-
容器编排平台:在 Kubernetes 环境中,你定义的是资源的 Request 和 Limit,而不是购买某台特定配置的物理机。集群会自动调度 Pod 到满足资源的节点上。此时的重点是集群总容量和自动伸缩策略(HPA)。
-
静态托管:如果网站完全是静态 HTML/CSS/JS,直接部署到对象存储(如 AWS S3 + CloudFront)或 CDN 边缘节点。此时没有服务器概念,配置清单简化为存储桶权限和 CDN 缓存规则。
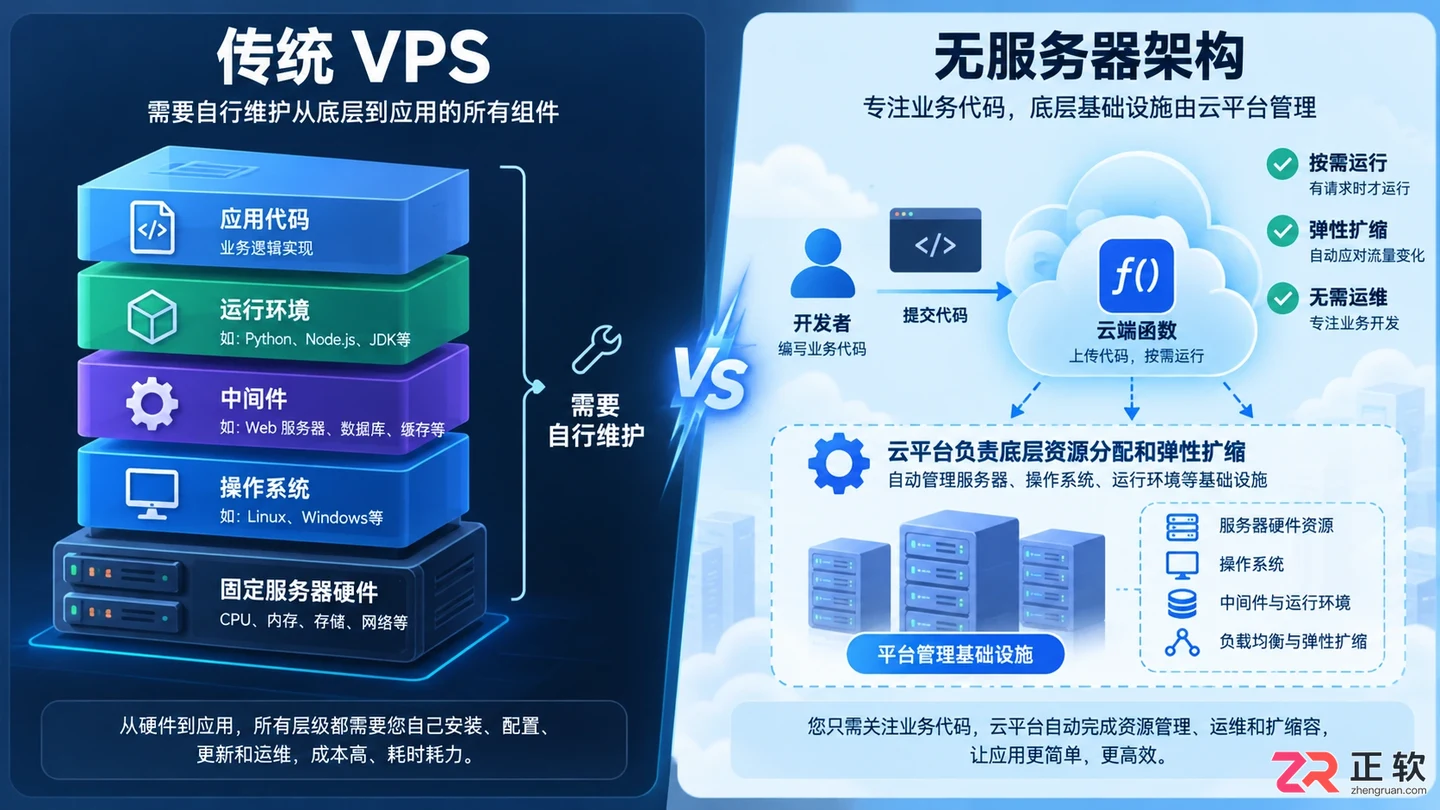
传统VPS部署与Serverless无服务器架构对比
结语
服务器配置选型是一个动态平衡的过程。初创期应遵循“够用即可,易于升级”的原则,优先选择支持弹性扩容的云服务。随着业务增长,再通过监控数据(CPU 使用率、内存泄漏、带宽峰值)来精准调整配置。
不要试图一次性设计出完美架构,而应建立可观测性体系,让数据告诉你下一步该升级 CPU 还是增加带宽。真正的最佳配置,永远诞生于对业务真实负载的深刻理解之中。

正软商城本月促销专区,汇集办公、设计、安全、影音、系统工具及AI软件等正版软件优惠活动,提供限时折扣、特价授权和优惠购买信息,活动库存及价格以页面实时展示为准。

正软商城装机必备专区,精选办公、浏览器、安全防护、影音播放、压缩解压、设计创作和系统工具等电脑常用正版软件,帮助用户快速完成新电脑软件配置。

正软商城Windows软件专区,汇集适用于Windows电脑的办公、设计、安全防护、影音播放、开发工具和系统优化软件,提供软件介绍、系统要求、正版授权及购买下载服务。

正软商城macOS软件专区,精选适用于Mac电脑的办公、设计、影音、效率、开发和系统工具,提供软件功能介绍、macOS兼容版本、正版授权及购买下载服务。

正软商城iOS软件专区,精选适用于iPhone和iPad的办公、学习、影音、设计、效率及AI应用,提供功能介绍、适用设备、系统要求和正版获取方式等信息。

正软商城AI软件专区,汇集AI写作、AI绘画、AI视频、AI办公、AI编程、AI翻译、智能客服和数据分析等人工智能工具,提供功能介绍、适用平台、收费方式及正版购买信息。

正软商城PDF教程频道提供PDF编辑、转换、合并、拆分、压缩及格式处理方法,同时介绍常用PDF软件和工具的使用技巧。


赤友清理大师是一款为 Mac 设计的智能清理优化工具,可精准扫描垃圾、大文件、重复文件等,释放磁盘空间。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。




一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。


CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。

Mountain Duck 是一款能将多个网盘挂载到本地的工具,像本地磁盘一样使用网盘。清理链路的完整性会更好一些,做应用卸载、残留处理和空间整理时,通常能少走很多手动排查步骤。



极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。

一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。

Wise Folder Hider Pro 是一款专业级文件和文件夹隐藏加密软件,为私密数据添加多重保护。高频操作更强调就近处理,浏览、整理和跨目录移动文件时,来回切换和重复点击都会少很多。
CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。

Mountain Duck 是一款能将多个网盘挂载到本地的工具,像本地磁盘一样使用网盘。清理链路的完整性会更好一些,做应用卸载、残留处理和空间整理时,通常能少走很多手动排查步骤。
