


pinia数据持久化的步骤详解与插件配置教程
详解Pinia数据持久化的实现步骤,包括手动订阅状态、封装通用插件及处理序列化例外,帮助开发者构建稳定的前端状态存储方案。
在单页应用(SPA)的开发中,刷新页面导致状态丢失是一个经典痛点。常见的建议是“将关键状态持久化到本地存储”,这听起来简单,但在 Pinia 的响应式体系下,直接操作往往伴随着性能陷阱和边界问题。理解这一建议背后的机制,比单纯复制粘贴代码更重要。我们将先从最基础的手动实现入手,逐步过渡到通用的插件封装,最后认真讨论那些让持久化失效或产生副作用的例外场景。
1. 理解持久化的核心机制
Pinia 本身并不内置持久化功能,它专注于内存中的状态管理。要实现持久化,本质上是建立“内存状态”与“外部存储(如 localStorage)”之间的双向同步通道。
这个通道包含两个动作:
- 初始化读取:在 Store 创建时,从 localStorage 读取数据并覆盖初始状态。
- 变更写入:监听 Store 的状态变化,一旦发生改变,就将最新状态序列化后写入 localStorage。
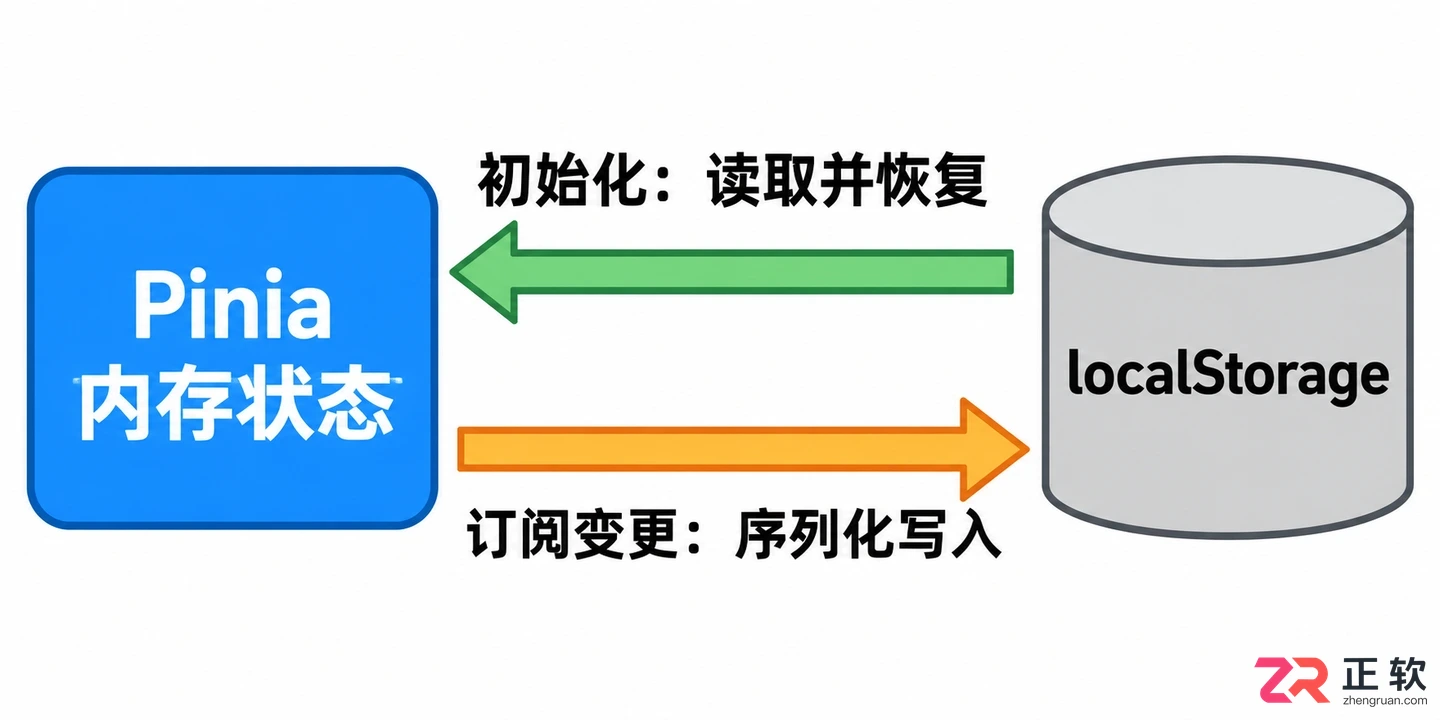
Pinia状态与LocalStorage的双向同步流程
如果只写不读,刷新后数据依然丢失;如果只读不写,数据无法更新。很多初学者容易忽略“初始化读取”的时机,或者在“变更写入”时频繁触发 I/O 操作,导致性能瓶颈。
2. 手动实现:订阅状态变化
最直观的方法是利用 Pinia 提供的 $subscribe 方法。这个方法允许我们在任何状态突变(mutation)或动作(action)执行后执行回调。
假设我们有一个用户信息 Store:
// stores/user.js
import { defineStore } from 'pinia'

export const useUserStore = defineStore('user', {
  state: () => ({
    name: '',
    token: ''
  }),
  actions: {
    login(userInfo) {
      this.name = userInfo.name
      this.token = userInfo.token
    }
  }
})
在组件或入口文件中,我们可以这样手动绑定持久化逻辑:
// main.js 或 App.vue
import { useUserStore } from '@/stores/user'

const userStore = useUserStore()

// 1. 初始化读取:尝试从 localStorage 恢复状态
const savedState = localStorage.getItem('user-store')
if (savedState) {
  userStore.$patch(JSON.parse(savedState))
}

// 2. 变更写入:监听变化并保存
userStore.$subscribe((mutation, state) => {
  localStorage.setItem('user-store', JSON.stringify(state))
})
这种方式的优点是清晰可控,缺点是每个 Store 都需要重复编写类似的逻辑,且硬编码了 key 名('user-store'),难以维护。
3. 封装通用插件:自动化持久化
为了消除重复代码,我们可以利用 Pinia 的插件系统。插件会在每个 Store 实例化时自动执行,非常适合处理横切关注点(Cross-cutting Concerns)。
创建一个 persistPlugin.js:
// plugins/persistPlugin.js
export const createPersistPlugin = (options = {}) => {
  return ({ store }) => {
    // 获取配置,默认存储在 localStorage,key 为 store.$id
    const { storage = localStorage, keyPrefix = '' } = options
    const key = `${keyPrefix}${store.$id}`

    // 1. 初始化读取
    const savedState = storage.getItem(key)
    if (savedState) {
      try {
        const parsedState = JSON.parse(savedState)
        // $patch 允许部分更新,比直接赋值更安全
        store.$patch(parsedState)
      } catch (e) {
        console.warn(`Failed to parse state for ${key}`, e)
        storage.removeItem(key) // 清除损坏的数据
      }
    }

    // 2. 变更写入
    store.$subscribe((mutation, state) => {
      try {
        storage.setItem(key, JSON.stringify(state))
      } catch (e) {
        console.warn(`Failed to save state for ${key}`, e)
      }
    })
  }
}
在 Pinia 实例中注册插件:
// main.js
import { createPinia } from 'pinia'
import { createPersistPlugin } from './plugins/persistPlugin'

const pinia = createPinia()
pinia.use(createPersistPlugin({ keyPrefix: 'my-app-' }))
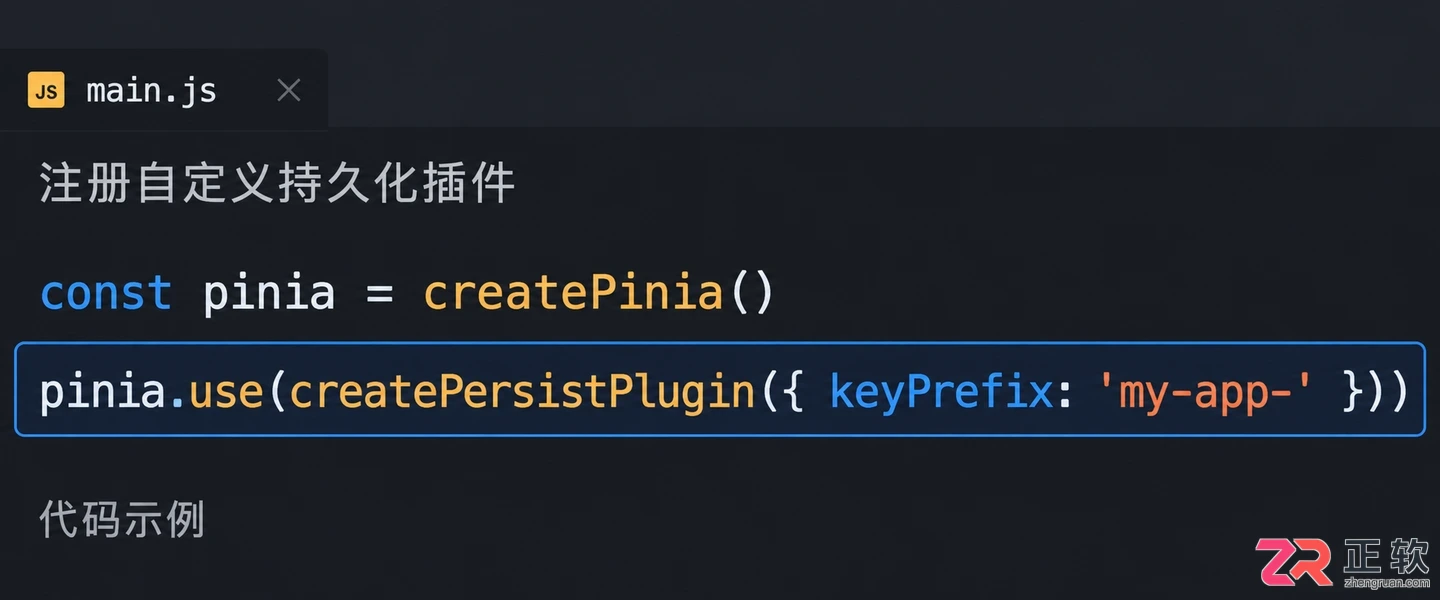
在main.js中注册持久化插件的代码片段
现在,任何定义的 Store 都会自动具备持久化能力,且 key 名统一由 Store ID 生成,无需手动干预。
4. 细粒度控制:选择需要持久化的字段
全量持久化虽然方便,但往往不是最佳实践。例如,UI 相关的临时状态(如 isLoading、modalVisible)不需要持久化,敏感数据(如 token)可能更适合放在 sessionStorage 或 HttpOnly Cookie 中。
我们需要扩展插件,支持配置白名单或黑名单。
修改插件配置结构:
// 期望的配置方式
pinia.use(createPersistPlugin({
  stores: {
    'user': {
      paths: ['name'], // 只持久化 name
      storage: sessionStorage
    },
    'cart': true // 全量持久化
  }
}))
在插件内部,我们需要根据配置过滤状态:
// 简化的过滤逻辑示例
function pickState(state, paths) {
  if (!paths) return state
  const picked = {}
  paths.forEach(path => {
    if (path in state) {
      picked[path] = state[path]
    }
  })
  return picked
}

// 在 $subscribe 中
store.$subscribe((mutation, state) => {
  const config = options.stores[store.$id]
  if (!config) return // 未配置则不持久化

  let dataToSave = state
  if (config.paths) {
    dataToSave = pickState(state, config.paths)
  }

  const targetStorage = config.storage || localStorage
  targetStorage.setItem(store.$id, JSON.stringify(dataToSave))
})
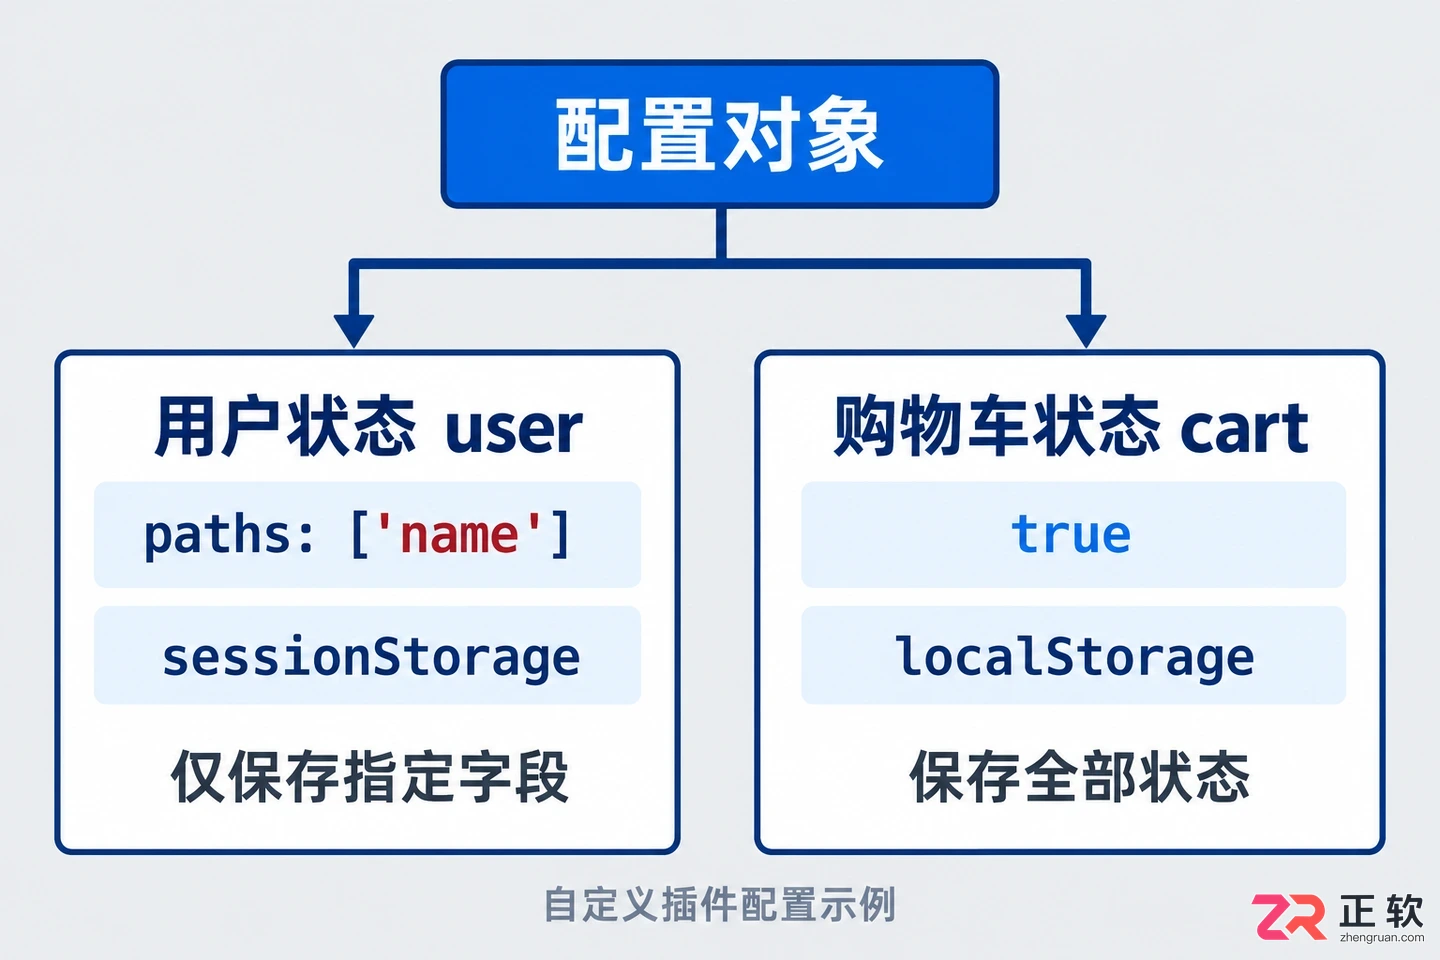
通过配置对象控制不同Store的持久化行为
通过这种方式,我们可以精确控制哪些数据进入存储,既节省了存储空间,又避免了不必要的数据同步开销。
5. 例外与陷阱:何时不该持久化
尽管持久化插件很有用,但它不是银弹。以下情况需要谨慎处理或放弃使用。
序列化限制
localStorage 只能存储字符串。这意味着:
- Date 对象:会被转为字符串,恢复后不再是 Date 实例,导致
.getTime()等方法失效。 - Map/Set:会被转为空对象
{}。 - 函数/undefined:会被直接丢弃。
如果你的 State 中包含复杂类型,必须在读取时进行“反序列化修复”,或者在定义 State 时避免使用这些类型。
// 错误的做法
state: () => ({
  createdAt: new Date() // 持久化后变字符串
})

// 推荐的做法
state: () => ({
  createdAtTimestamp: Date.now() // 存储数字,安全且高效
})
版本兼容性
当应用迭代时,State 的结构可能发生变化。例如,旧版本中 user 只有 name,新版本增加了 age。如果直接加载旧数据,可能导致新字段缺失或类型错误。
建议在初始化读取时加入版本检查:
const savedData = JSON.parse(savedState)
if (savedData.version !== CURRENT_VERSION) {
  // 执行迁移逻辑或丢弃旧数据
  migrateState(savedData)
}
隐私与安全
不要将敏感信息(如密码、完整的 JWT Token、个人身份信息)持久化在 localStorage 中。localStorage 易受 XSS 攻击读取。对于敏感数据,应使用 sessionStorage(关闭标签页即清除)或后端管理的 HttpOnly Cookie。
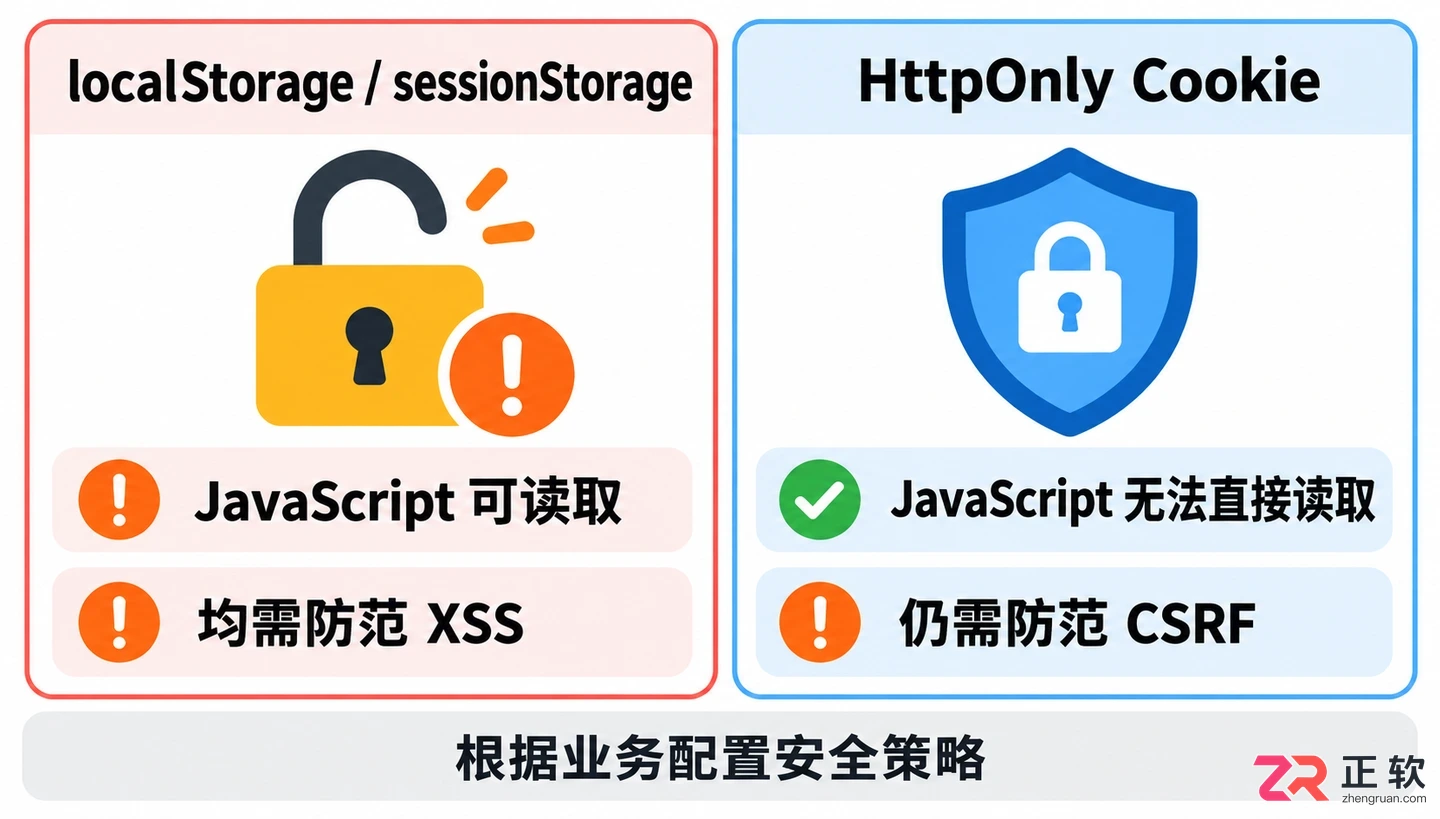
LocalStorage与SessionStorage/Cookie的安全性对比
性能考量
每次状态变化都触发 JSON.stringify 和 I/O 操作。如果 State 非常大(如包含大量列表数据)且变化频繁(如打字输入),这会阻塞主线程。此时应考虑:
- 使用防抖(Debounce)延迟写入。
- 仅持久化关键标识符,数据重新从 API 获取。
小结
Pinia 数据持久化的核心在于建立内存与存储的双向同步。通过插件化封装,我们可以实现自动化、细粒度的控制。但务必警惕序列化陷阱、版本冲突和安全风险。最好的持久化策略不是“存下所有”,而是“只存必要的、安全的、结构稳定的”数据。在实际项目中,结合业务场景选择合适的存储介质和过滤规则,才是稳健的工程实践。








火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。








AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。


Autodesk Maya 是面向影视、电视、动画和游戏行业的专业三维制作软件,集多边形与 NURBS 建模、角色绑定、关键帧和动作捕捉动画、Bifrost 特效模拟、材质开发及 Arnold 渲染于一体,
火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。


AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。