


sandboxie干嘛用的 程序隔离与系统防护
Sandboxie-Plus 是一款全新Qt开发的升级版沙盒工具,专业易用,为系统提供虚拟运行环境保护。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。
Sandboxie并非万能安全罩,而是用于隔离程序运行产生的文件和配置变化。本文详解如何在Sandboxie Classic中启动隔离浏览器、查看沙箱内文件、恢复下载内容及清理残留,适合希望保护系统整洁与安全的Windows用户。
Sandboxie 的核心作用是在 Windows 系统中为指定程序创建一个隔离的运行环境。它不会给整个电脑套上永久的安全护盾,而是允许你将某次程序运行产生的文件修改、注册表变更等“痕迹”限制在沙箱内部。你可以随后决定哪些内容需要保留并恢复到真实系统,哪些可以直接清理丢弃。这种机制特别适合测试未知软件、浏览高风险网页或保持主系统洁净。
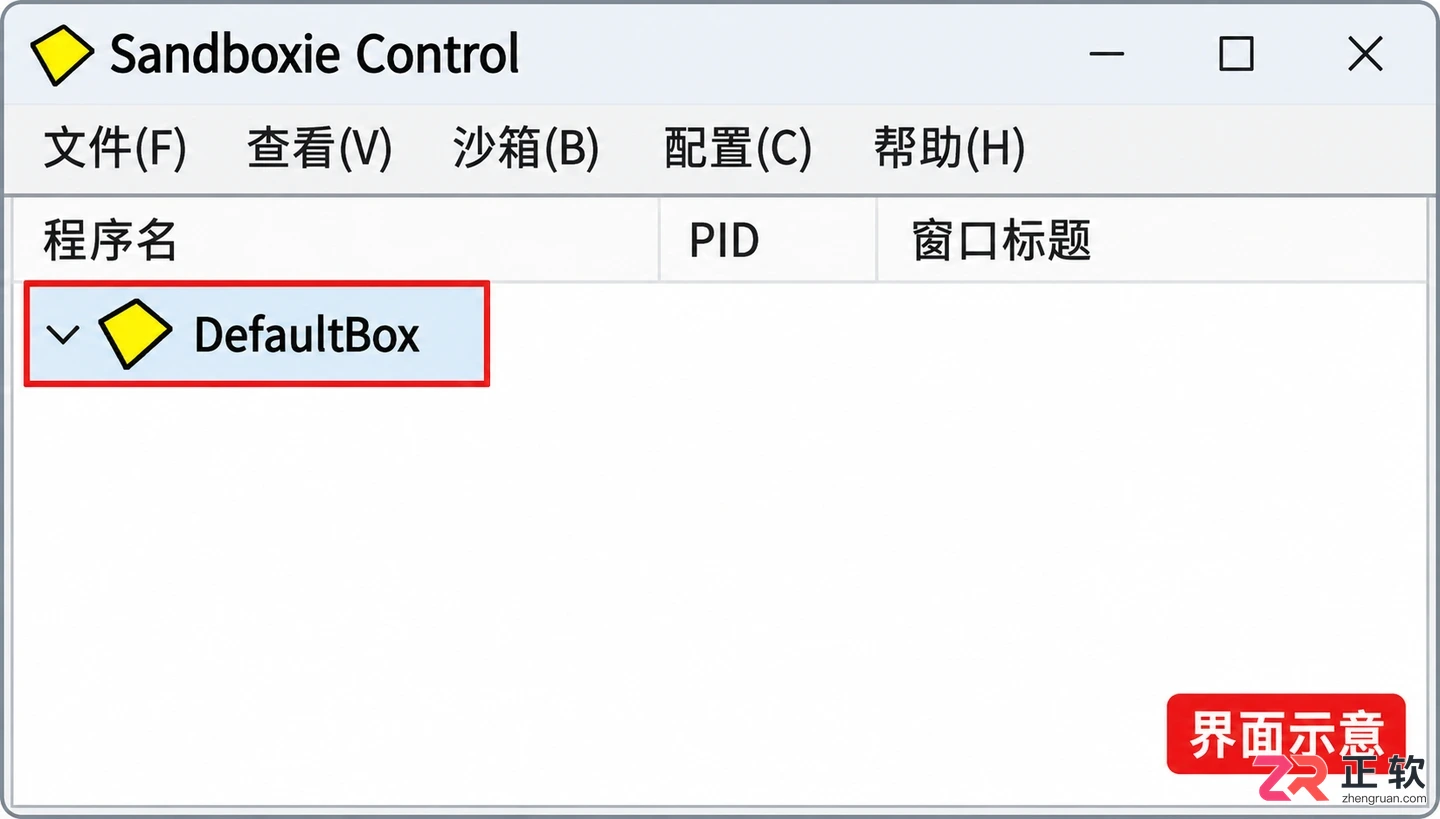
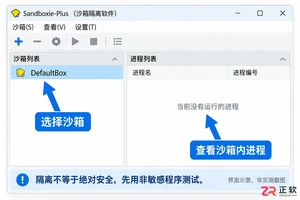
Sandboxie Control 主界面,左侧显示默认的 DefaultBox 沙箱
1. 确定需要隔离的运行目标
打开 Sandboxie Control 管理界面,左侧列表中通常默认存在一个名为 DefaultBox 的沙箱。这个沙箱是一组独立管理的存储空间,它不是另一个完整的 Windows 桌面,也不像虚拟机那样需要安装第二套操作系统,因此启动速度极快。
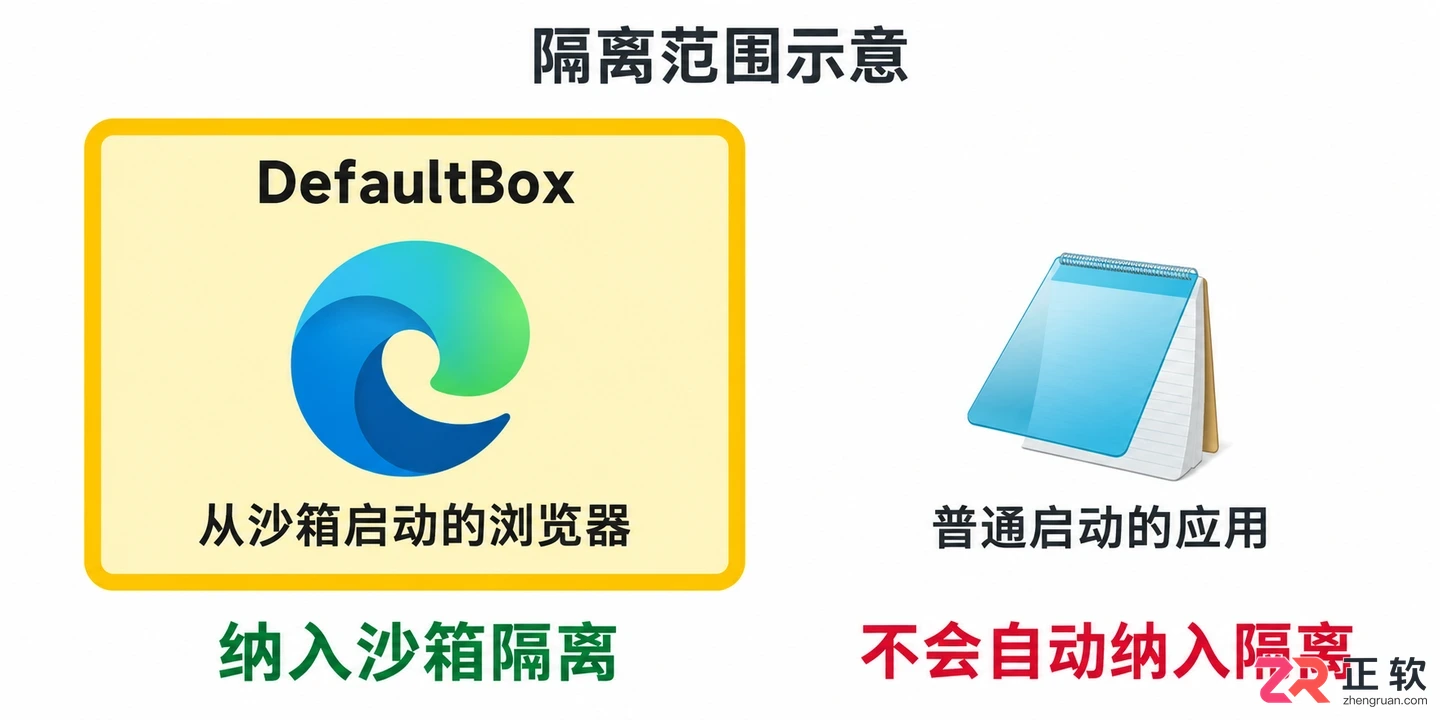
在本次操作中,我们仅使用沙箱内的浏览器访问普通网页,不尝试运行恶意代码,也不输入重要的银行账号或密码。在开始之前,请确保沙箱外的重要工作已保存,避免混淆两个环境中的浏览器窗口。需要注意的是,Sandboxie 的防护仅针对明确放入沙箱运行的程序,从任务栏直接打开的其他应用不会自动受到隔离。
1. 确定需要隔离的运行目标
2. 从沙箱入口启动浏览器
在 Sandboxie Control 中选中 DefaultBox,点击菜单栏的【沙箱】→【在沙箱中运行】→【运行 Web 浏览器】。此时,系统会调用默认浏览器并在隔离环境中打开。
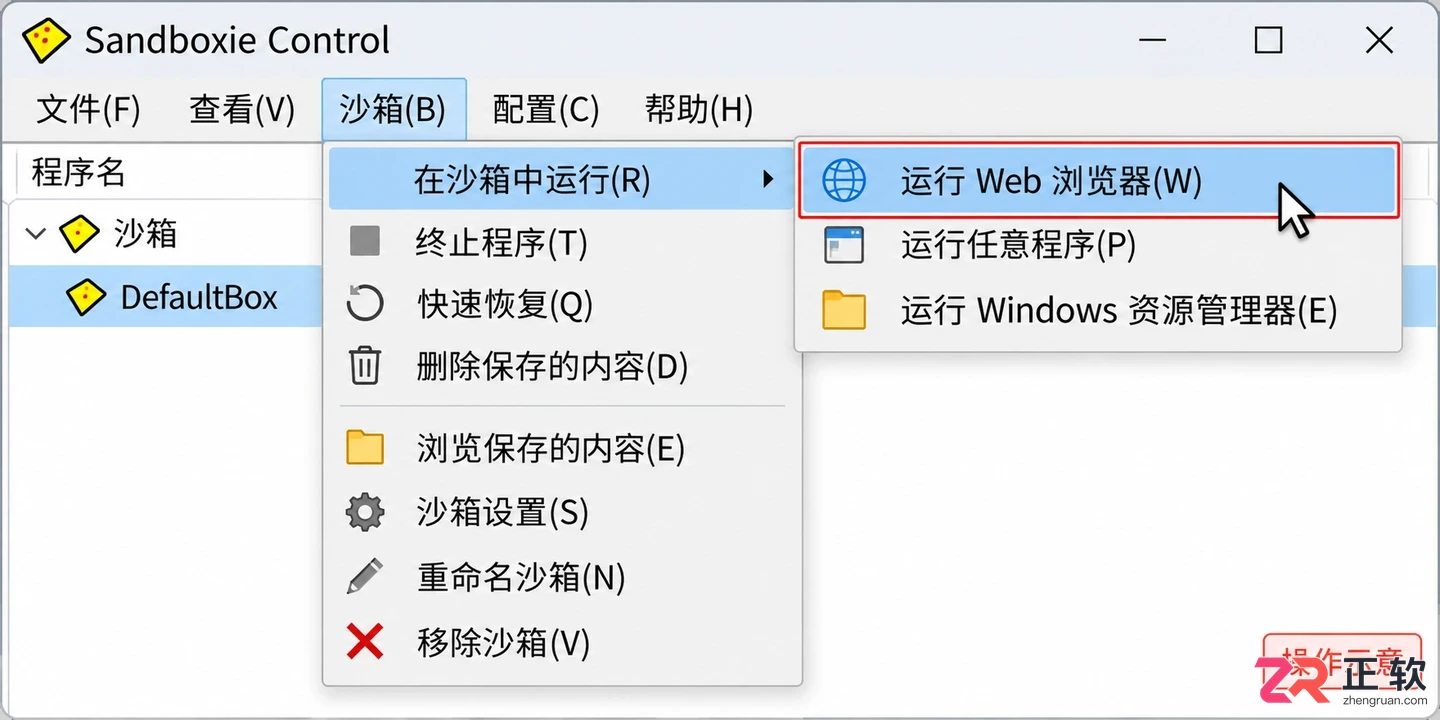
通过菜单路径【在沙箱中运行】启动隔离浏览器
浏览器窗口出现后,回到 Sandboxie Control 界面,观察 DefaultBox 下方是否列出了浏览器的进程名称(如 chrome.exe 或 msedge.exe)。这是确认程序确实运行在沙箱内的最可靠方法。虽然某些版本的浏览器标题栏可能会显示 [Box: DefaultBox] 标记,但并非所有浏览器都支持此显示,因此不要仅凭窗口外观判断,应以管理界面的进程列表为准。
3. 理解“改动留在沙箱”的机制
在沙箱中运行的程序依然可以创建和修改文件,但在默认设置下,这些写入操作会被重定向到沙箱的专属存储位置,而不是直接修改真实系统盘的文件。例如,你在沙箱浏览器中将文件“保存”到桌面,该文件实际上存储在沙箱内部的映射路径中,真实桌面上并不会出现该文件。
你可以通过 Sandboxie Control 的【查看】→【文件和文件夹】功能,浏览沙箱内部的实际内容。这一机制有助于集中管理临时产生的垃圾文件或潜在风险文件。但请注意,这并不意味着沙箱完全无法访问电脑资料;如果配置了直接访问规则,程序仍可能读取真实系统的特定文件夹。因此,程序隔离、阻止写入和保护敏感数据不被读取是三个不同的概念,不应混为一谈。
4. 恢复明确需要的文件
如果在沙箱浏览器中下载了有用的文档或图片,需要将它们移出隔离环境。在 Sandboxie Control 中选中 DefaultBox,点击【文件】→【快速恢复】。系统会列出沙箱内常见下载目录中的文件。
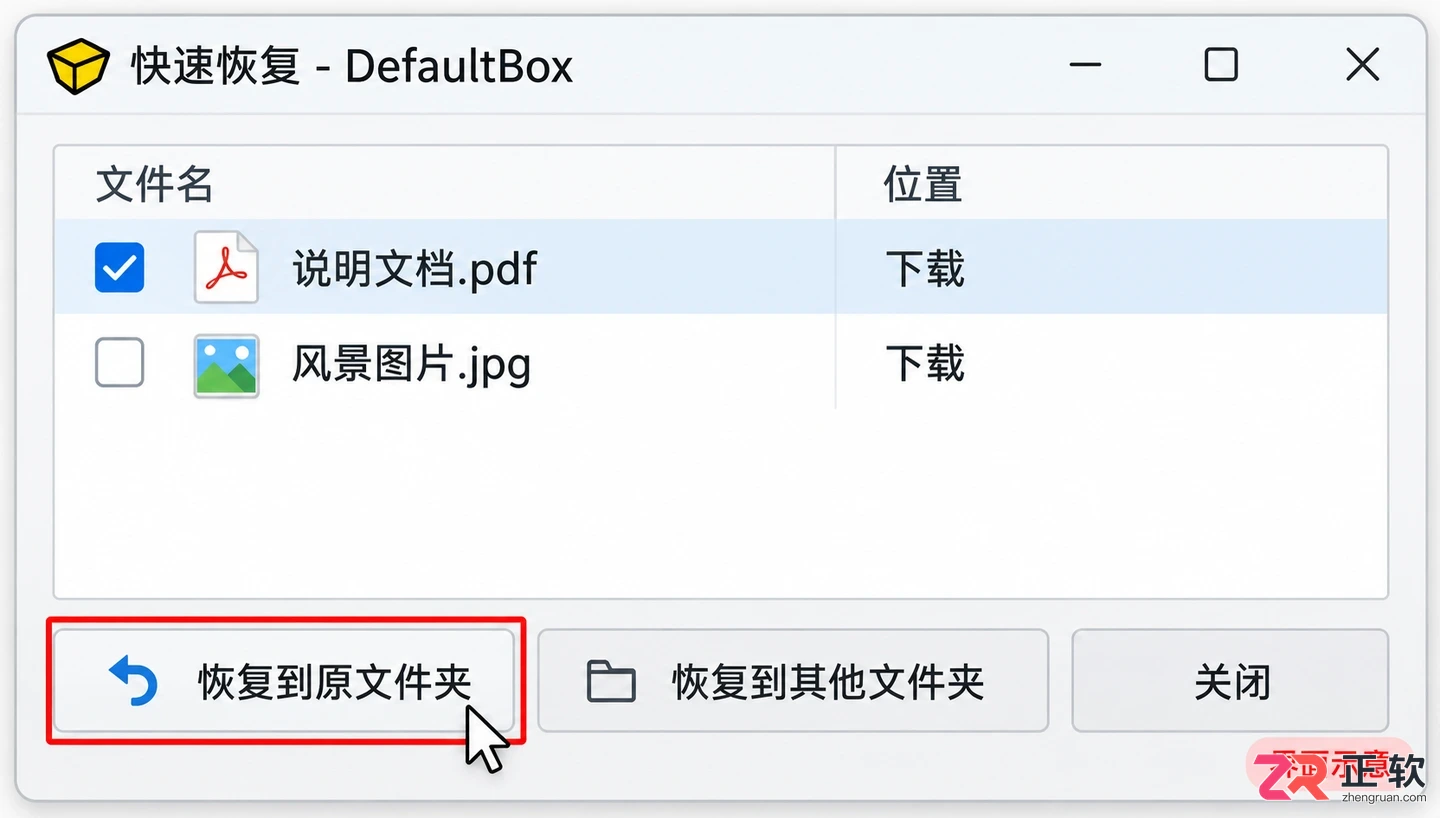
使用【快速恢复】功能检查并导出沙箱内的下载文件
仔细核对文件名、来源和用途,勾选需要保留的文件,点击【恢复】或【移动到指定文件夹】。恢复操作意味着文件将离开隔离环境,成为真实系统的一部分。请务必注意,恢复文件不代表通过了病毒检测。对于来源不明的可执行文件,即使是在沙箱中下载的,恢复后也应视为潜在风险,建议先进行杀毒扫描。对于涉及账号支付等敏感信息,切勿因使用了沙箱而放松警惕。
5. 关闭程序并清理沙箱内容
完成浏览或测试任务后,先在沙箱内正常关闭浏览器。再次检查【快速恢复】列表,确认没有遗漏需要保留的文件。随后,在 Sandboxie Control 中右键点击 DefaultBox,选择【删除内容】。
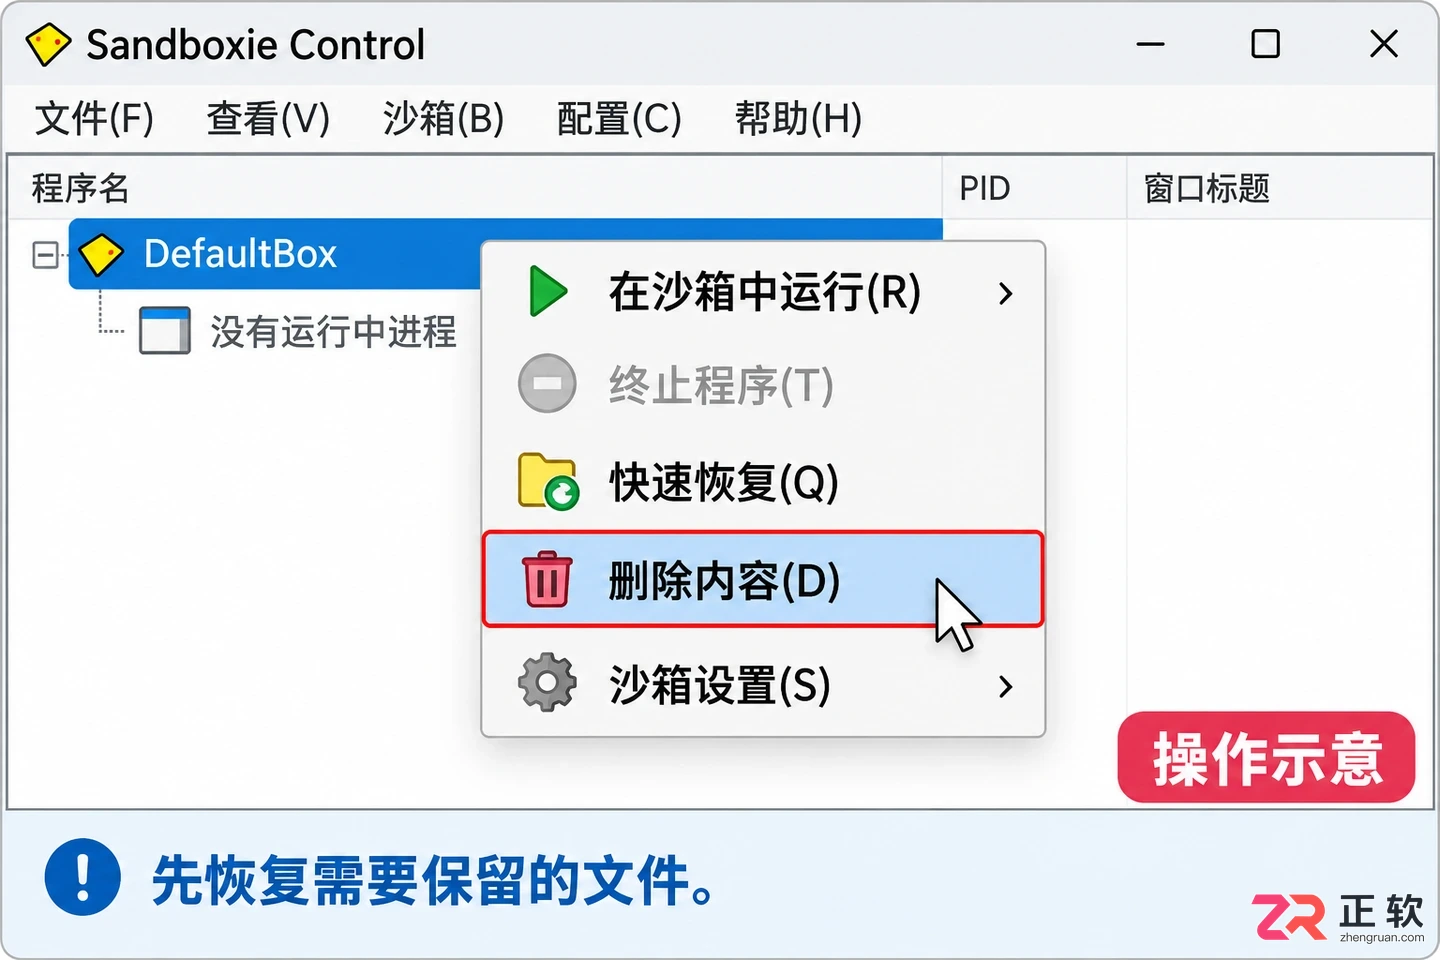
任务完成后右键点击沙箱选择【删除内容】进行清理
系统会提示确认删除,确认后,本次隔离运行产生的所有临时文件、缓存和注册表更改将被彻底清除。清理操作的目的是处置隔离期间留下的痕迹,它无法撤销已经发送到网络的消息、已上传的文件或已泄露的账号信息。将 Sandboxie 理解为“受控运行、谨慎导出、按需清理”的工具更为准确。它应作为 Windows 更新、备份和杀毒软件之外的补充防护层,而非替代方案。








火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。








AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。


Autodesk Maya 是面向影视、电视、动画和游戏行业的专业三维制作软件,集多边形与 NURBS 建模、角色绑定、关键帧和动作捕捉动画、Bifrost 特效模拟、材质开发及 Arnold 渲染于一体,
火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。


AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。