


Sandboxie隔离浏览器防病毒教程:启动、核对与清理步骤
Sandboxie-Plus 是一款全新Qt开发的升级版沙盒工具,专业易用,为系统提供虚拟运行环境保护。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。
学习使用 Sandboxie Classic 在 Windows 上隔离运行浏览器。涵盖沙盒启动入口、进程归属确认、下载文件处理及沙盒内容清理,帮助理解隔离防护的实际操作边界。
Sandboxie 的核心价值在于为指定程序提供一个隔离的运行环境。在这个“沙盒”中,程序对文件和注册表的修改会被重定向到特定文件夹,而不会真正改变宿主系统。当会话结束并清理沙盒后,这些改动随之消失。这种做法能有效阻断恶意软件对系统的持久化感染,但它并非杀毒软件,不能保证拦截所有攻击,也不能替代系统补丁和良好上网习惯。
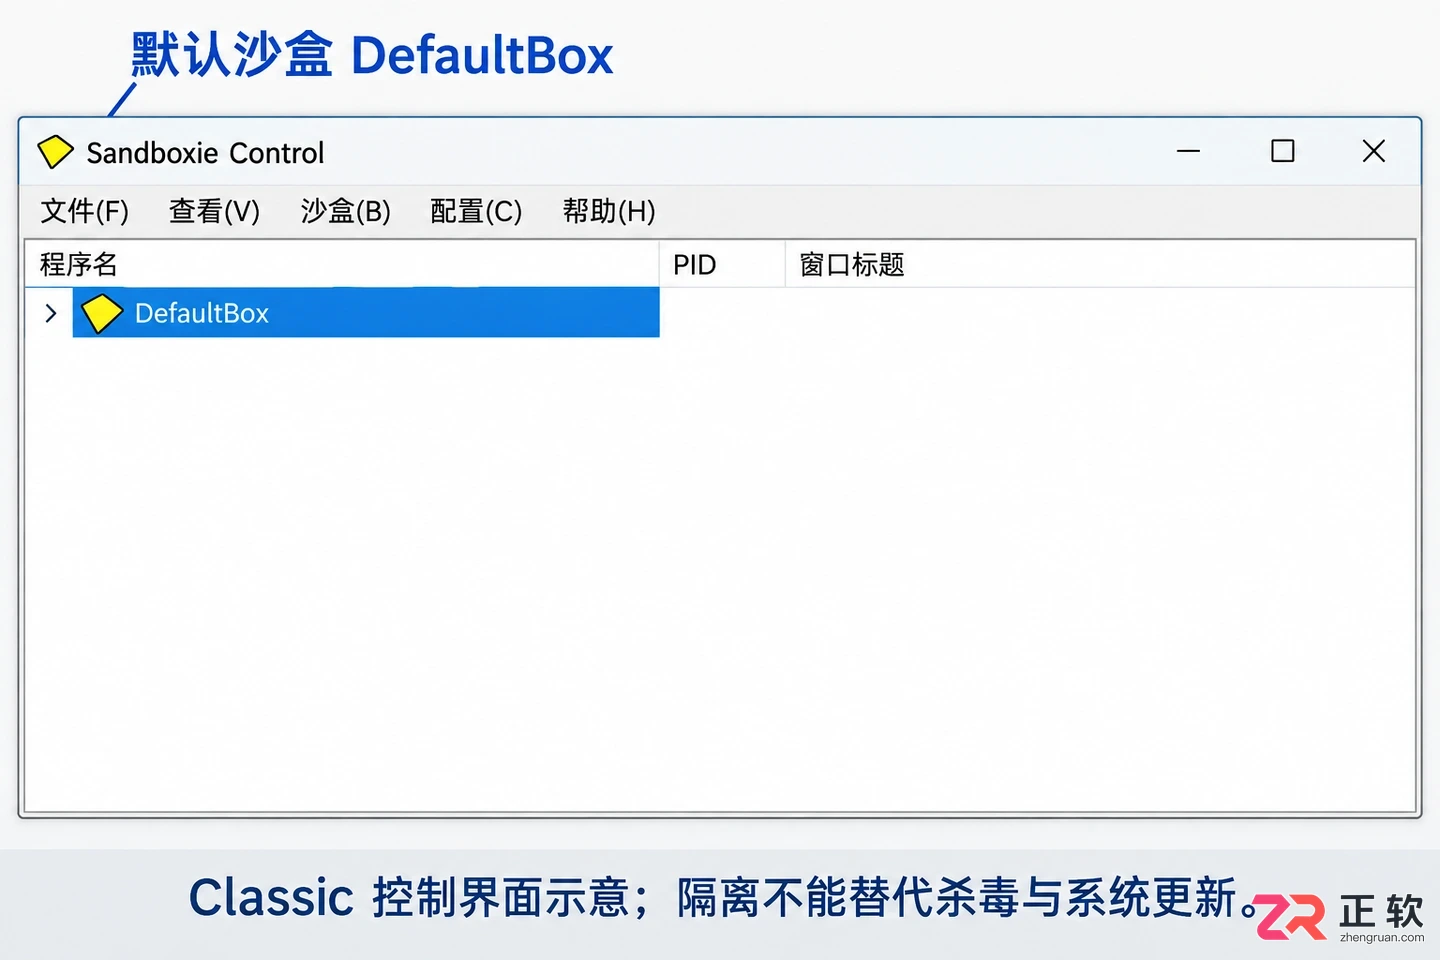
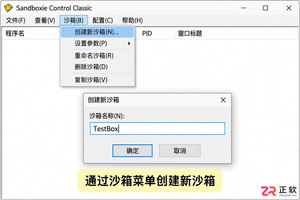
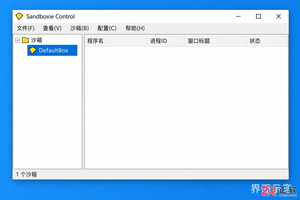
Sandboxie Control 主界面,左侧显示默认沙盒 DefaultBox 及其状态
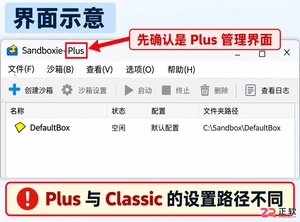
在开始操作前,请确保已从官方渠道获取与当前 Windows 版本兼容的 Sandboxie Classic 版本。注意,Sandboxie Plus 拥有独立的管理界面,本文所述菜单路径仅适用于 Classic 控制界面。操作前请保存重要数据,因为沙盒内的程序仍可能读取宿主文件或通过联网泄露信息,切勿在隔离环境中登录敏感账户。
1. 从沙盒菜单启动浏览器
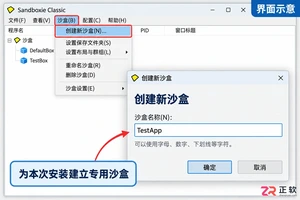
不要直接双击桌面上的浏览器快捷方式,那样启动的是普通模式。打开 Sandboxie Control 主界面,在左侧树状列表中找到默认沙盒(通常为 DefaultBox)。
右键点击该沙盒,选择【Run Sandboxed】(在沙盒中运行),然后在子菜单中选择你的浏览器图标。如果列表中没有浏览器,可以选择【Run Any Program】手动定位浏览器的 exe 文件。
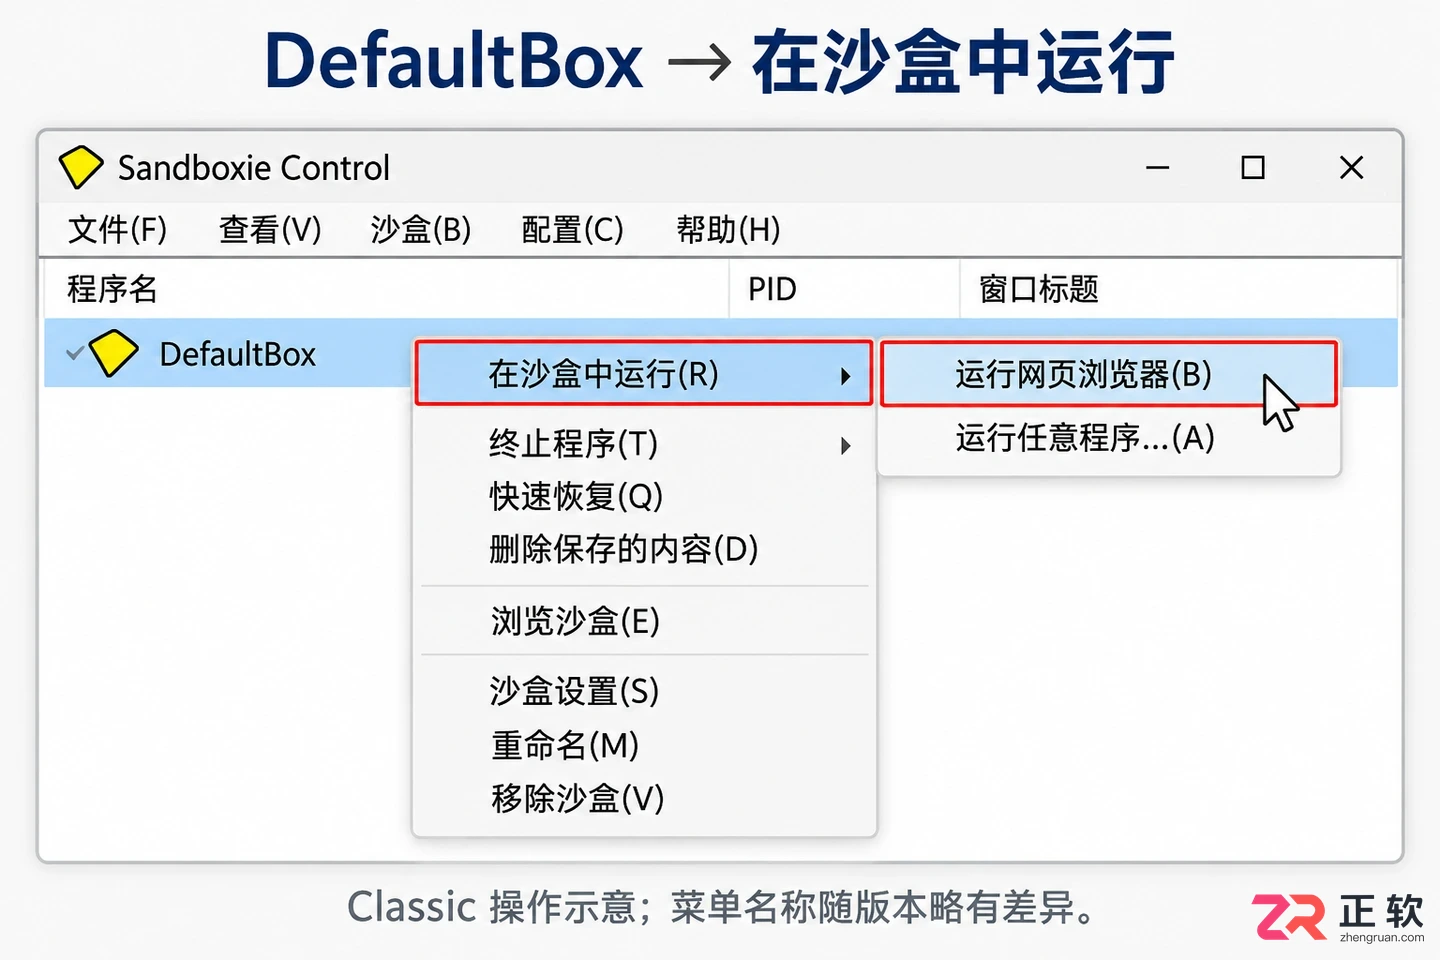
右键点击沙盒选择 Run Sandboxed 并指定浏览器程序
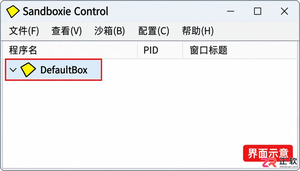
启动后,观察 Sandboxie Control 界面。在对应的沙盒节点下,应该能看到浏览器的进程名称。这是确认程序确实运行在隔离环境中的最可靠依据。如果进程列表为空,说明启动未成功或配置有误,此时不应继续后续操作。
2. 核对进程归属与权限
虽然部分版本的 Sandboxie 会在窗口标题栏添加标识,但最稳妥的方式仍是查看进程列表。确保你正在操作的浏览器窗口对应于沙盒内的进程。
在隔离会话中,尝试访问一个熟悉的普通网页以测试连通性。此时,任何下载的文件或产生的缓存都只存在于沙盒文件夹内,不会污染宿主系统的真实目录。除非有明确的兼容需求,否则不要随意在设置中开放对宿主磁盘的写入权限,保持默认的隔离强度最为安全。
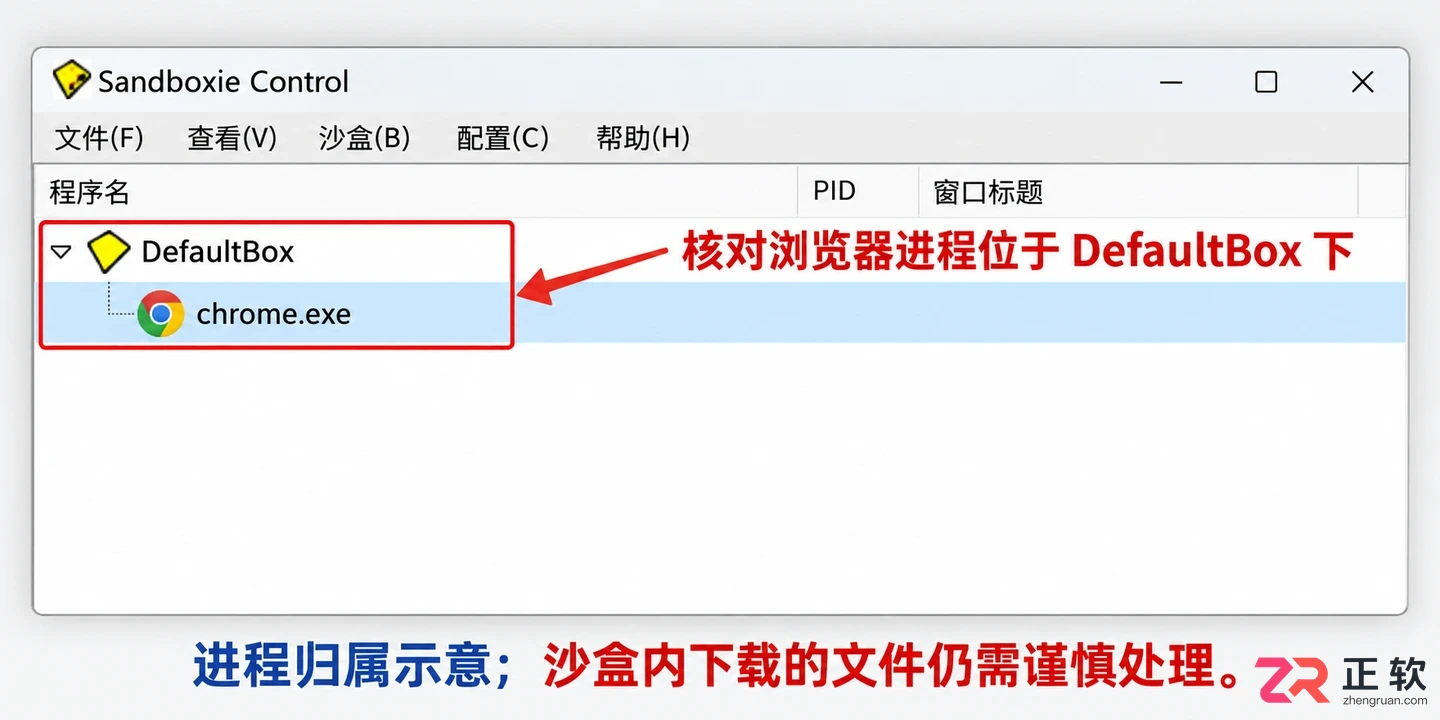
Sandboxie Control 中显示沙盒内正在运行的浏览器进程
需要注意的是,从沙盒浏览器下载的文件本身并不因此变得“安全”。如果将其恢复到宿主系统并运行,风险依然存在。因此,在隔离环境中遇到诱导安装插件或输入密码的情况,应直接关闭页面,不要试图通过调整沙盒设置来绕过警告。
3. 终止程序与检查残留
浏览结束后,回到 Sandboxie Control。右键点击沙盒,选择【Terminate Programs】(终止程序)。这一步会强制结束沙盒内所有正在运行的进程,包括那些隐藏在后台的更新服务或插件进程。
确认进程列表清空后,如果本次会话中有你需要保留的普通文档(非可疑执行文件),可以使用【Quick Recovery】(快速恢复)功能。系统会列出沙盒中新增的文件,请仔细甄别来源。对于不认识的可执行文件或脚本,严禁恢复,直接忽略即可。
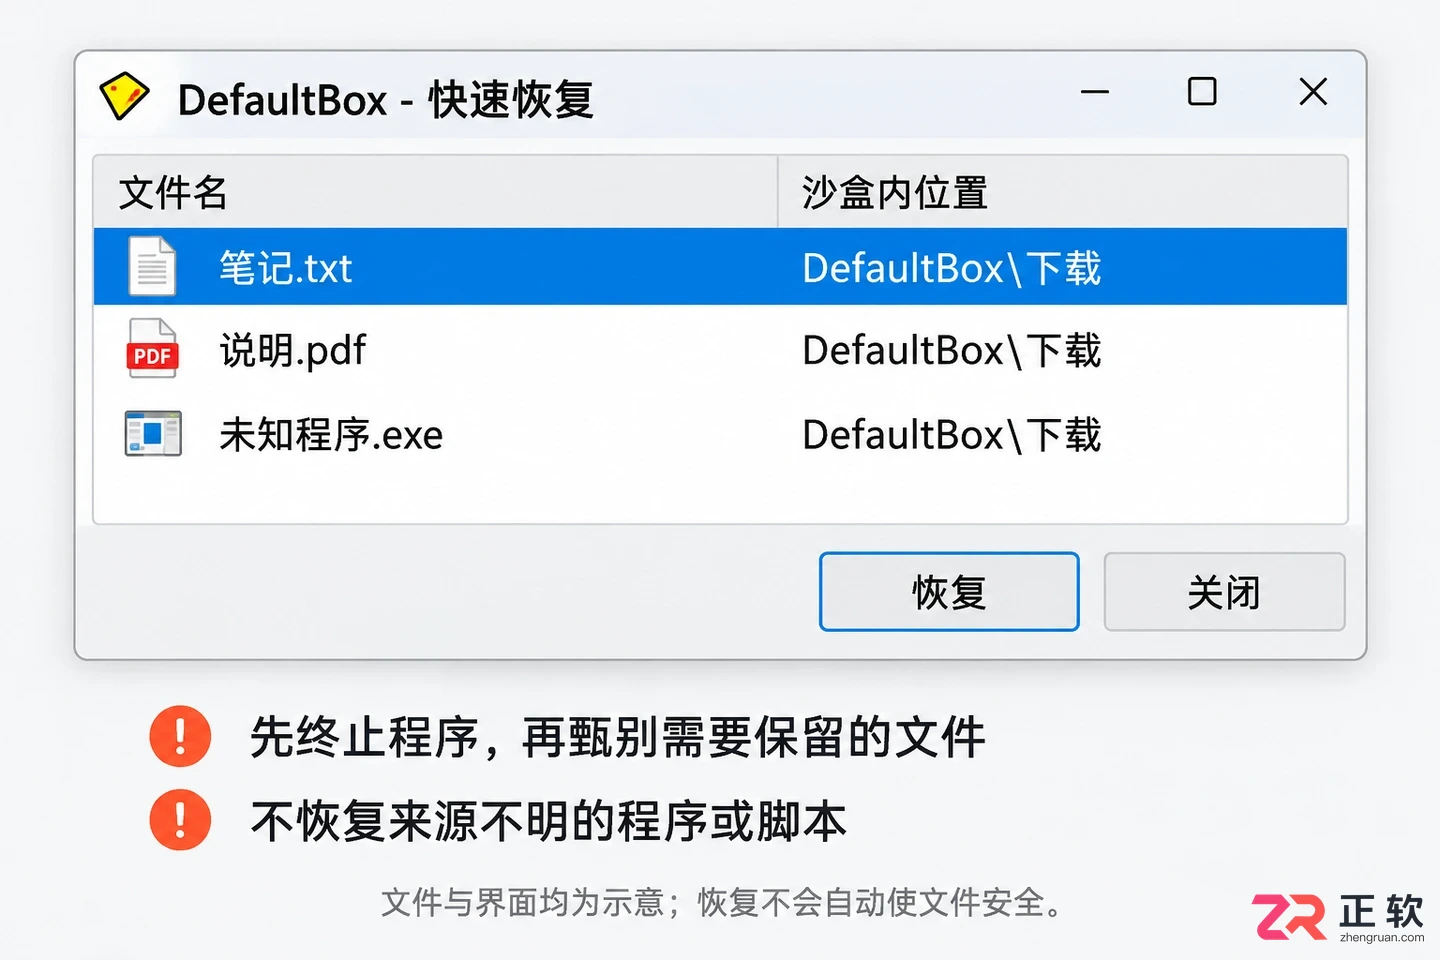
快速恢复窗口列出沙盒中新增的文件供用户甄别
4. 删除内容并验证清理效果
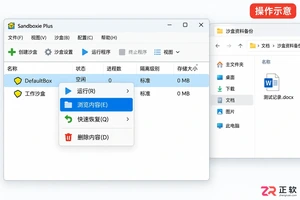
确认没有需要保留的文件后,右键点击沙盒,选择【Delete Contents】(删除内容)。在弹出的确认窗口中,再次核对目标沙盒名称,避免误删其他重要数据。
执行删除后,沙盒内的所有会话数据、缓存和临时文件将被彻底清除。为了验证清理效果,你可以再次通过【Run Sandboxed】启动浏览器。此时打开的将是一个全新的、干净的会话,之前浏览留下的痕迹已不复存在。
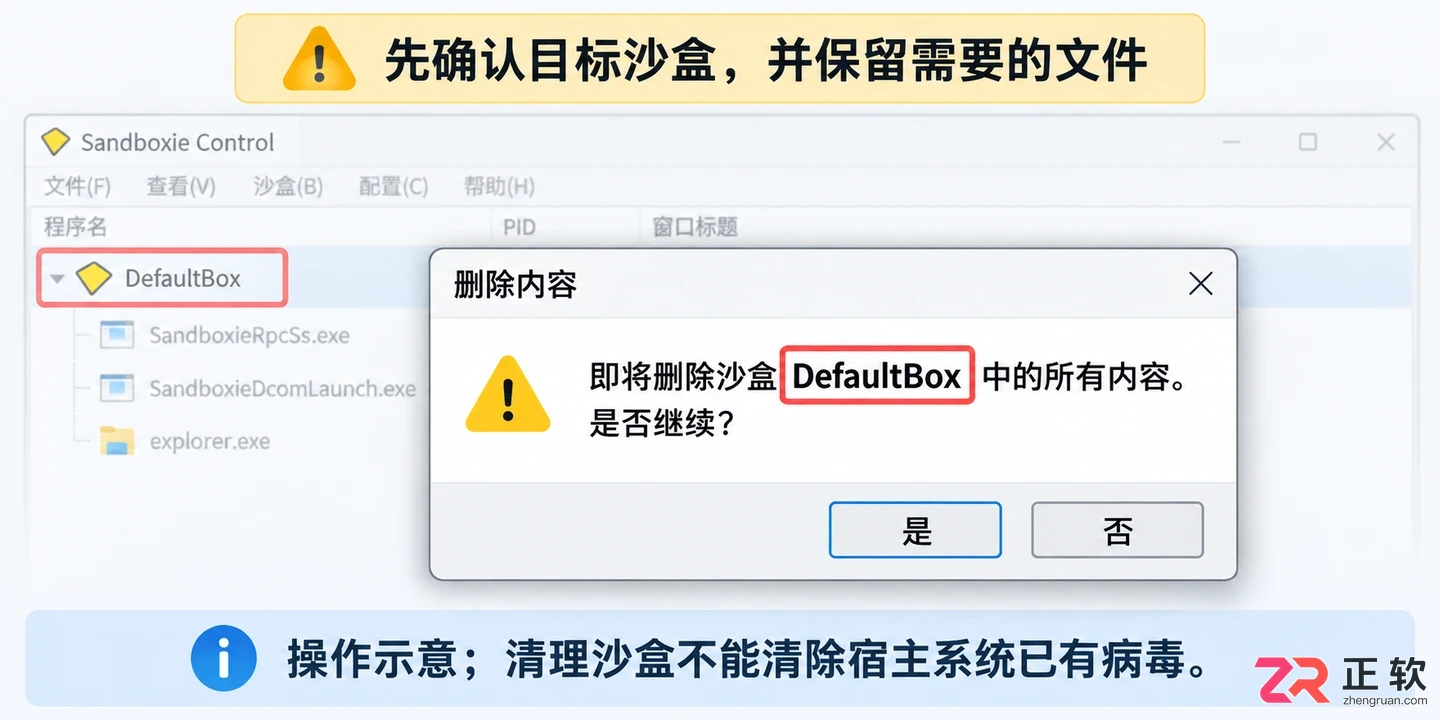
删除内容确认窗口,提示即将清理沙盒数据
这种“用完即焚”的模式是 Sandboxie 防止病毒驻留系统的关键。但请记住,如果怀疑宿主系统已经中毒,清理沙盒无法解决根本问题,此时应使用专业的杀毒软件对全盘进行扫描。








火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。








AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。



Autodesk Maya 是面向影视、电视、动画和游戏行业的专业三维制作软件,集多边形与 NURBS 建模、角色绑定、关键帧和动作捕捉动画、Bifrost 特效模拟、材质开发及 Arnold 渲染于一体,

AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。