


navicat连接postgresql教程
一款易于使用的图形化 PostgreSQL 数据库开发工具。从编写简单的 SQL 查询到开发复杂的数据库,Navicat for PostgreSQL 都能迎合大部份用户的需要,包括 PostgreSQL 初学者以及经验丰富的开发人员。它能连接任何本地或远程 PostgreSQL 服务器,并支持 Amazon
学习如何使用Navicat for PostgreSQL连接远程或本地数据库。涵盖主机端口填写、SSL/SSH安全配置、连接测试及身份验证SQL,帮助开发者快速建立稳定安全的数据库连接。
在Windows上使用Navicat for PostgreSQL连接数据库,核心在于准确填写服务器地址、端口及认证信息。正确配置后,你可以直接在图形界面中管理表结构、执行查询,无需记忆复杂的命令行参数。下面按创建连接、安全配置、测试验证的顺序操作,关键设置后立即看到变化。
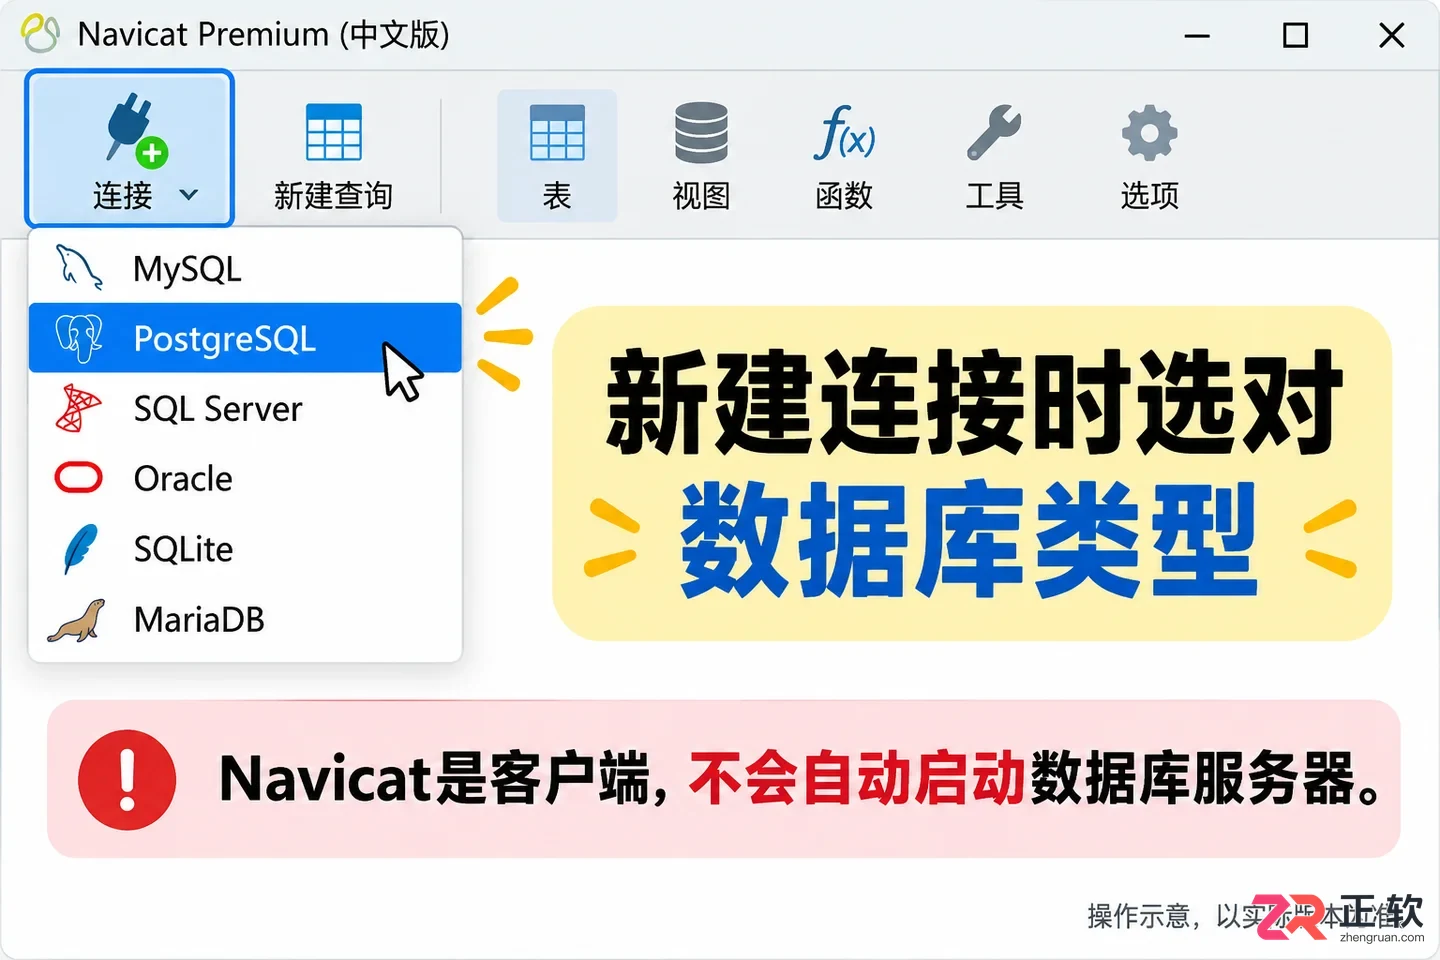
Navicat主界面左上角连接按钮及PostgreSQL选项
必要的概念只需明确一点:Navicat是客户端工具,它不会自动安装或启动PostgreSQL服务器。你必须先向管理员获取主机名、端口、初始数据库名、用户名和密码。如果服务器部署在远程,还需确认是否需要网络工具、SSH隧道或SSL证书。PostgreSQL默认端口通常为5432,但实际生产环境可能修改,请以管理员提供的信息为准。
1. 新建PostgreSQL连接
打开Navicat for PostgreSQL,点击左上角的【连接】按钮,在弹出的菜单中选择【PostgreSQL】。如果你使用的是Navicat Premium,务必在类型列表中选中PostgreSQL,避免误选MySQL或Oracle等其他数据库类型。
在弹出的常规设置窗口中,依次填写以下信息:
连接名:仅用于本地识别,如“开发库_只读”,不影响实际连接。
主机:填写服务器IP地址或域名。注意不要将包含用户密码的完整连接字符串粘贴在此处。
端口:默认为5432,若服务器有变更请按实填写。
初始数据库:填写已存在且当前用户有权访问的数据库名。
用户名/密码:填写管理员分配的账号凭据。
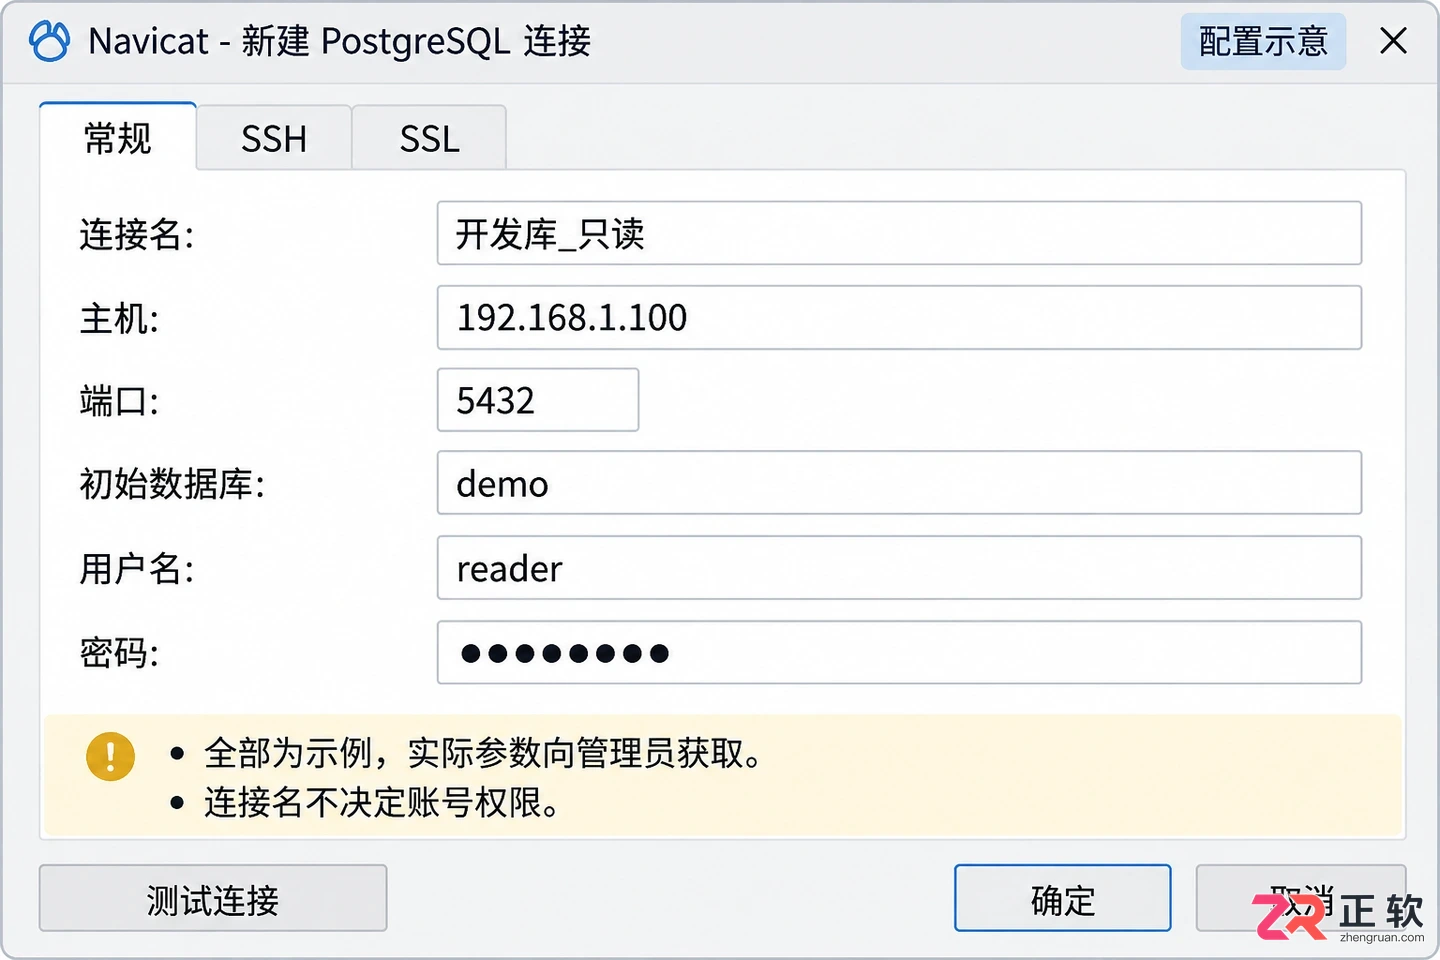
填写主机、端口、初始数据库及账号密码的常规设置窗口
填写完成后,请勿随意更改初始数据库为其他环境名称,也不要尝试使用管理员账户绕过权限限制。核对无误后,暂时不要关闭窗口,继续检查安全设置。
2. 配置SSL与SSH安全连接
如果管理员要求启用加密连接,切换到【SSL】选项卡。勾选【使用SSL】,并根据要求选择模式(如Require或Verify-CA)。若需校验证书,请在下方指定CA证书、客户端证书及私钥路径。证书校验失败时,应检查证书有效期及服务器名称匹配性,而非直接关闭校验。
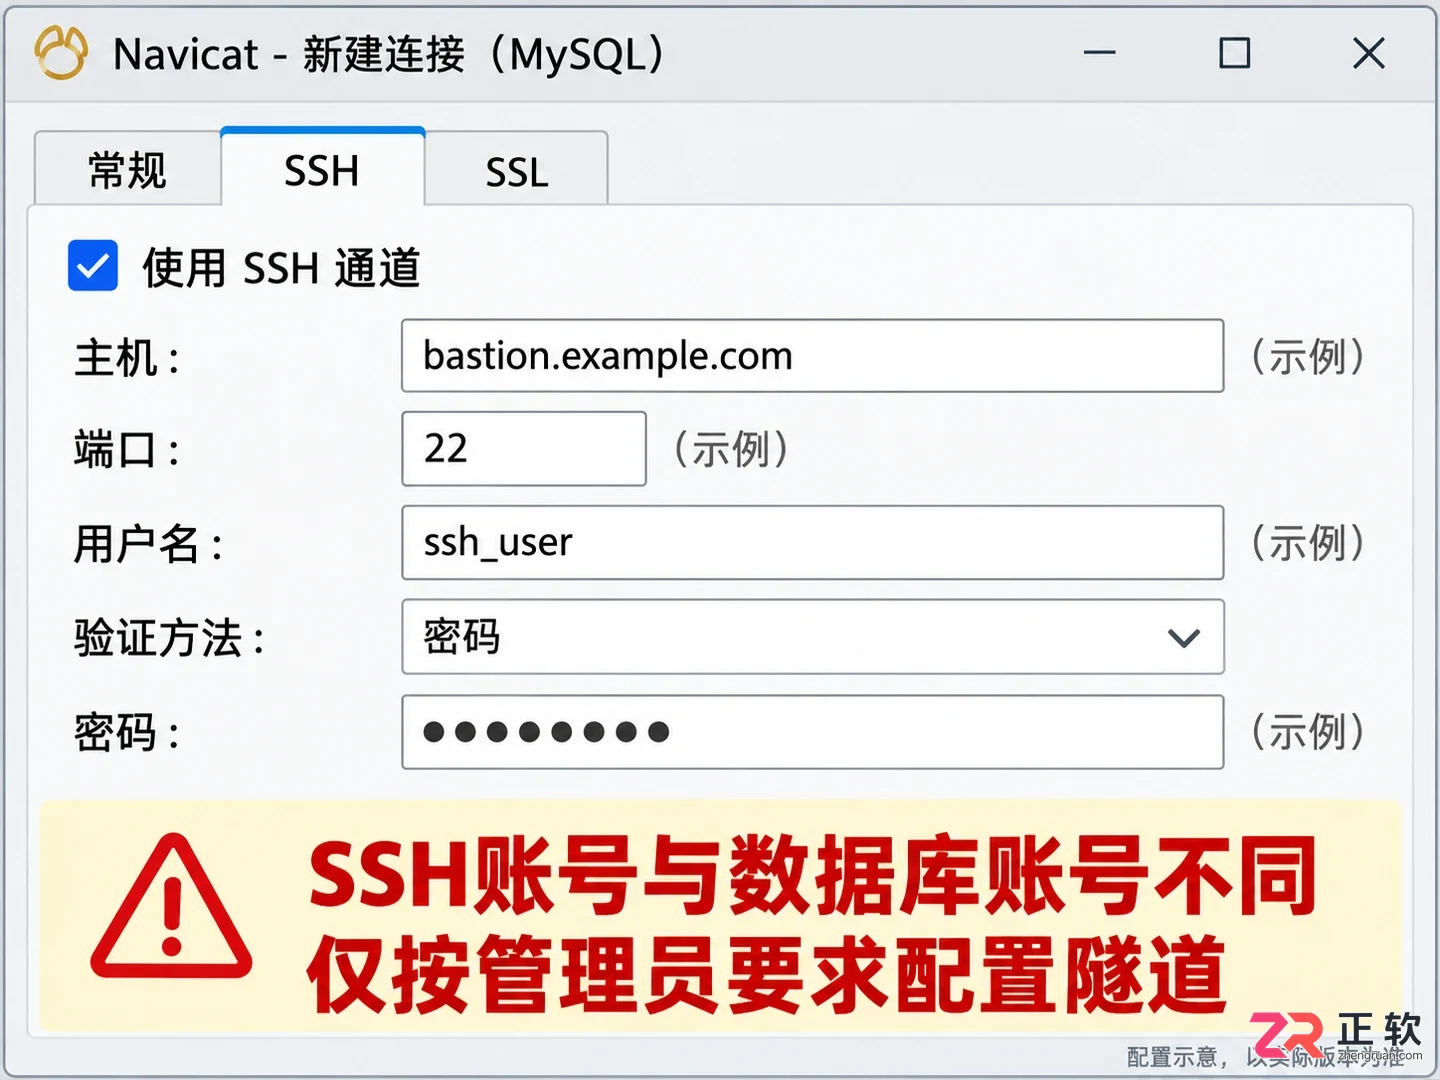
配置SSH隧道的主机、端口及认证信息
若数据库位于内网,需通过堡垒机访问,则切换到【SSH】选项卡。勾选【使用SSH通道】,填写SSH服务器的IP、端口、用户名及认证方式(密码或密钥)。请注意,SSH账号用于建立隧道,与数据库账号不同;数据库主机地址应填写隧道端点能访问的内网IP,而非你本地电脑能直连的地址。
若无上述安全要求,保持默认未勾选状态即可,无需额外添加证书或开启隧道。
3. 测试连接并保存
配置完成后,点击窗口下方的【测试连接】按钮。若弹出“连接成功”提示,说明参数正确,点击【确定】保存配置。若失败,请根据错误信息排查:
连接超时:检查网络连通性、网络工具状态、防火墙规则及端口是否正确。
认证失败:核对用户名、密码及服务端的pg_hba.conf访问控制规则。
数据库不存在:确认初始数据库名称拼写无误。
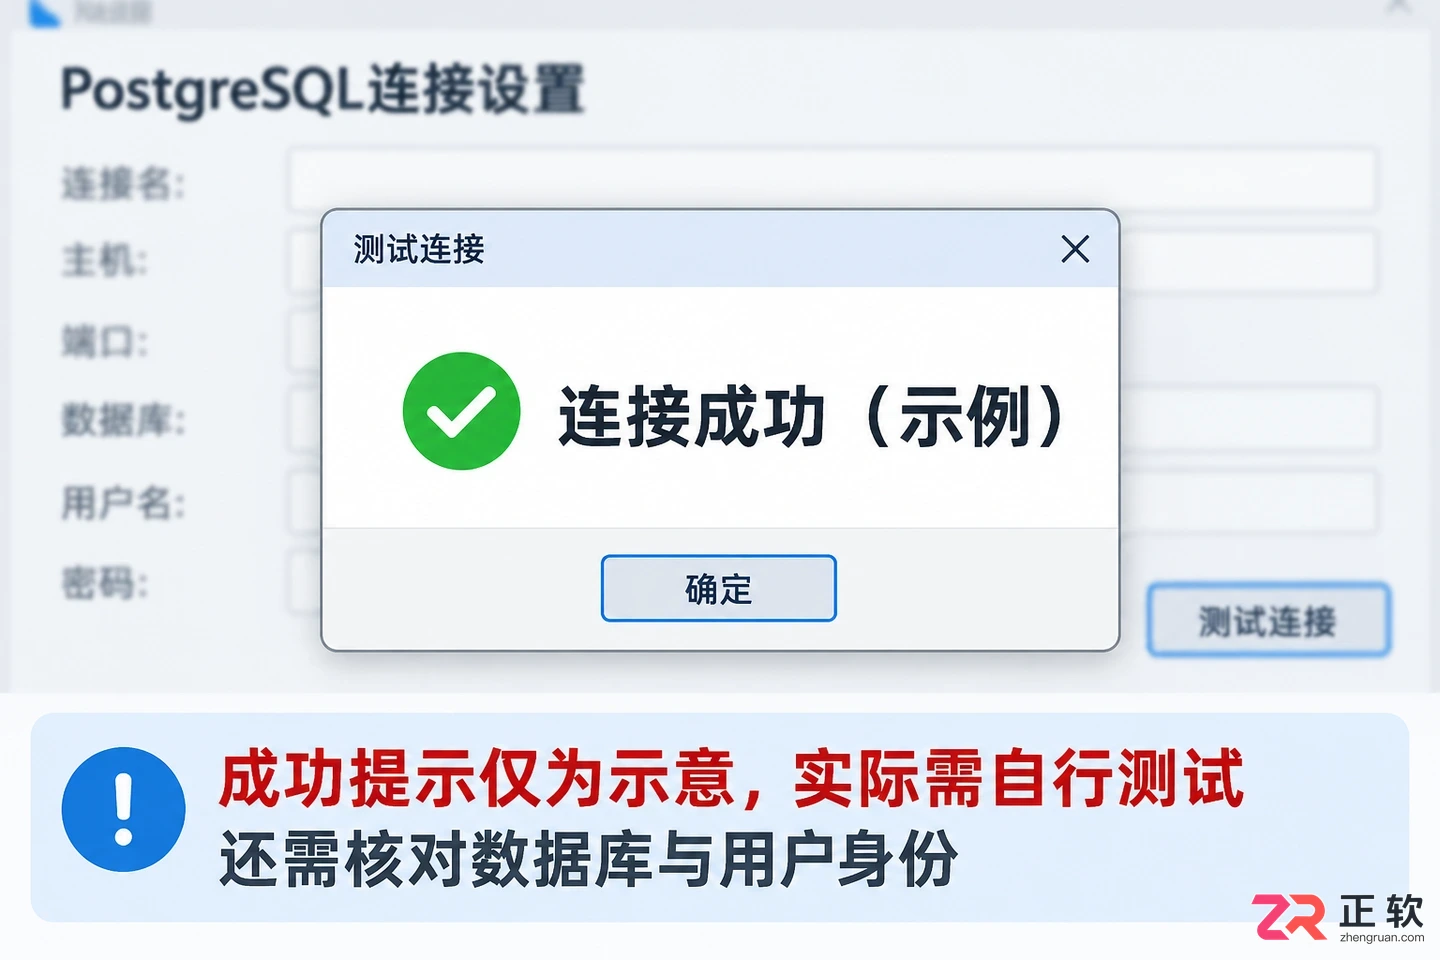
点击测试连接后弹出的成功提示框
保存后,左侧连接列表会出现新建的连接图标。双击该连接,展开目录树,查看是否能列出预期的数据库和模式。若对象列表为空,可能是账号权限受限或模式不同,不代表数据库无数据。
4. 验证连接身份
为确保连接到了正确的环境,建议执行一条只读SQL进行验证。右键点击连接,选择【新建查询】,输入以下代码并运行:
SELECT current_database(), current_user, version();
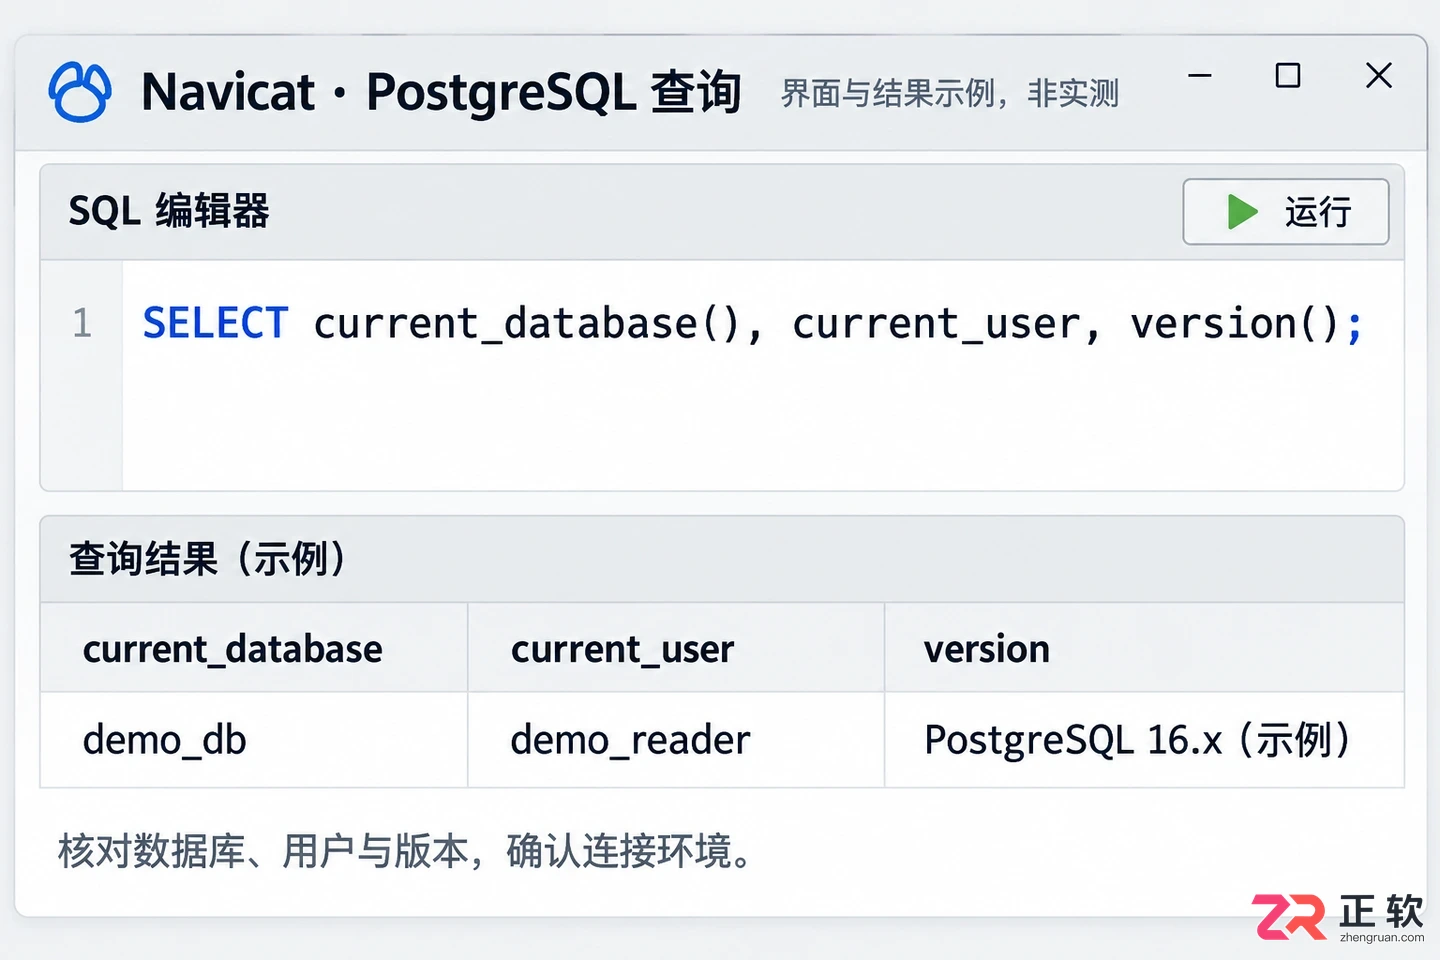
查询编辑器中执行SELECT语句并显示当前数据库和用户信息
结果窗口将显示当前连接的数据库名、登录用户及PostgreSQL版本信息。核对这些信息与管理员提供的环境描述是否一致。确认无误后,即可开始正常的业务查询或数据管理工作。连接参数已保存在Navicat中,下次可直接双击进入,无需重复配置。








火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。








AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。


AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。

AlwaysUp是一款面向Windows的系统服务注册与程序托管工具,可让普通应用、脚本及批处理在无人登录时随系统启动,并通过状态检测、异常重启、资源监控和邮件通知保障关键任务持续运行。