


postgresql修改密码的视频操作教程与命令详解

一款易于使用的图形化 PostgreSQL 数据库开发工具。从编写简单的 SQL 查询到开发复杂的数据库,Navicat for PostgreSQL 都能迎合大部份用户的需要,包括 PostgreSQL 初学者以及经验丰富的开发人员。它能连接任何本地或远程 PostgreSQL 服务器,并支持 Amazon
学习如何在 PostgreSQL 中安全修改用户密码。本文涵盖使用 Navicat for PostgreSQL 执行 ALTER ROLE 命令、更新连接属性,以及使用 psql \password 命令的方法,并提供验证步骤和录屏安全建议。
在 PostgreSQL 数据库管理中,定期修改密码是保障数据安全的基础操作。无论是通过图形化客户端 Navicat for PostgreSQL,还是命令行工具 psql,核心逻辑都是修改数据库角色的认证凭据。对于需要录制视频教程或进行演示的场景,理解界面位置与命令执行的配合至关重要。本文将引导你完成从执行 SQL 到验证新密码的全过程。
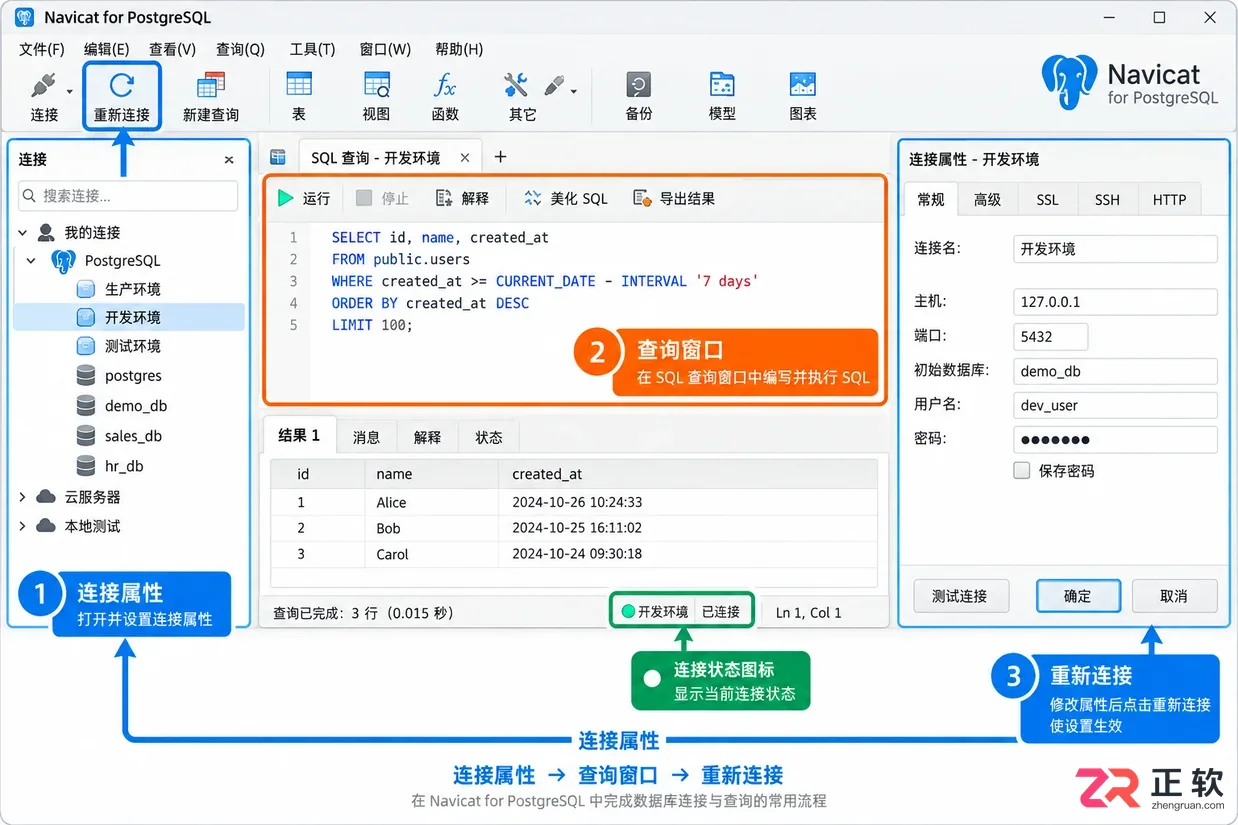
PostgreSQL 修改密码的操作流程概览
关于修改密码前的权限
PostgreSQL 的密码归属于数据库角色(Role),而非特定的数据库文件。这意味着修改密码是针对用户身份的变更。普通角色通常只能修改自己的密码;若要修改其他角色的密码,当前登录账号必须具备相应的超级用户权限或特定管理权限。
在使用 Navicat 进行操作前,请先确认当前连接账号的权限级别。如果是录制教学视频或公开演示,务必使用测试账号和占位符密码,严禁将真实的生产环境密码、服务器 IP 地址或敏感连接信息录入视频中。
关于Navicat连接界面
启动 Navicat for PostgreSQL 后,在左侧连接列表中找到目标 PostgreSQL 连接。右键点击该连接,选择“连接属性”(不同版本可能显示为 Connection Properties 或类似名称)。
在此界面中,你可以查看服务器地址、端口、用户名和初始数据库等关键信息。这一步的主要目的是确认“当前正在操作哪台服务器上的哪个角色”。需要注意的是,这里显示的密码通常是加密存储或隐藏的,修改数据库角色密码后,此处保存的本地连接凭据不会自动同步,需要手动更新。
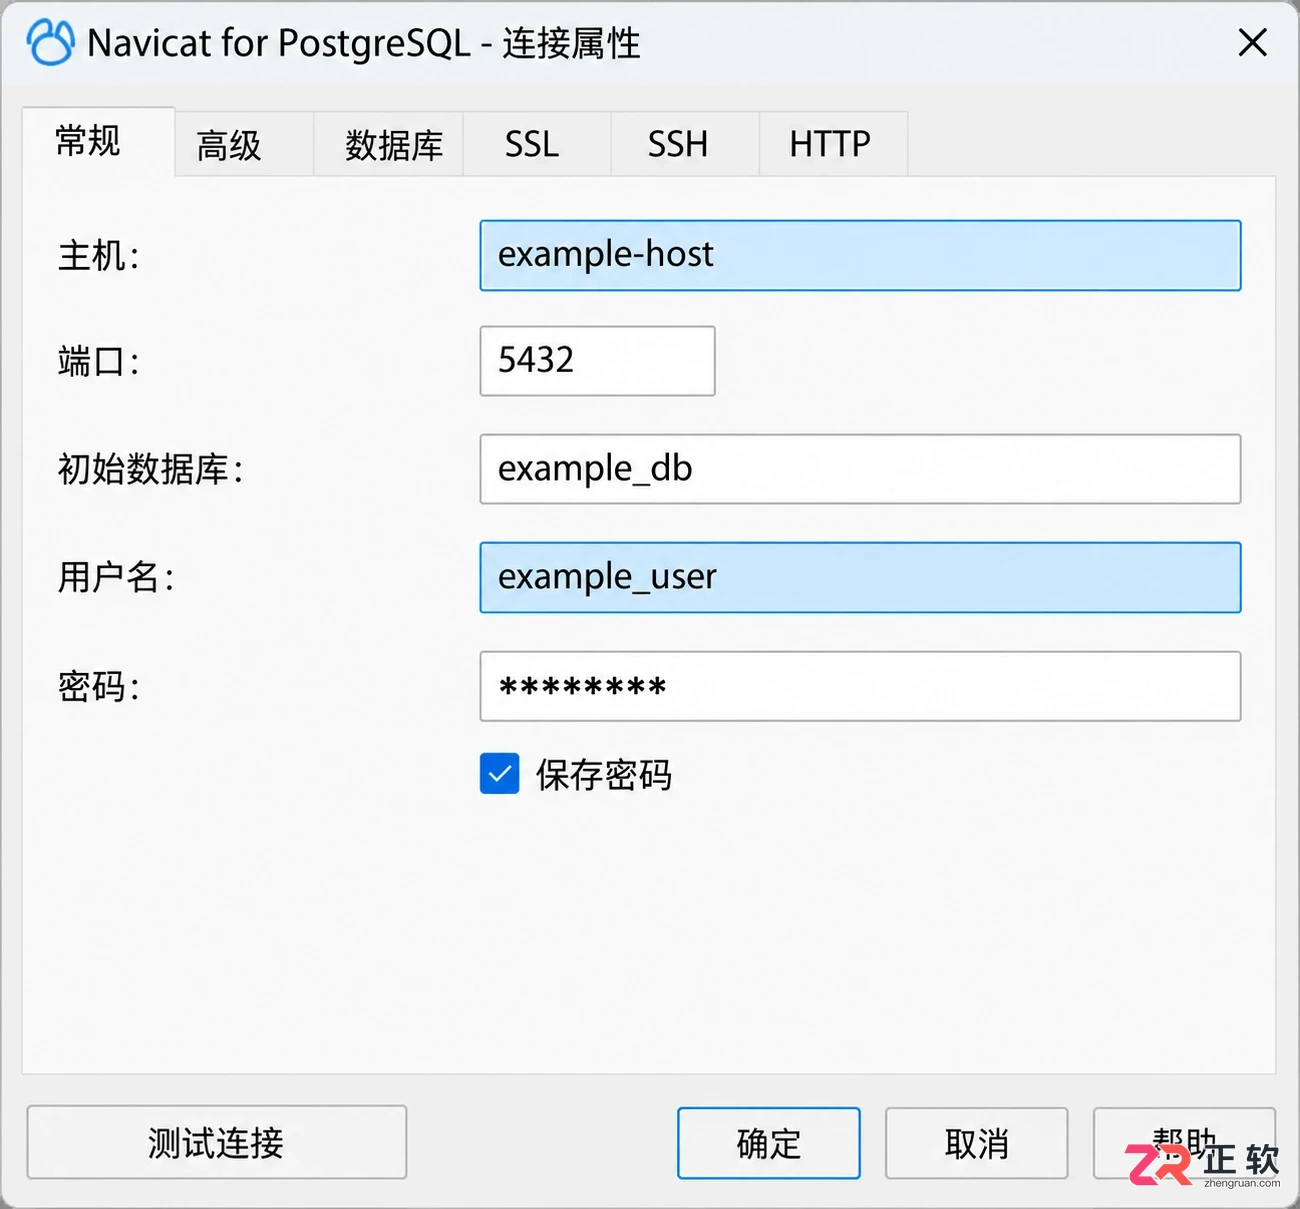
Navicat 连接属性界面,用于确认服务器和角色信息
关于在Navicat查询窗口执行SQL
确认连接无误后,双击打开连接,并点击“新建查询”按钮打开 SQL 编辑器。确保查询窗口连接到正确的服务器和数据库。
PostgreSQL 官方推荐使用 ALTER ROLE 语句来修改密码。在查询窗口中输入以下命令,并将 role_name 替换为目标角色名,new_password 替换为新密码:
ALTER ROLE role_name WITH PASSWORD 'new_password';
执行该语句前,请仔细检查角色名拼写。如果密码中包含单引号,需按照 PostgreSQL 字符串规则进行转义。出于安全考虑,执行成功后应立即清除查询历史中的明文密码,避免其残留在脚本文件或截图背景中。
关于ALTER USER写法
除了 ALTER ROLE,PostgreSQL 也支持使用 ALTER USER 语法:
ALTER USER role_name WITH PASSWORD 'new_password';
在 PostgreSQL 中,用户(User)本质上是具有登录权限的角色(Role),因此 ALTER USER 是 ALTER ROLE 的兼容性别名。虽然两者效果相同,但为了保持与官方角色模型的一致性,建议优先使用 ALTER ROLE。
执行成功后,当前已建立的会话不会立即断开,新密码将在下一次登录认证时生效。因此,不要仅凭当前会话仍能执行查询就认为旧密码依然有效或修改失败。
关于psql中的密码命令
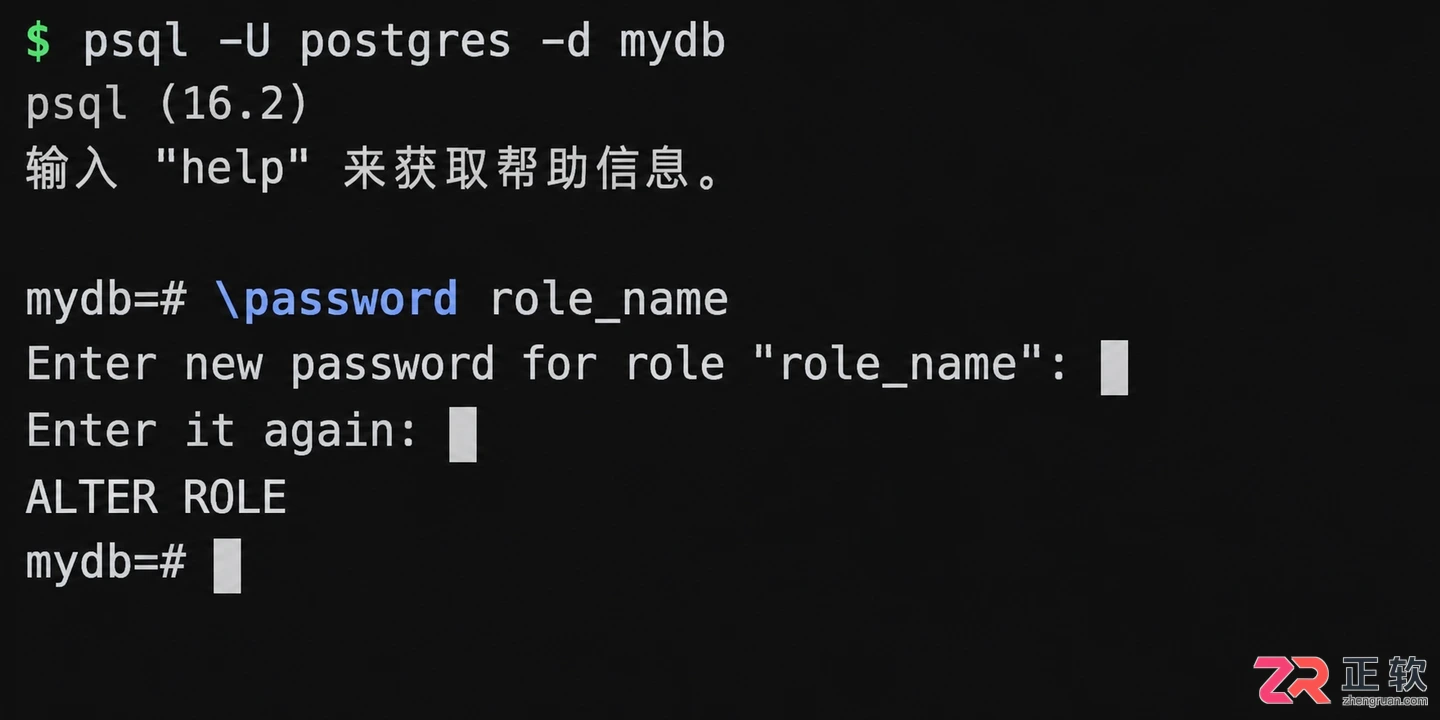
如果不使用图形化工具,而是在 psql 命令行终端中操作,可以使用更安全的交互式命令:
\password role_name
执行该命令后,系统会提示输入新密码并再次确认。输入过程中字符通常不会显示,这避免了明文密码出现在屏幕或命令历史记录中。若只需修改当前登录角色的密码,可直接输入 \password 而不带参数。这种方式特别适合临时修改或在不希望留下明文痕迹的环境中使用。
关于psql中的密码命令
关于在Navicat中保存新密码
SQL 命令执行成功后,数据库端的密码已更新,但 Navicat 本地保存的连接密码仍是旧的。此时不要直接关闭连接,应回到“连接属性”界面。
找到密码输入框,将其更新为新密码并保存。如果 Navicat 版本提供“保存密码”选项,请根据电脑的使用环境谨慎选择。在多人共用的电脑或录制教学视频时,建议取消勾选“保存密码”,以免凭据以明文或可解密形式存储在本地配置文件中,增加安全风险。
关于断开并重新连接验证
验证密码修改是否生效的最可靠方法是断开当前连接并重新连接。在 Navicat 中右键点击连接,选择“关闭连接”,然后再次双击打开。
如果使用的是未保存密码的连接,系统会弹出密码输入框,输入新密码即可。如果之前保存了密码,Navicat 可能会尝试自动连接,若失败则会提示输入新密码。能够成功建立新连接并打开查询窗口,说明认证已通过。反之,使用旧密码连接应当失败,这进一步确认了修改针对的是当前角色。
请注意,已经建立的旧会话不会因为密码修改而强制断开,因此必须通过“断开-重连”这一动作来验证新凭据的有效性。
关于密码修改失败的权限提示
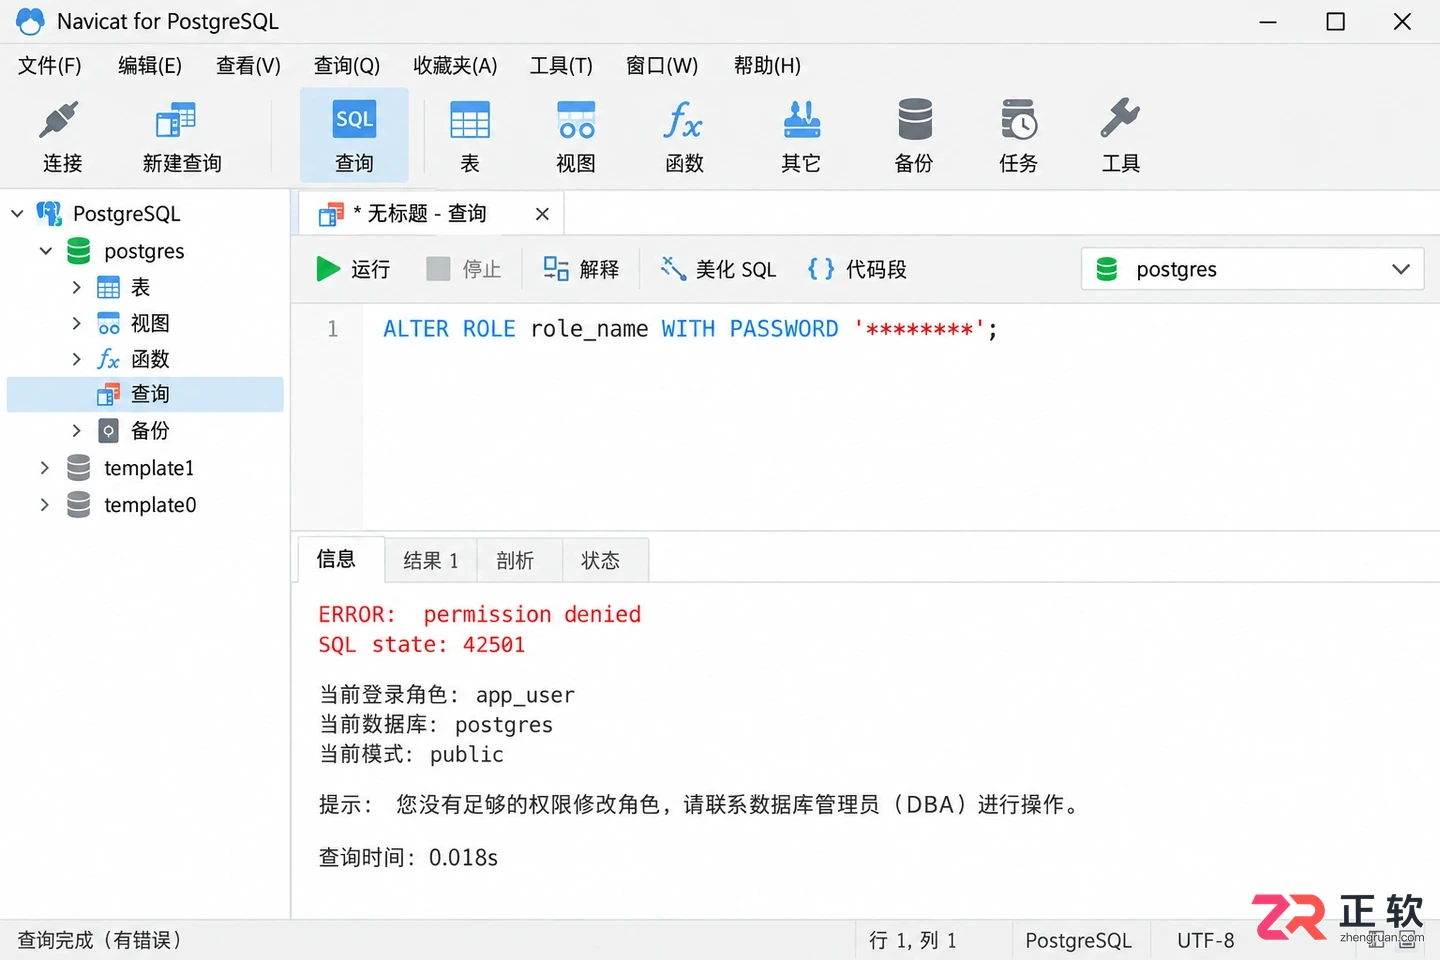
如果在执行 ALTER ROLE 或 ALTER USER 时收到权限错误(如 "permission denied"),首先检查当前登录角色。普通用户无法修改其他用户的密码。即使是管理员角色,也需遵循最小权限原则。
遇到权限问题时,不要尝试修改服务器配置文件(如 pg_hba.conf)来绕过认证,也不要随意复制管理员凭据。正确的做法是联系数据库管理员(DBA)执行修改,或请求授予必要的临时权限。
关于密码修改失败的权限提示
关于连接失败的检查顺序
若修改密码后 Navicat 无法连接,请按以下顺序排查:
- 确认用户名是否正确,是否连接到了正确的服务器 IP 和端口。
- 检查 SSL 模式和数据库名称是否与修改前一致,避免因其他参数变动导致连接失败。
- 确认新密码中是否包含空格、特殊字符或大小写差异。注意,SQL 语句中的引号不属于密码的一部分,粘贴到新密码输入框时请勿包含引号。
关于录制视频的画面安排
在录制操作教程时,建议按照“打开连接属性确认角色 -> 打开查询窗口执行 ALTER ROLE -> 更新连接属性中的密码 -> 断开并重新连接”的逻辑流进行展示。
输入密码时,可使用遮挡处理或使用明显的测试密码(如 'Test123!')。视频画面应聚焦于查询窗口的命令结构、执行成功的提示信息以及重新连接的结果。无需展示完整的服务器地址栏或敏感的网络配置细节,重点在于让观众理解“修改数据库端密码”与“更新客户端保存凭据”是两个独立但关联的步骤。
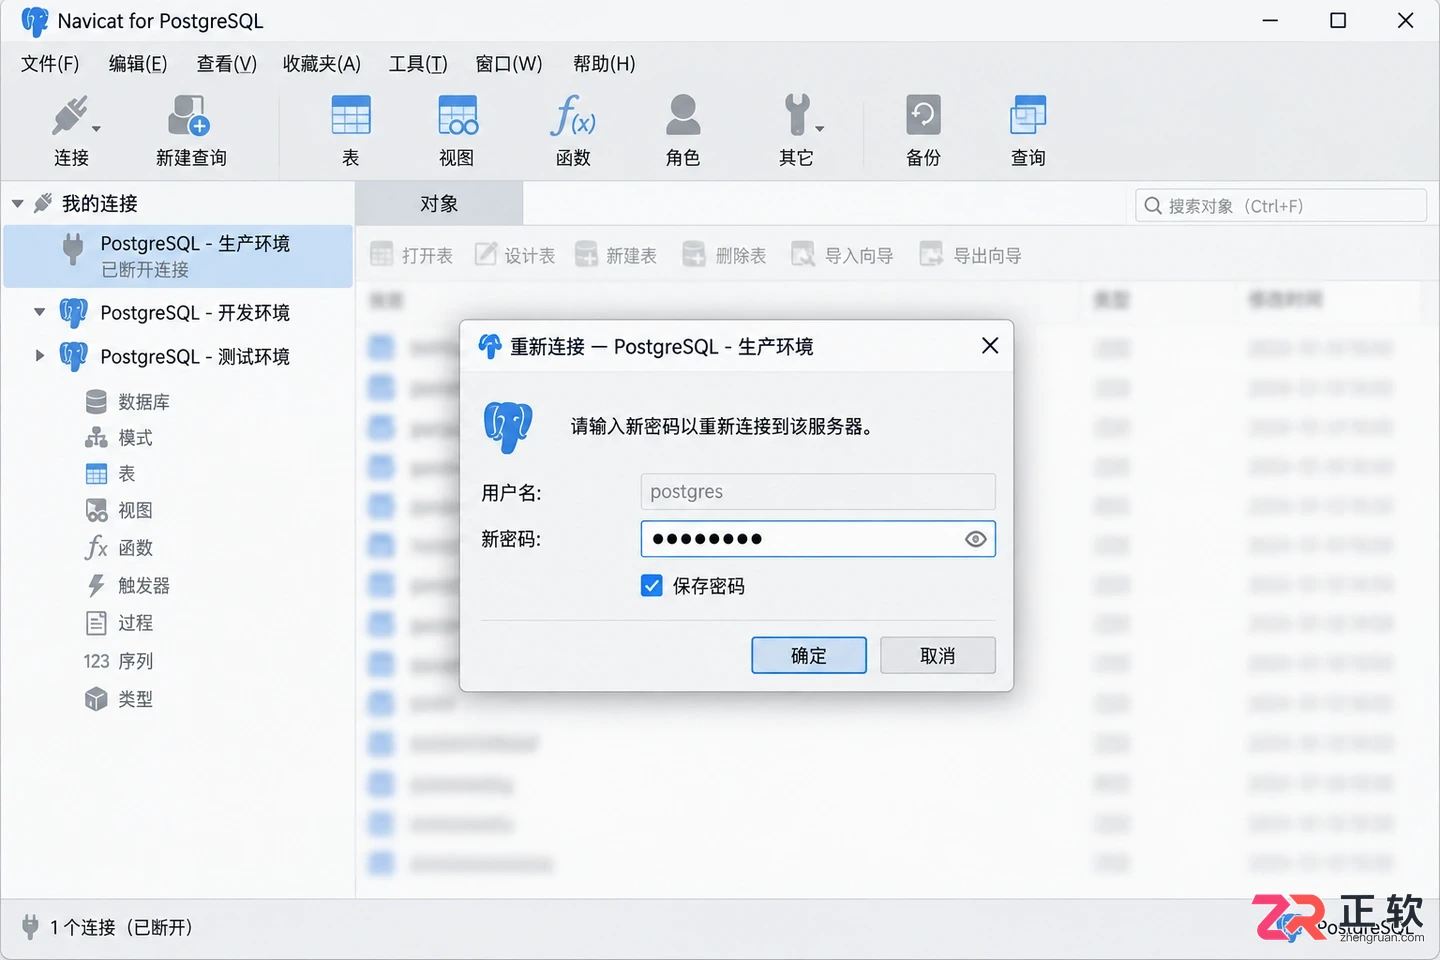
断开连接后使用新密码重新登录
PostgreSQL 修改密码的核心在于区分数据库层面的角色认证与客户端层面的连接保存。在 Navicat 中,先通过 SQL 更新数据库角色密码,再手动更新连接属性,最后通过重连验证,即可确保安全、准确地完成密码变更。






Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。



一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。


CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。
Mountain Duck 是一款能将多个网盘挂载到本地的工具,像本地磁盘一样使用网盘。清理链路的完整性会更好一些,做应用卸载、残留处理和空间整理时,通常能少走很多手动排查步骤。

Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。

一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。

Wise Folder Hider Pro 是一款专业级文件和文件夹隐藏加密软件,为私密数据添加多重保护。高频操作更强调就近处理,浏览、整理和跨目录移动文件时,来回切换和重复点击都会少很多。
CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。