


bios开启安全启动后无法引导系统怎么办
遇到BIOS开启安全启动后黑屏或报错?本文详解安全启动的验证机制,提供针对Windows和Linux系统的具体修复步骤,包括密钥管理、CSM兼容性设置及驱动签名处理,帮助你恢复系统正常引导。
很多用户在升级 BIOS 或安装新系统时,会被告知需要开启“安全启动”(Secure Boot),尤其是为了安装 Windows 11。然而,一旦在 BIOS 中启用该选项,重启后往往直接黑屏、报错“Boot Device Not Found”或提示“Security Violation”。这并非硬件故障,而是固件对操作系统引导加载程序(Bootloader)的数字签名验证未通过。理解这一机制,就能从容应对大多数引导失败的情况。
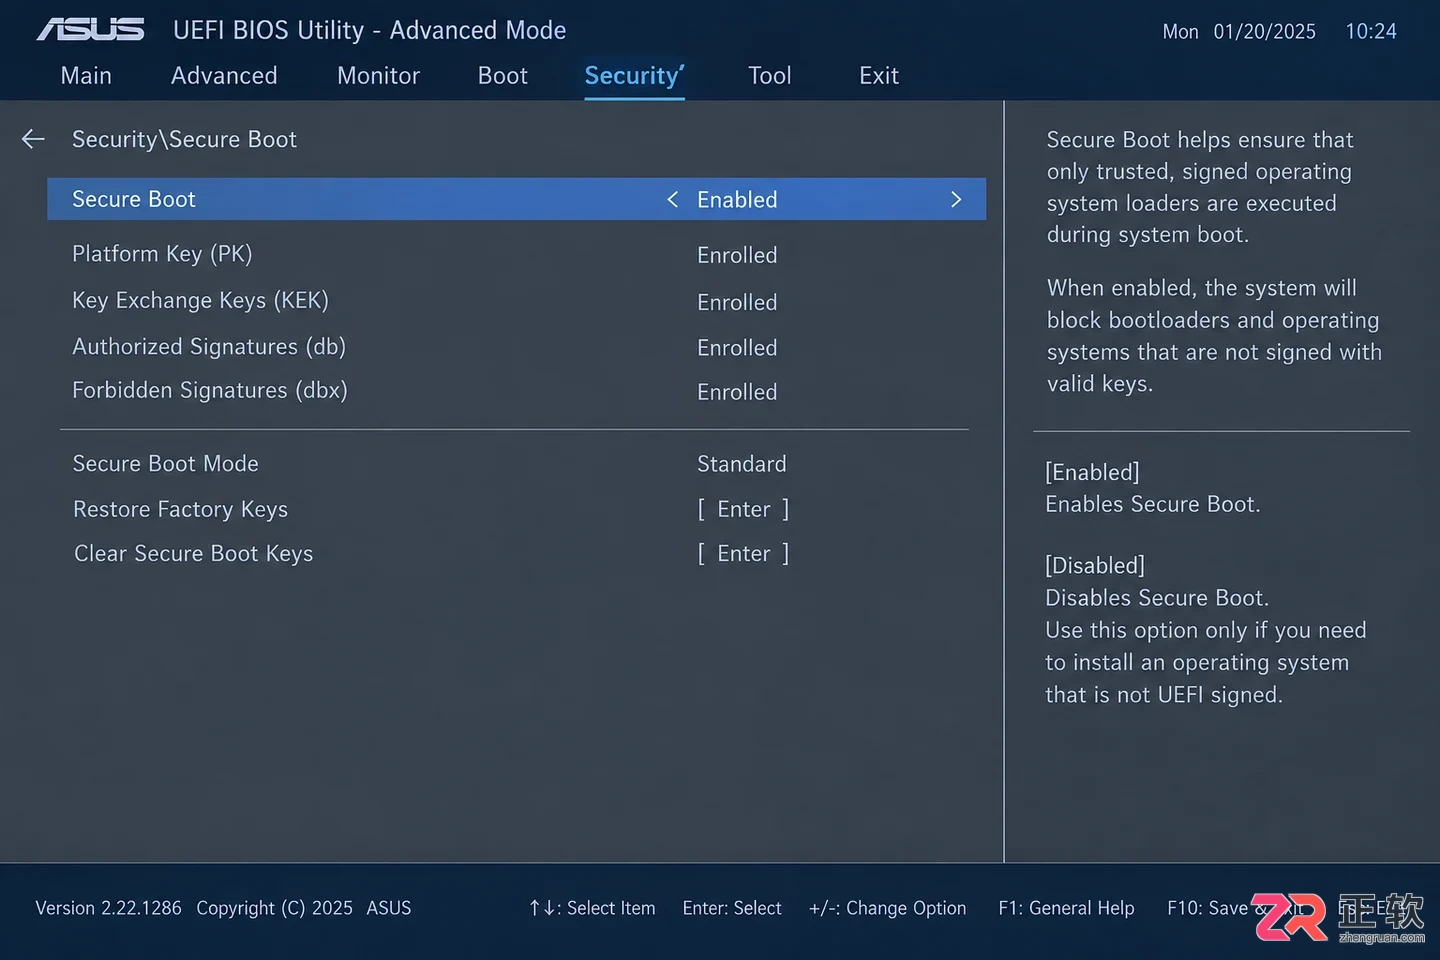
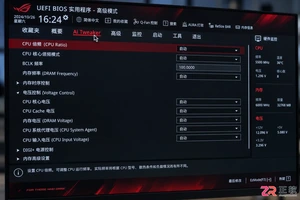
BIOS 设置中常见的安全启动开关位置
理解验证失败的根源
安全启动的核心逻辑很简单:主板 UEFI 固件中存储了一组受信任的公钥(主要是微软的密钥)。当计算机启动时,它会检查引导加载程序(如 Windows 的 bootmgfw.efi 或 Linux 的 grubx64.efi)是否拥有由这些私钥签署的有效数字签名。
如果签名缺失、损坏,或者使用的是未经认证的第三方密钥,UEFI 就会阻止加载,以防范底层恶意软件(Rootkit)。因此,无法引导通常意味着当前的引导文件不符合主板的信任列表。这种情况常见于以下几种场景:安装了未签名的 Linux 发行版、使用了破解工具修改过引导文件、或者主板重置后密钥库被清空。
确认当前引导模式与报错信息
在动手修改之前,先观察具体的报错画面,这能极大缩小排查范围。
如果是显示“Secure Boot Violation”或红色警告图标,说明 UEFI 已经识别到引导文件但拒绝执行。此时问题集中在签名认证上。
如果直接跳过硬盘进入 BIOS 或显示“No Bootable Device”,则可能是开启安全启动后,主板自动禁用了传统的 CSM(兼容性支持模块),导致旧的 MBR 分区表硬盘无法被识别。
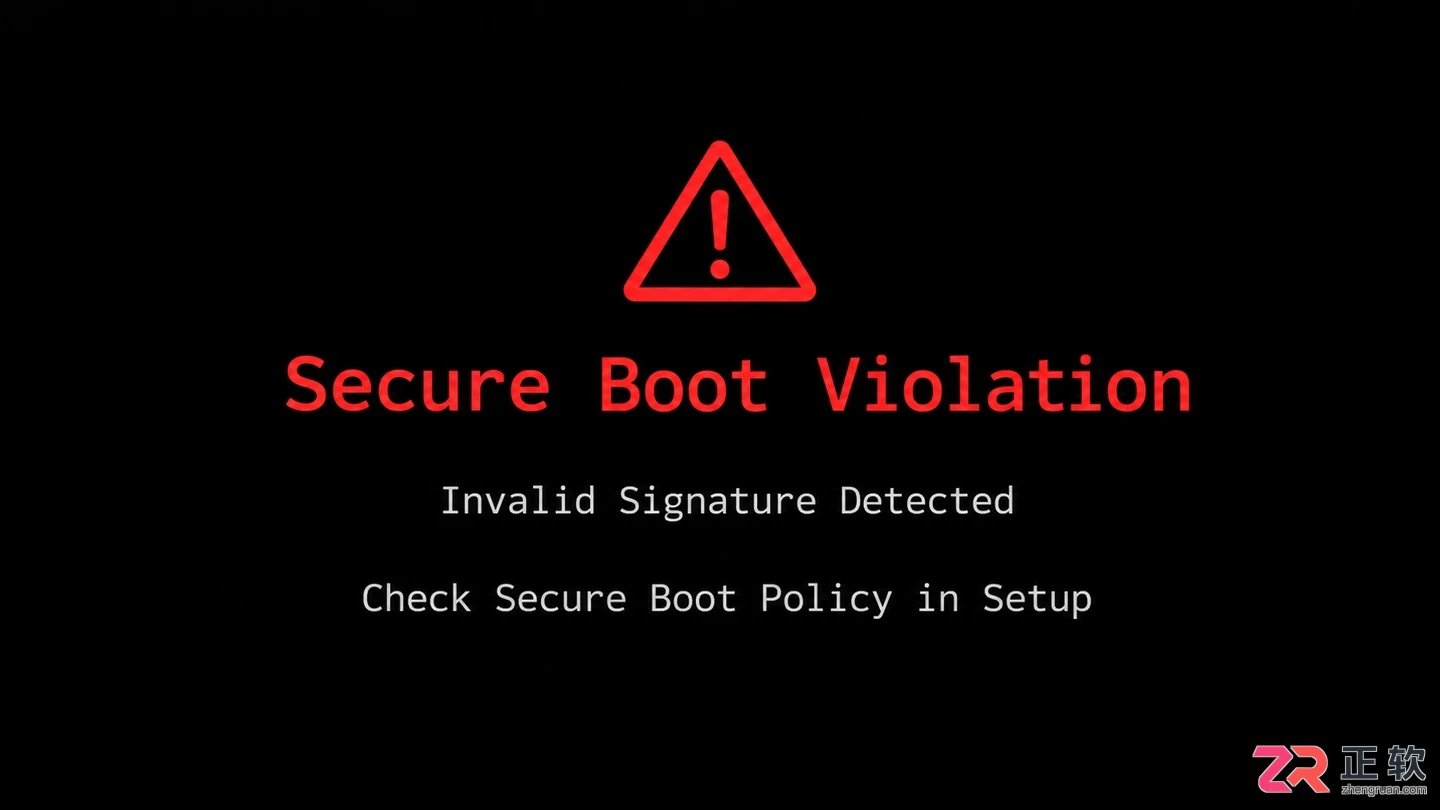
典型的 Secure Boot Violation 报错画面
对于 Windows 用户,常见的错误代码包括 0xc0000428(文件签名无效)或 0xc000000f(引导配置数据错误)。记录这些信息有助于后续选择正确的修复路径。
临时关闭安全启动以恢复访问
最直接的应急方案是暂时关闭安全启动,让系统先跑起来。这不会删除任何数据,只是降低了启动时的安全检查等级。
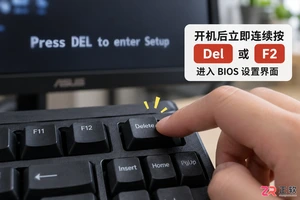
- 重启电脑,连续按 Del、F2 或 F12(视品牌而定)进入 BIOS/UEFI 设置界面。
- 找到 Security(安全)或 Boot(启动)选项卡。
- 定位 Secure Boot 选项,将其设置为 Disabled。
- 保存并退出(通常按 F10)。
如果系统能正常进入桌面,说明硬件和系统核心文件完好,问题确实出在签名验证环节。此时你可以选择保持关闭状态,或者尝试后续的修复步骤以重新开启它。
修复 Windows 系统的签名信任
若希望在使用 Windows 10/11 时保持安全启动开启,需确保引导文件拥有有效签名。多数品牌机预装的 Windows 已自带正确签名,问题常出现在自行重装系统或更新 BIOS 后。
首先,尝试恢复主板默认密钥。在 BIOS 的 Secure Boot 菜单中,寻找类似“Restore Factory Keys”、“Install Default Secure Boot Keys”或“Reset to Setup Mode”的选项。执行后,主板会重新载入微软的标准公钥,这能解决因密钥丢失导致的验证失败。
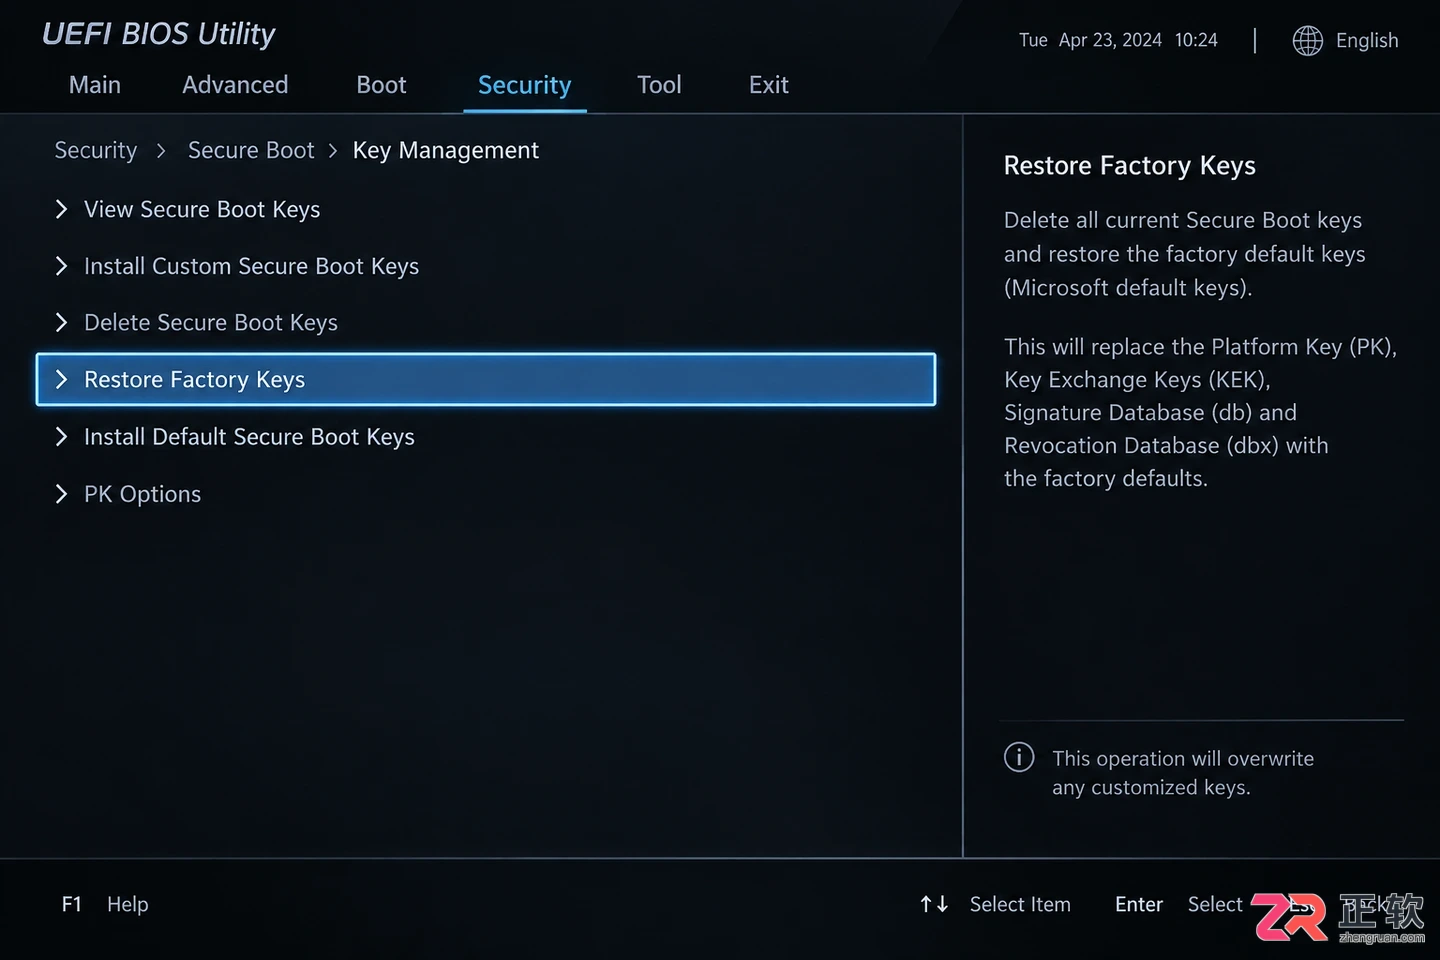
在 BIOS 中恢复出厂默认密钥的操作
其次,检查磁盘分区格式。安全启动要求硬盘必须为 GPT 分区表,且引导分区为 EFI 系统分区。如果磁盘仍为 MBR 格式,即使关闭 CSM 也无法引导。可使用 Windows 安装盘中的命令提示符,通过 mbr2gpt 工具进行无损转换,但这涉及数据风险,建议先备份。
# 在管理员权限的命令提示符中检查磁盘分区风格
diskpart
list disk
# 注意查看 Gpt 列是否为 *,若为空白则是 MBR
Linux 发行版的兼容处理
Linux 用户对安全启动最为敏感。主流发行版如 Ubuntu、Fedora 和 openSUSE 已通过微软的签名认证,理论上可以直接在开启安全启动的情况下运行。但如果遇到引导失败,通常是以下原因:
一是使用了未签名的第三方内核模块,如某些专有显卡驱动或 WiFi 驱动。解决办法是在 BIOS 中启用“Allow Third-Party UEFI CA Signatures”(允许第三方 UEFI CA 签名),或在安装系统时勾选“安装第三方软件”以确保驱动被正确签名。
二是自定义编译的内核。如果你自己编译了 Linux 内核,它默认没有签名。你需要使用 sbsign 工具对内核镜像(vmlinuz)和引导加载程序进行手动签名,并将对应的公钥导入主板的密钥数据库(DB)。这对于普通用户过于复杂,建议在测试期间关闭安全启动。
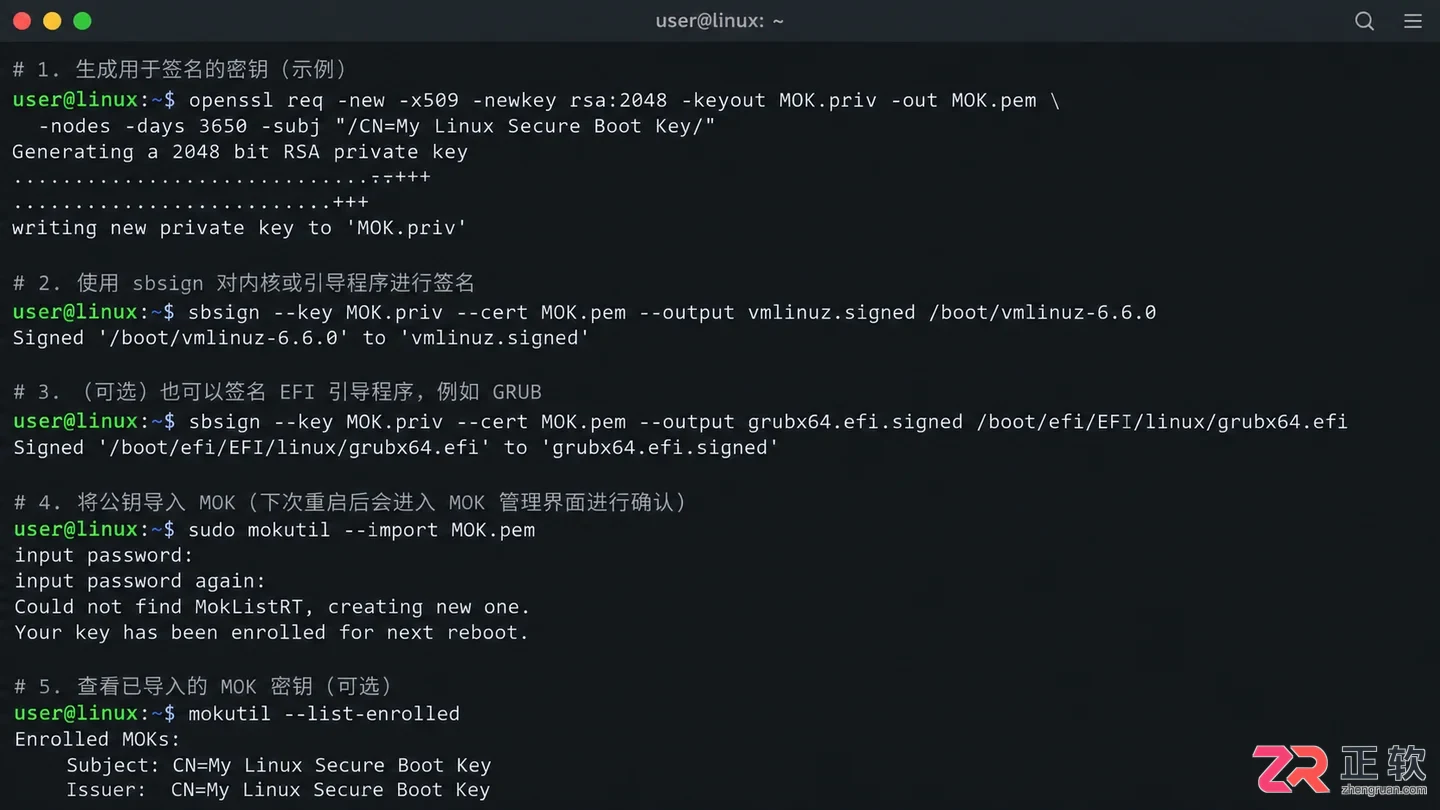
Linux 环境下处理内核签名的终端界面
何时应该放弃开启安全启动
虽然安全启动能提升安全性,但它并非适用于所有场景。在以下情况下,保持其关闭是更理性的选择:
- 使用老旧硬件或系统:Windows 7 及更早版本不支持 UEFI 安全启动,必须依赖 CSM 模式。
- 双系统引导复杂环境:某些小众 Linux 发行版或 FreeBSD 可能缺乏有效的签名证书,开启后会导致引导管理器(如 rEFInd)失效。
- 开发调试需求:在进行底层驱动开发、内核调试或使用未签名的测试工具时,频繁的签名验证会阻碍工作流。
- 硬件兼容性问题:部分旧款显卡或采集卡在初始化时需要非标准的引导行为,可能被安全启动拦截。
在这些场景中,关闭安全启动并不会让电脑变得“不安全”,只要配合良好的杀毒软件和系统更新习惯,风险完全可控。
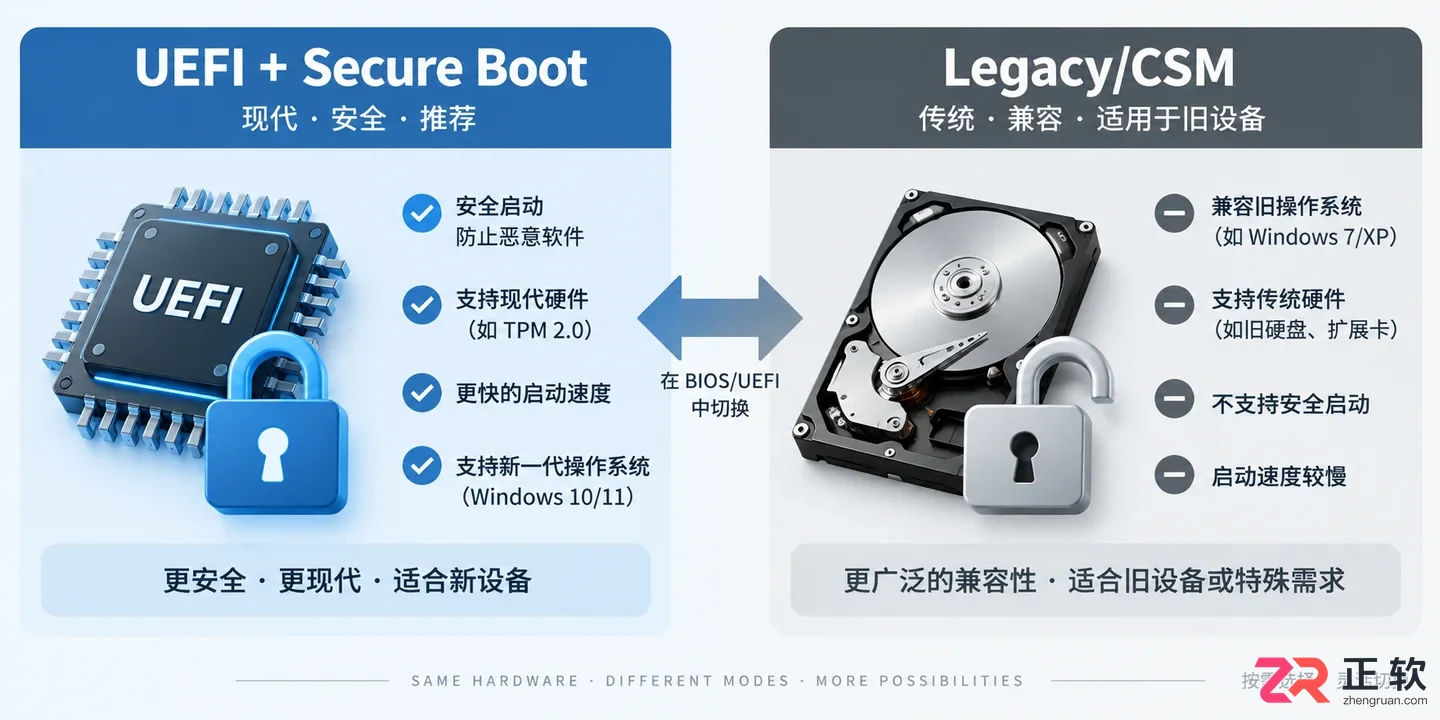
UEFI 与 CSM 模式的关系示意
小结
开启安全启动后无法引导,本质是信任链断裂。解决思路遵循“先恢复访问,再重建信任”的原则:先通过关闭安全启动进入系统,确认是密钥丢失、分区格式错误还是驱动签名问题。对于大多数 Windows 用户,恢复默认密钥即可解决;对于 Linux 用户,则需关注第三方模块的签名支持。不必将安全启动视为强制标准,根据实际使用的软件和硬件环境灵活选择,才是最佳实践。





Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


赤友清理大师是一款为 Mac 设计的智能清理优化工具,可精准扫描垃圾、大文件、重复文件等,释放磁盘空间。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。




一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。


CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。

Mountain Duck 是一款能将多个网盘挂载到本地的工具,像本地磁盘一样使用网盘。清理链路的完整性会更好一些,做应用卸载、残留处理和空间整理时,通常能少走很多手动排查步骤。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。

一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。

Wise Folder Hider Pro 是一款专业级文件和文件夹隐藏加密软件,为私密数据添加多重保护。高频操作更强调就近处理,浏览、整理和跨目录移动文件时,来回切换和重复点击都会少很多。
CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。

Mountain Duck 是一款能将多个网盘挂载到本地的工具,像本地磁盘一样使用网盘。清理链路的完整性会更好一些,做应用卸载、残留处理和空间整理时,通常能少走很多手动排查步骤。