


codex怎么配置开发环境教程项目配置完整步骤
详解Codex开发环境配置流程,涵盖API密钥获取与安全存储、Python与Node.js项目集成代码示例、以及VS Code等IDE的插件配置技巧,帮助开发者构建高效的AI辅助编程工作流。
在传统的软件开发流程中,我们习惯了手动编写每一行样板代码,调试每一个语法错误。然而,当AI代码生成工具进入视野,尤其是像Codex这样能够理解自然语言并转化为代码的模型时,开发者的角色正在从“打字员”向“架构师”和“审查者”转变。但这种转变并非点击安装按钮就能自动完成,它要求我们重新审视开发环境的配置逻辑:不仅仅是安装一个插件,而是建立一套包含身份验证、安全隔离和上下文管理的完整工作流。
很多初学者在配置Codex或其衍生服务(如GitHub Copilot)时,往往陷入两个极端:要么将API密钥硬编码在脚本中导致安全隐患,要么因为环境变量配置错误而反复遭遇认证失败。**真正的配置核心,不在于让代码跑通一次,而在于构建一个可复用、安全且低摩擦的开发环境。**本文将剥离繁琐的参数列表,从实际使用场景出发,带你完成从密钥管理到项目集成的关键步骤。
密钥管理:安全是配置的第一道防线
在开始任何代码集成之前,首要任务是获取并妥善保存API密钥。这是访问Codex能力的唯一凭证,其重要性等同于服务器的root密码。许多开发者为了方便,习惯将密钥直接写在.py或.js文件中,这种做法在个人测试阶段或许无伤大雅,但一旦代码上传至GitHub公共仓库,后果不堪设想。
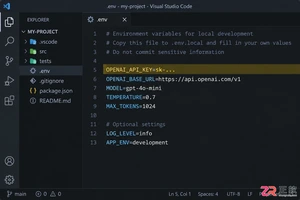
正确的做法是利用环境变量来隔离敏感信息。无论是在macOS、Linux还是Windows系统中,都应将密钥存储在系统级别的环境变量中,或者使用专门的.env文件配合忽略规则进行管理。在项目中创建.gitignore文件,确保.env文件永远不会被版本控制系统追踪。这种分离不仅保护了密钥,还使得不同环境(开发、测试、生产)可以无缝切换配置,而无需修改代码本身。
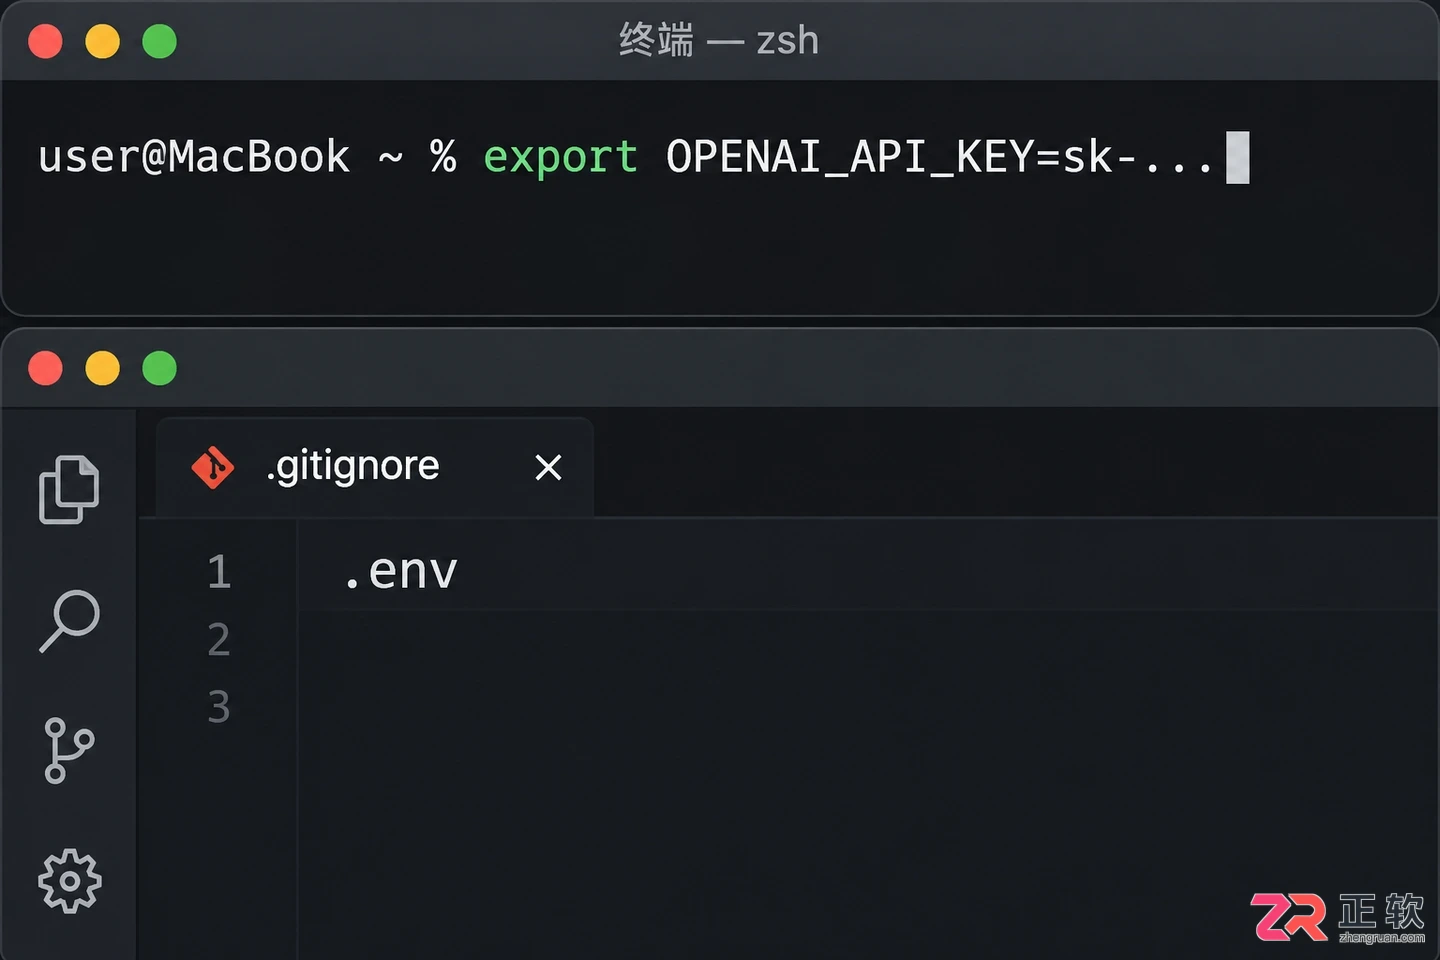
通过环境变量和.gitignore保护API密钥的安全配置流程
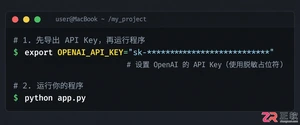
在具体操作上,你需要登录OpenAI平台或GitHub开发者设置页面生成新的Secret Key。生成后,立即将其复制到剪贴板,并在本地终端中通过export OPENAI_API_KEY='your-key-here'(Mac/Linux)或setx OPENAI_API_KEY "your-key-here"(Windows)进行临时或永久设置。对于多项目管理的开发者,建议使用python-dotenv或dotenv库,在项目根目录创建.env文件,格式为OPENAI_API_KEY=sk-...,并在代码启动时自动加载。这一步看似繁琐,却是后续所有自动化流程的基石。
Python项目集成:从脚本到模块化调用
Python是数据科学和后端开发的首选语言,也是Codex应用最广泛的场景之一。配置Python环境的关键在于选择合适的SDK并正确处理异步请求。官方提供的openai库已经经过了多次迭代,现在的配置方式更加简洁,但仍需注意版本兼容性。
首先,确保你的虚拟环境已激活,并通过pip install openai python-dotenv安装必要依赖。接着,创建一个独立的配置模块,例如config.py,用于加载环境变量并初始化客户端。这样做的好处是,当API端点或认证方式发生变化时,你只需修改这一处配置,而不必遍历整个项目查找硬编码的密钥。
import os
from dotenv import load_dotenv
from openai import OpenAI

# 加载.env文件中的环境变量
load_dotenv()

# 初始化客户端,API密钥自动从环境变量读取
client = OpenAI(
    api_key=os.getenv("OPENAI_API_KEY")
)

def generate_code(prompt, model="gpt-3.5-turbo-instruct"):
    try:
        response = client.completions.create(
            model=model,
            prompt=prompt,
            max_tokens=150,
            temperature=0.2
        )
        return response.choices[0].text.strip()
    except Exception as e:
        return f"Error: {str(e)}"
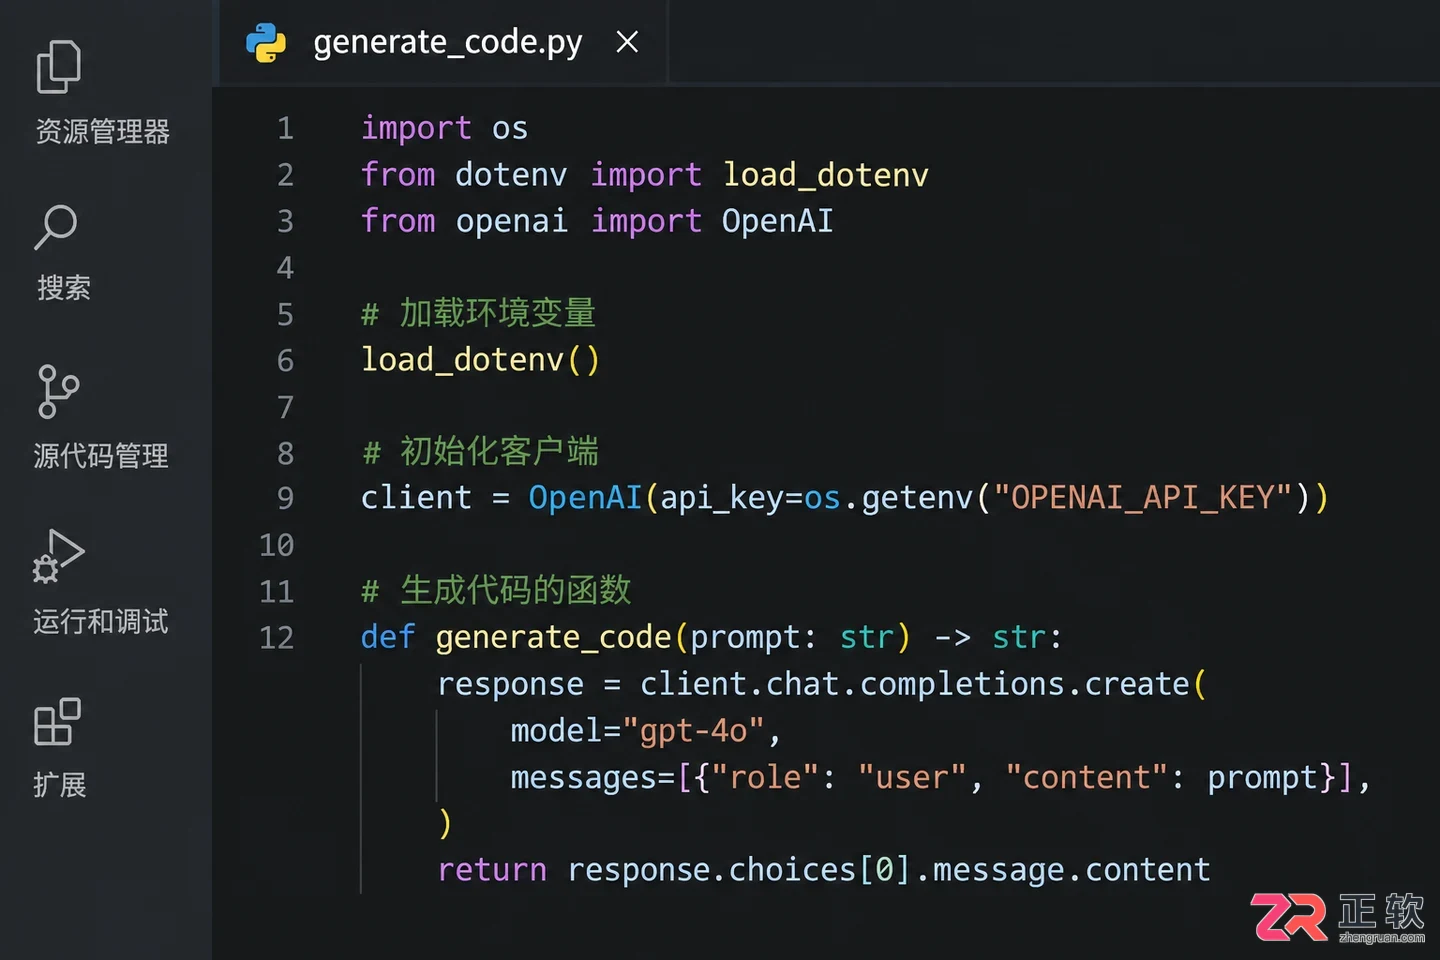
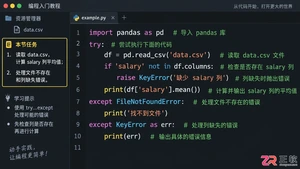
Python项目中模块化加载API密钥并初始化客户端的代码示例
在上述代码中,我们使用了gpt-3.5-turbo-instruct作为示例模型,这是因为早期的Codex模型已逐渐整合进GPT系列。注意temperature参数的设置,较低的温度值(如0.2)能让代码生成更加确定和规范,适合生成样板代码;而较高的温度则适合创意性任务。在实际项目中,你可以将这个函数封装为一个工具类,结合日志系统记录每次调用的输入输出,以便后续优化提示词(Prompt)。
Node.js环境适配:异步流与错误处理
对于前端和全栈开发者而言,Node.js环境下的配置重点在于处理异步操作和网络超时。JavaScript的非阻塞特性意味着API调用不会阻塞主线程,但也要求开发者必须妥善处理Promise和异常捕获,否则容易导致应用静默失败。
在Node.js项目中,推荐使用官方的openai NPM包。安装命令为npm install openai dotenv。与Python类似,我们需要在应用启动初期加载环境变量。不同的是,Node.js中通常使用process.env直接访问变量,但在大型应用中,建议创建一个配置单例模式,统一管理API客户端实例。
require('dotenv').config();
const OpenAI = require('openai');

const openai = new OpenAI({
  apiKey: process.env.OPENAI_API_KEY,
});

async function generateSnippet(prompt) {
  try {
    const completion = await openai.completions.create({
      model: "gpt-3.5-turbo-instruct",
      prompt: prompt,
      max_tokens: 100,
    });
    console.log(completion.choices[0].text);
  } catch (error) {
    console.error('API Error:', error.message);
  }
}
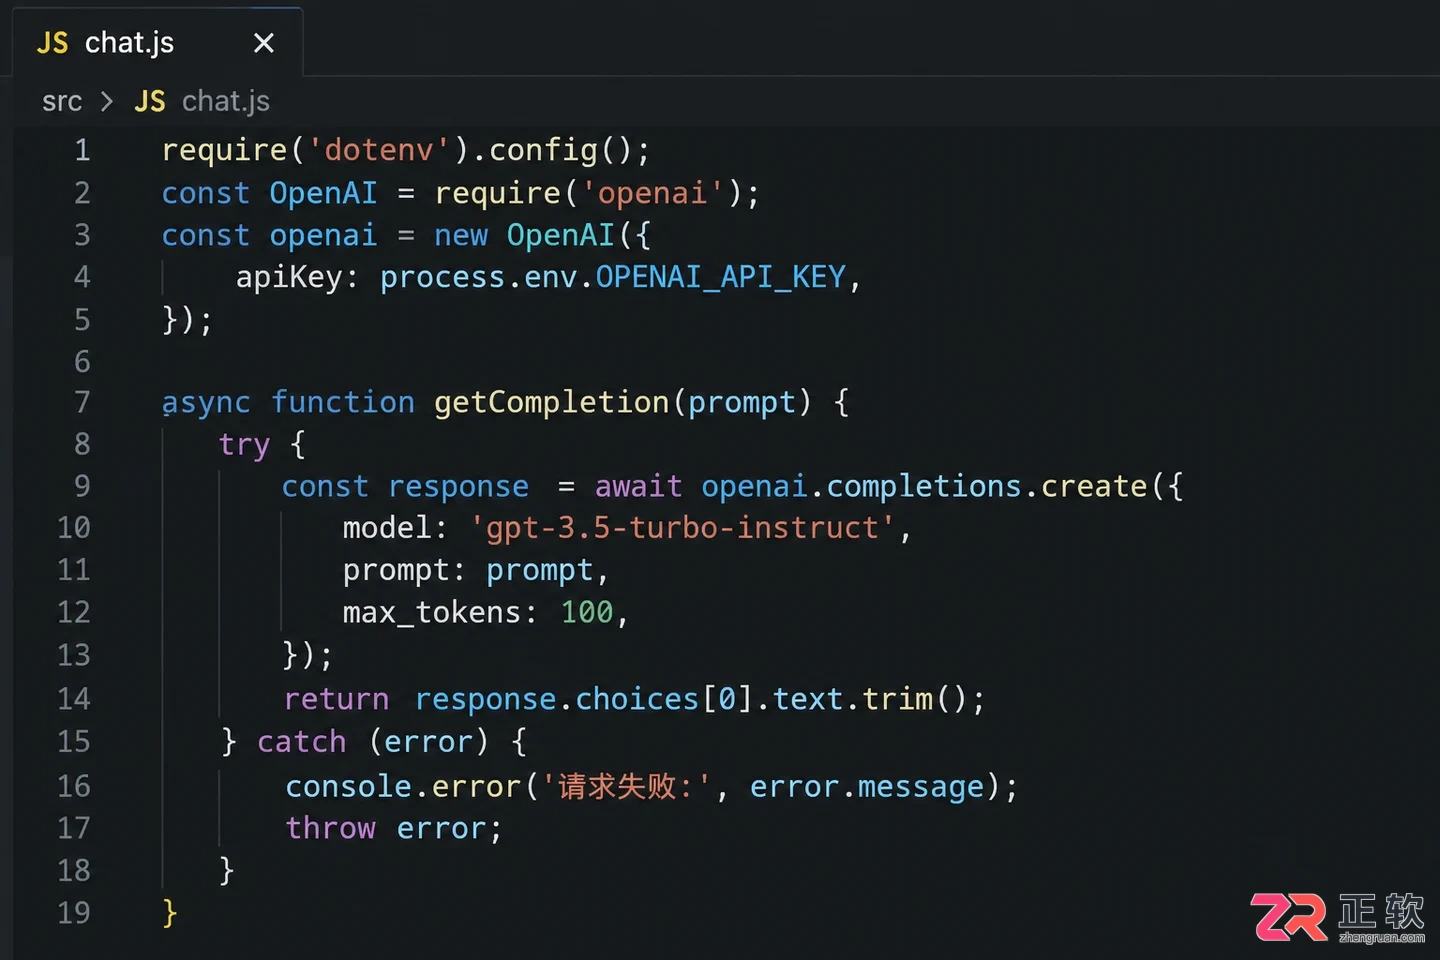
Node.js环境中处理异步请求与错误捕获的代码实现
这段代码展示了基本的异步调用结构。值得注意的是,在生产环境中,你应该增加重试机制和超时设置,以应对网络波动。此外,考虑到前端安全性,绝不要在浏览器端直接暴露API密钥。如果需要在前端实现类似功能,必须通过后端代理转发请求,由后端服务器持有密钥并与OpenAI通信。这种架构设计虽然增加了复杂度,但却是保障用户数据安全和防止密钥盗用的唯一途径。
IDE协同工作流:超越插件的安装
虽然通过API可以直接调用Codex能力,但对于大多数日常开发,集成在IDE中的插件(如GitHub Copilot)提供了更流畅的体验。配置这部分环境的核心不在于“安装”,而在于“权限管理”和“上下文优化”。
在VS Code或JetBrains系列IDE中安装Copilot插件后,你需要通过GitHub账号进行授权。此时,检查IDE的输出日志至关重要,确保认证令牌成功刷新。更重要的是,学会利用.copilotignore文件(如果支持)或项目结构来引导AI。Codex的效果高度依赖于它所能看到的上下文。如果你的项目结构混乱,或者包含大量无关的测试文件,AI生成的代码可能会偏离预期。
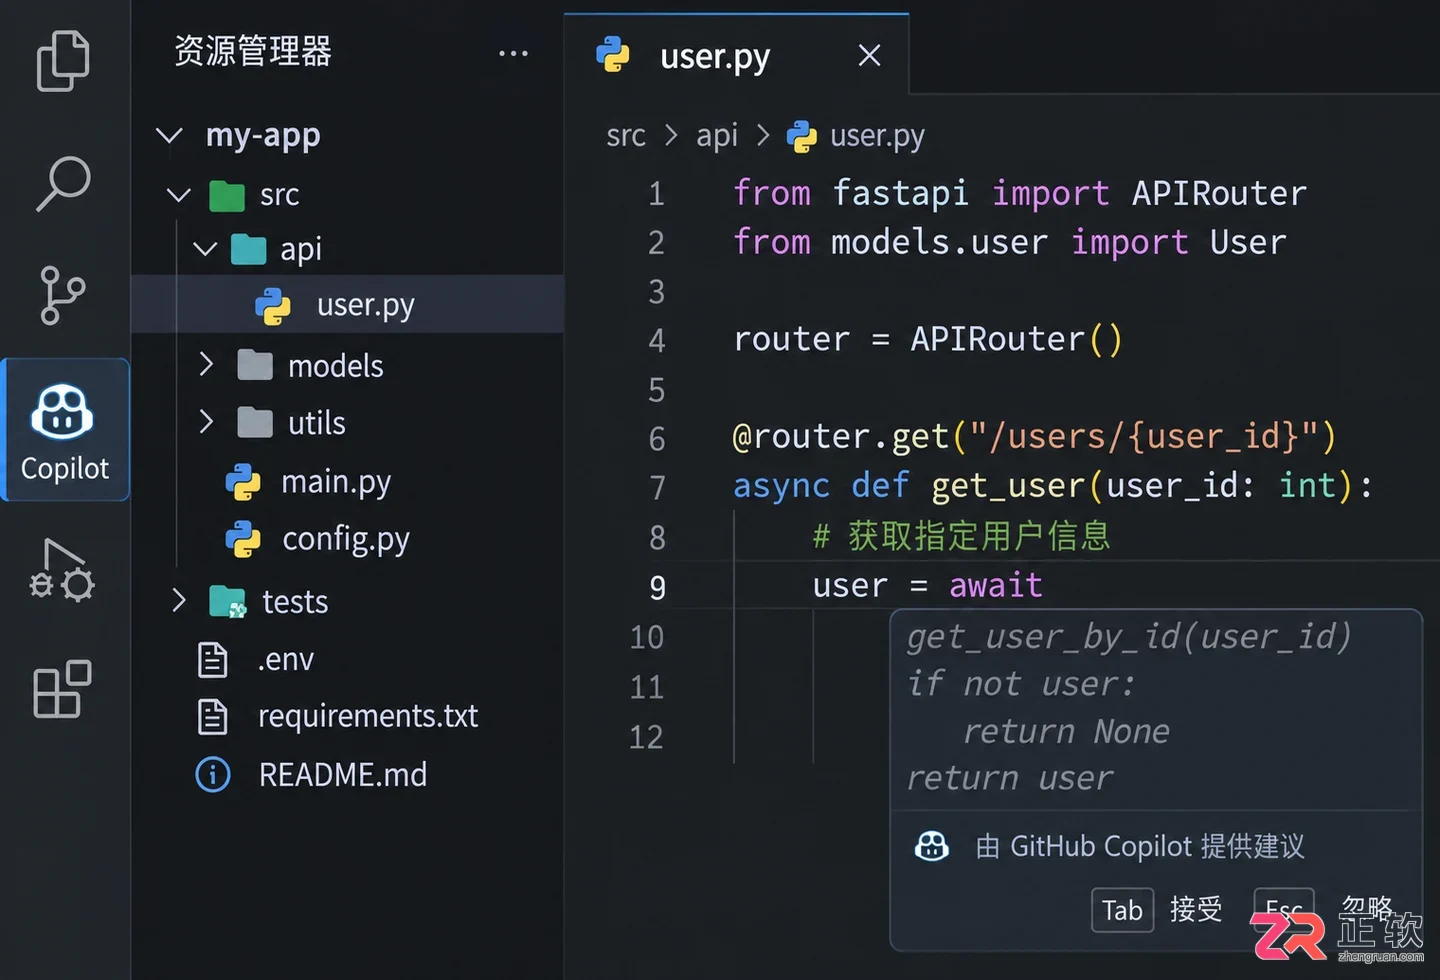
IDE中通过上下文管理和插件配置优化AI辅助体验
建议在工作区设置中,明确指定哪些文件夹属于“核心代码”,哪些是“文档”或“资源”。在使用时,保持当前打开的文件与任务高度相关,关闭无关标签页,这能显著减少Token消耗并提高生成准确率。此外,定期清理IDE缓存和插件日志,可以避免因旧配置残留导致的连接问题。这种对开发环境的精细化打理,本质上是对自身思维秩序的整理,让AI成为你思维的延伸,而非干扰源。
配置Codex开发环境并非一劳永逸的任务,而是一个随着项目需求不断调整的过程。从安全的密钥管理到语言特定的集成细节,再到IDE的深度协同,每一步都影响着最终的开发效率。**不要试图寻找一个通用的“最佳配置”,而应根据团队的安全规范和项目技术栈,构建最适合当下的工作流。**当你不再为环境报错分心,而是专注于与AI对话的逻辑时,真正的智能辅助才刚刚开始。










火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。








AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。

PixTV 是一款在浏览器中使用的 AI 视觉内容创作平台,提供图片、视频、音频、文字生成、AI 分镜、局部重绘、提示词反推和无限画布等工具,适合短剧、漫剧、广告及社交媒体内容制作。


Autodesk Maya 是面向影视、电视、动画和游戏行业的专业三维制作软件,集多边形与 NURBS 建模、角色绑定、关键帧和动作捕捉动画、Bifrost 特效模拟、材质开发及 Arnold 渲染于一体,