


charles配置https证书与抓包设置教程
Charles是一款支持HTTP的专业网络抓包软件,可用于抓包和分析网络流量。它更贴近日常 macOS / Windows / Linux 使用场景,处理高频操作时整体会更顺手一些。
详解Windows下Charles HTTPS抓包配置:包括根证书安装信任、SSL Proxying主机设置、浏览器验证及移动端差异处理,确保开发者安全高效地调试加密流量。
在使用 Charles 进行网络调试时,HTTP 请求可以直接查看明文,但 HTTPS 流量经过加密,默认只能看到 CONNECT 方法或乱码。要查看 HTTPS 的请求详情,需要让客户端(如浏览器)信任 Charles 生成的根证书,并在 Charles 中明确指定需要解密的主机。本教程以 Windows 桌面版 Charles 和浏览器流量为例,梳理证书安装、范围设置和结果验证的标准流程。
请注意,HTTPS 解密涉及敏感数据暴露风险,请仅在自己拥有或明确获准测试的服务上使用,切勿将证书安装到不受控设备或生产环境。
概述
Charles 的工作界面主要分为会话列表、结构视图和内容查看区。配置 HTTPS 抓包的核心在于两个环节:一是建立信任链,即让操作系统或浏览器认可 Charles 的“中间人”身份;二是划定解密范围,通过 SSL Proxying 设置告诉 Charles 哪些域名的流量需要被解密。
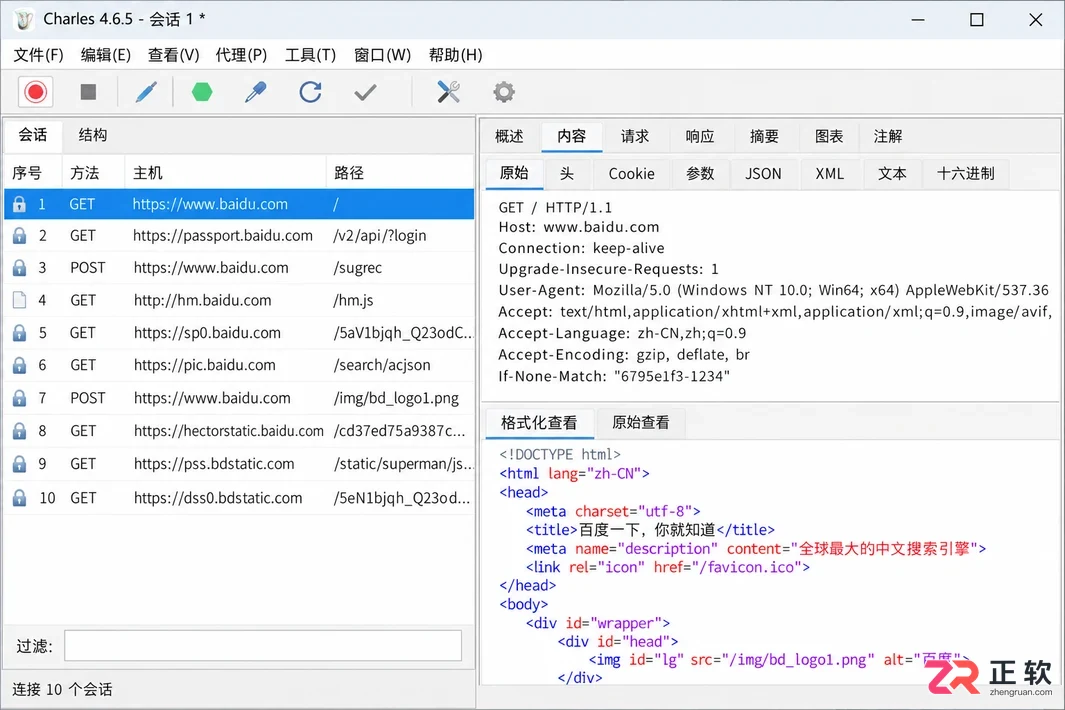
Charles主界面,显示会话列表、结构视图和内容查看区
1. 确认 Charles 正在接收浏览器流量
在配置证书之前,首先要确保 Charles 能够正常捕获基础的 HTTP 流量。启动 Charles 后,观察主窗口的会话列表区域。
打开浏览器访问一个普通的 HTTP 网页(或使用未强制 HTTPS 的测试地址),如果配置正确,会话列表中应实时出现对应的主机和请求记录。如果列表为空,请检查以下两点:
- Charles 是否启用了系统代理:查看菜单栏 【Proxy】 > 【Windows Proxy】 是否被勾选。
- 浏览器是否使用了独立代理:部分浏览器可能绕过系统代理,需确保其网络设置指向 Charles 监听的本地端口(默认为 8888,可在 【Proxy】 > 【Proxy Settings】 中查看)。
只有当基础流量能够进入 Charles,后续的 HTTPS 解密配置才有意义。
2. 从 Charles 获取根证书
Charles 为每次安装生成独立的根证书。在顶部菜单中点击 【Help】 > 【SSL Proxying】,你会看到两个主要选项:
- Install Charles Root Certificate:直接调用系统的证书导入向导,适合大多数 Windows 用户。
- Save Charles Root Certificate:将证书保存为
.cer文件。如果你需要手动管理证书存储,或遇到自动导入失败的情况,可以选择此项。
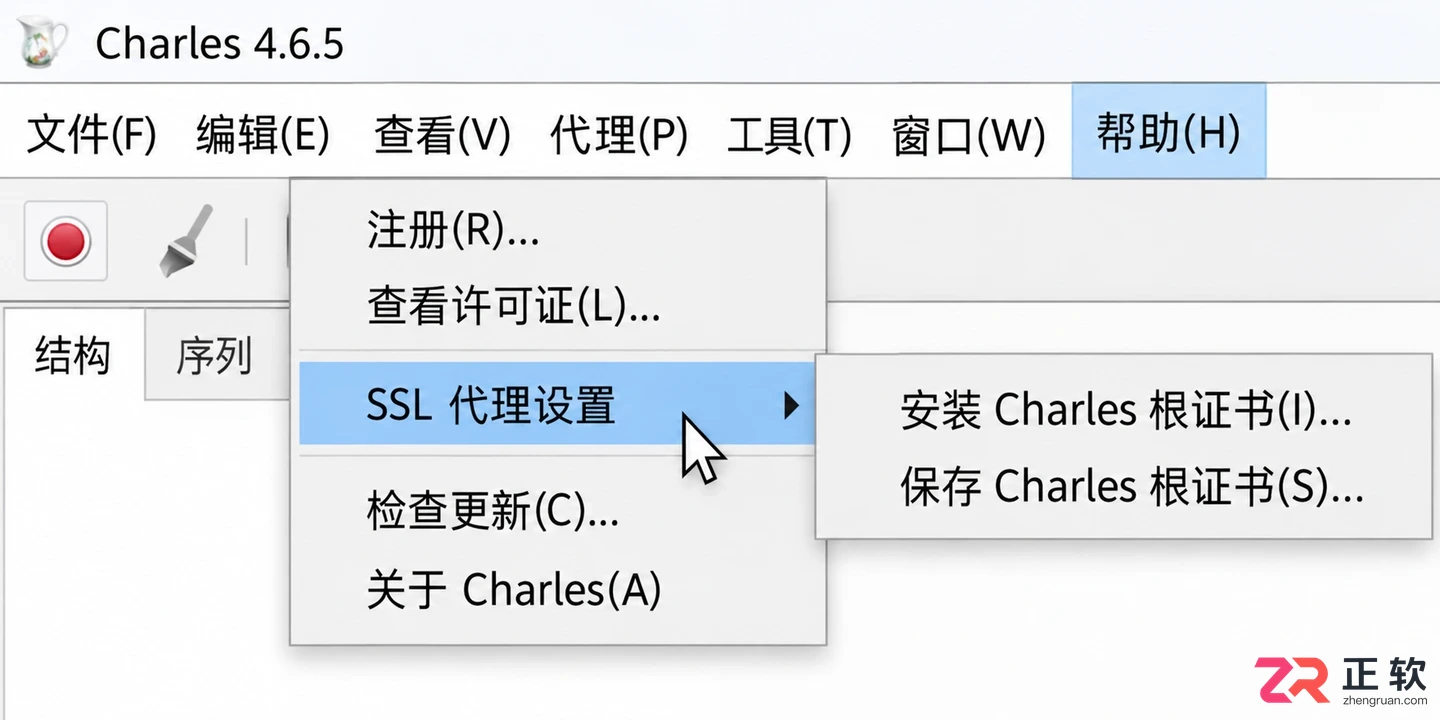
Help菜单下的SSL Proxying子菜单,显示安装和保存证书选项
需要注意的是,不要使用他人导出的证书文件。每台电脑上的 Charles 实例生成的密钥对都是唯一的,混用证书会导致信任失败。
3. 将证书导入 Windows 受信任根证书存储
如果选择了保存 .cer 文件,双击该文件打开证书导入向导。在导入过程中,关键步骤是选择存储位置:
- 选择 【将所有的证书放入下列存储】。
- 点击浏览,在列表中选择 【受信任的根证书颁发机构】 (Trusted Root Certification Authorities)。
务必不要将其放入“个人”或“中间证书颁发机构”存储中,否则浏览器仍会提示证书不受信任。完成导入后,系统可能会弹出安全警告,确认来源为当前 Charles 实例后即可继续。
对于 Firefox 等使用独立证书存储的浏览器,需要在浏览器内部的设置中找到“证书”或“隐私与安全”选项,单独导入该 .cer 文件并勾选“信任此标识符用于识别网站”。
4. 在 SSL Proxying Settings 中添加目标主机
证书信任只是第一步,Charles 默认不会解密所有 HTTPS 流量以保护性能和隐私。你需要明确指定哪些域名需要被解密。
打开 【Proxy】 > 【SSL Proxying Settings】,勾选 Enable SSL Proxying。点击 【Add】 按钮添加规则:
- Host:填写需要抓包的域名,例如
api.example.com。如果需要匹配子域名,可以使用通配符*.example.com。 - Port:通常为
443。
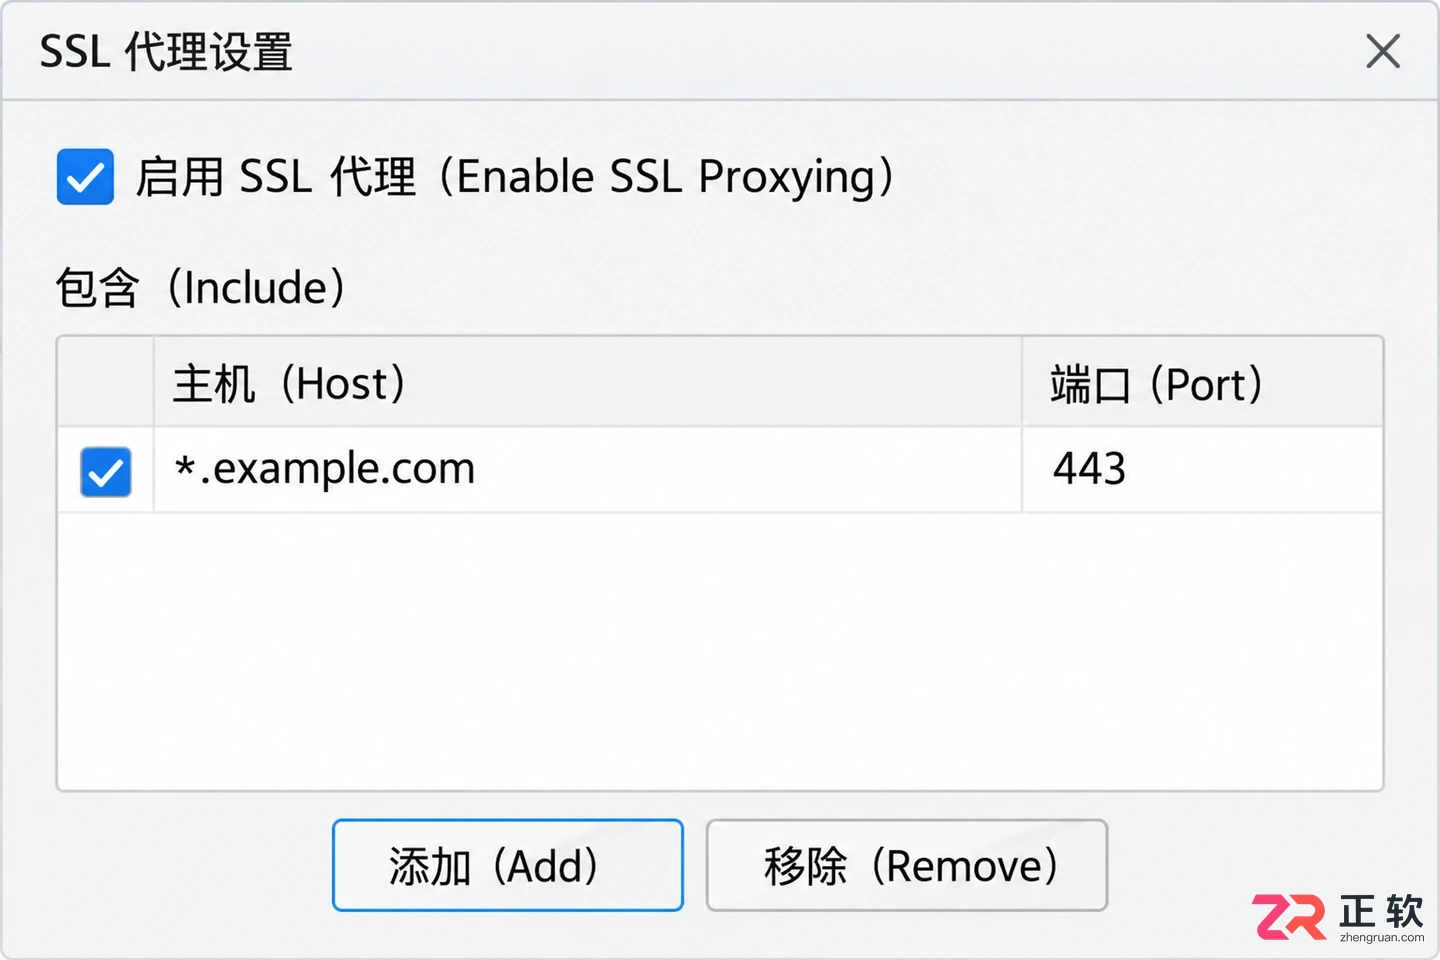
SSL Proxying Settings窗口,展示添加主机和端口的界面
建议避免直接使用 * 匹配所有主机,这会扩大敏感数据暴露范围并增加排查难度。仅在隔离的测试环境中,且明确理解风险时,才考虑临时使用宽泛的规则,并在测试结束后立即删除。
添加规则后,已经建立的连接可能不会立即生效。建议关闭目标网页标签,清理浏览器缓存或重启 Charles,然后重新发起请求,以确保新配置被应用。
5. 验证 HTTPS 请求是否能够查看
重新访问目标 HTTPS 页面,回到 Charles 界面。在左侧结构视图中找到刚才配置的主机,展开具体的请求条目。
如果配置成功,你将能够在右侧的内容查看区看到清晰的请求方法、URL、Header 以及响应正文(JSON、HTML 等)。如果仍然显示为加密内容或 CONNECT 方法,请依次检查:
- 证书是否已正确导入到“受信任的根证书颁发机构”。
- 域名是否准确添加到了 SSL Proxying 列表中。
- 浏览器是否正在通过 Charles 代理发送请求。
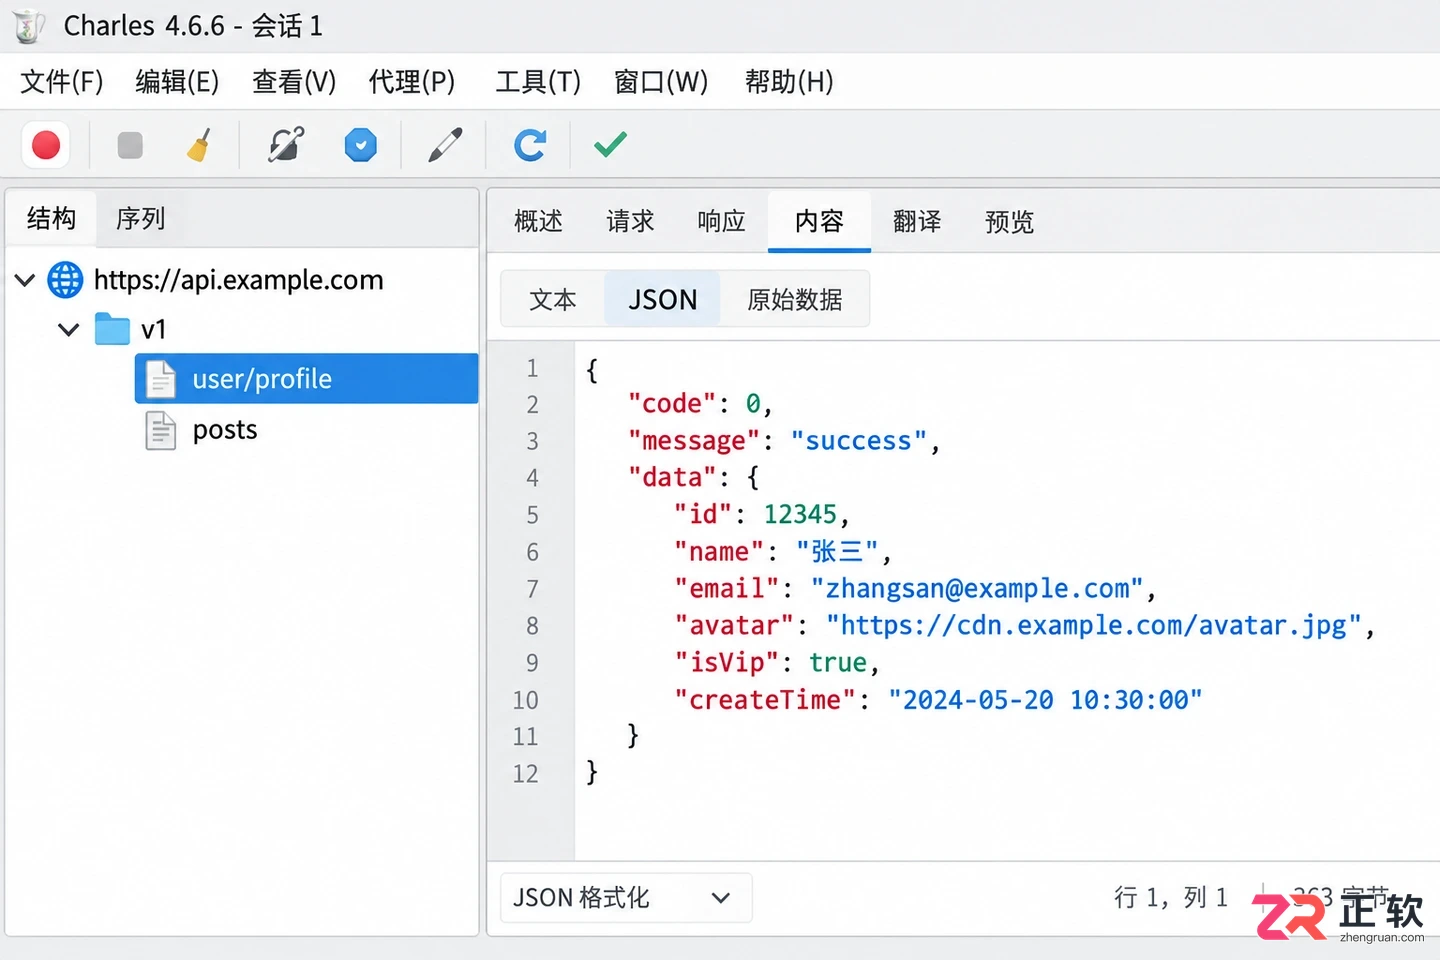
Charles中查看解密后的HTTPS请求详情,显示JSON响应体
若浏览器提示“连接不安全”或证书名称不匹配,请立即停止抓包,检查证书安装范围是否正确,切勿为了消除警告而关闭浏览器的安全校验功能。
6. 处理移动端和应用流量的差异
手机或模拟器抓包除了上述证书步骤外,还需在设备上设置 HTTP 代理,指向运行 Charles 的电脑 IP 地址。移动设备通常可以通过访问 chls.pro/ssl 下载并安装证书。
需要注意的是,Android 7.0 及以上版本默认不信任用户安装的 CA 证书,除非应用明确配置了 networkSecurityConfig。此外,许多应用采用证书绑定(Certificate Pinning)技术,即使系统信任了 Charles 证书,应用也会拒绝连接。针对此类情况,请勿尝试破解生产应用,仅应在获得授权的测试构建中,按项目规定的调试方式处理。
7. 结束抓包并清理证书
测试完成后,为了保障日常上网安全,请执行以下清理操作:
- 在 【Proxy】 菜单中取消勾选 【Windows Proxy】,或关闭 SSL Proxying。
- 从 Windows 证书管理器中删除之前安装的 Charles 根证书。
- 恢复浏览器或设备的原始代理设置。
如果在测试过程中保存了包含账号、Token、Cookie 或个人信息的会话文件(.chls),请在分享前仔细审查并脱敏,避免敏感数据泄露。
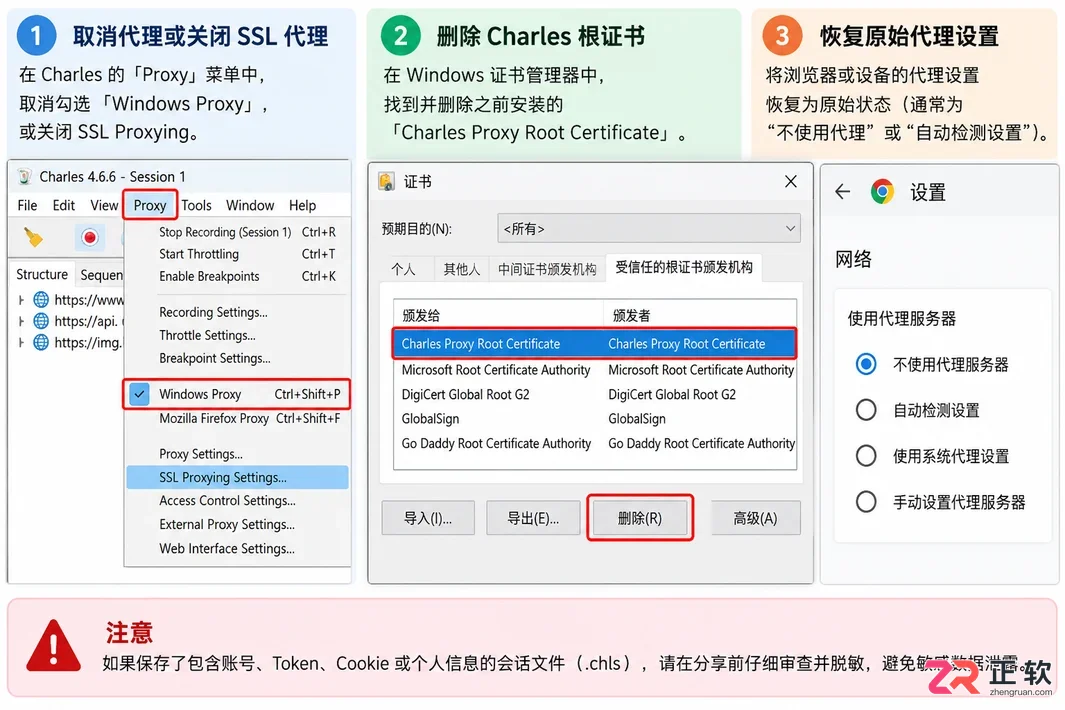
7. 结束抓包并清理证书







WPS Office是一款面向macOS用户的综合办公套件,将文字处理、电子表格、演示文稿、PDF工具、模板与云协作整合在同一应用中。它兼容常见Microsoft Office格式,支持Intel及Apple芯片Mac,基础功能可免费使用,

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

REAPER是Cockos开发的数字音频工作站,提供多轨音频与MIDI录制、剪辑、处理、混音和母带制作工具。Mac版兼容Intel与Apple芯片,支持AU、VST、VST3、CLAP等插件格式,并提供高度可定制的工作流程。

Ableton Live 是面向音乐制作人与现场表演者的数字音频工作站,提供编曲视图、独具特色的现场视图、音频录制、MIDI创作、实时变速、乐器及效果器。Mac版原生支持Apple芯片,并可连接音频接口、MIDI控制器和第三方插件。

Adobe After Effects 是面向动态图形、影视特效与视频合成的专业创作软件。它提供关键帧动画、遮罩抠像、运动跟踪、三维空间、文字动画和表达式等工具,并可与 Premiere Pro、Photoshop、Illustrator

Adobe Audition 是面向播客、影视后期、音乐制作及内容创作者的专业音频工作站,提供波形精修、多轨录制与混音、频谱编辑、降噪修复、响度匹配和效果处理工具,并可与 Adobe Premiere 协同完成视频声音制作。

Adobe Bridge 是面向摄影师、设计师及内容团队的免费数字资产管理工具,可集中预览照片、视频和 Adobe 项目文件,并利用评级、标签、关键词、元数据、筛选与收藏集完成分类检索。它还支持批量重命名、格式导出、相机导入及 Camera

Adobe Illustrator 是 Adobe 推出的专业矢量图形设计软件,适合在 Mac 上制作标志、图标、插画、包装、信息图及印刷版面。它以路径和锚点构建可无损缩放的图形,并提供钢笔、形状、文字、图像描摹、渐变、画板及生成式功能。

Adobe InDesign 是面向印刷品与数字出版物的专业版面设计软件,可在 Mac 上制作书籍、杂志、宣传册、海报、报告及交互式文档。它提供精细的文字样式、网格、母版、长文档管理和印前输出能力。

Adobe Lightroom Classic 是面向桌面摄影工作流的照片管理与后期处理软件,可将原始照片保存在本地硬盘,通过目录、关键词、评分和收藏夹高效整理图库,并提供 RAW 冲印、蒙版、镜头校正、批量同步及多格式导出等功能。

Adobe Media Encoder 是 Adobe 推出的专业音视频编码与转码工具,可通过队列、预设和监视文件夹批量完成格式转换、代理文件创建及多平台成片输出,并与 Premiere Pro、After Effects 等软件紧密协作。

Adobe Photoshop 是面向摄影师、设计师和内容创作者的专业图像处理软件,提供图层、蒙版、选区、修复、调色、文字排版、智能对象及生成式编辑等能力。Mac 版支持 Intel 与 Apple Silicon 处理器。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。
SketchUp Pro 是面向建筑、室内、景观、施工和产品设计等专业场景的三维建模工具,提供桌面建模、LayOut 二维文档、模型资源库、扩展程序及云端协作能力。其操作逻辑直观,适合从概念推敲、空间规划到图纸表达和方案汇报的完整工作流程。
AutoCAD LT 是 Autodesk 推出的专业二维 CAD 软件,适合建筑师、工程师、施工人员和设计师完成精确绘图、标注及文档编制。它支持 DWG 工作流、智能块、图形比较、计数、表格和 AutoLISP 自动化,
Rhino 3D 是 McNeel 推出的专业三维建模工具,可创建、编辑和分析 NURBS 曲线曲面、实体、网格、SubD 与点云。Windows 版支持精确造型、工程制图、渲染、文件转换及 Grasshopper 参数化设计,
Autodesk Fusion 是面向产品设计与制造的云连接开发平台,在统一环境中整合三维 CAD、CAM、CAE、PCB、工程图、数据管理和团队协作功能,适合产品设计师、机械工程师、电子工程师及加工制造团队完成从概念建模、验证分析到生产交
Archicad 是 Graphisoft 面向建筑师、设计师、工程师及 BIM 团队开发的建筑信息模型平台。它把三维建筑建模、施工文档、数据管理、专业协调、实时协作和可视化集中在统一项目环境中,适合从概念方案到施工交付的完整建筑设计流程。

Vectorworks Architect 是面向建筑师、室内设计师和建筑顾问的综合设计与BIM平台,覆盖概念草图、二维制图、三维建模、施工文档、数据报表、可视化及开放式协作。它强调自由造型与数据化建筑对象并存,
Shapr3D 是一款基于 Siemens Parasolid 几何内核的专业三维CAD软件,可在 Windows 电脑和平板设备上完成草图绘制、实体建模、参数化修改、模型可视化及技术图纸制作。软件提供免费基础方案,

FreeCAD 是面向机械设计、产品开发、建筑建模和创客项目的免费开源参数化三维 CAD 工具。它可在 Windows 上完成约束草图、实体零件、装配、工程图、BIM、有限元分析及 CAM 等任务,
Twinmotion 是 Epic Games 推出的实时三维可视化工具,可导入常见 CAD、BIM 与三维模型,通过材质、环境、植被、灯光及动画资源快速构建场景,并输出图片、视频、全景图和交互演示。
BricsCAD 是以 DWG 为核心格式的专业 CAD 平台,可用于二维制图、三维建模、工程文档与设计协作。产品按 Lite、Pro、BIM、Mechanical 和 Ultimate 等层级提供不同工具,
Ableton Live 是面向音乐创作、录音、编曲、声音设计、混音与现场演出的数字音频工作站。它将适合即兴触发素材的 Session 视图与传统时间线编曲结合,并提供音频变速、MIDI工具、软件乐器、效果器和声音资源,