


Microsoft365商业版怎么添加新的管理员

一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。
学习如何在 Microsoft 365 商业版管理中心为新员工或同事分配管理员权限。涵盖全局管理员风险、专用角色选择、操作步骤及权限验证方法,确保租户安全与管理效率。
在 Microsoft 365 商业版环境中,所谓“添加管理员”,本质上不是创建一个全新的特殊账号,而是先确保组织内有一个标准的用户账号,再为该账号赋予特定的管理职责。这种基于角色的访问控制(RBAC)机制,决定了该用户能否重置他人密码、管理邮箱、查看账单或配置安全策略。
很多新手管理员容易陷入一个误区:为了图方便,直接给所有需要协助的同事分配“全局管理员”权限。这虽然省事,却极大地增加了安全风险。正确的做法是明确对方需要做什么,然后授予完成工作所需的最小权限。理解这一原则,比单纯记住点击哪里更重要。
操作前的权限与职责确认
能够登录 Microsoft 365 管理中心,并不意味着你拥有分配所有角色的权力。通常,只有具备较高权限的管理员(如全局管理员或用户管理员)才能为他人分配管理角色。如果你在页面中找不到“管理角色”选项,或者保存时提示权限不足,首先需要联系组织中更高权限的管理员。
在动手分配之前,必须厘清新管理员的具体职责:
- 如果只需协助同事重置密码或解锁账户,
密码管理员或帮助台管理员足矣。 - 如果需要管理企业邮箱、邮件流规则,应选择
Exchange 管理员。 - 如果负责订阅续费、许可证分配和发票查看,
账单管理员是最合适的选择。 - 只有当确实需要掌控租户整体配置、管理其他管理员时,才考虑
全局管理员。
除非业务场景强制要求,否则应避免随意分配全局管理员。权限越集中,一旦账号凭据泄露,对组织的破坏力就越大。
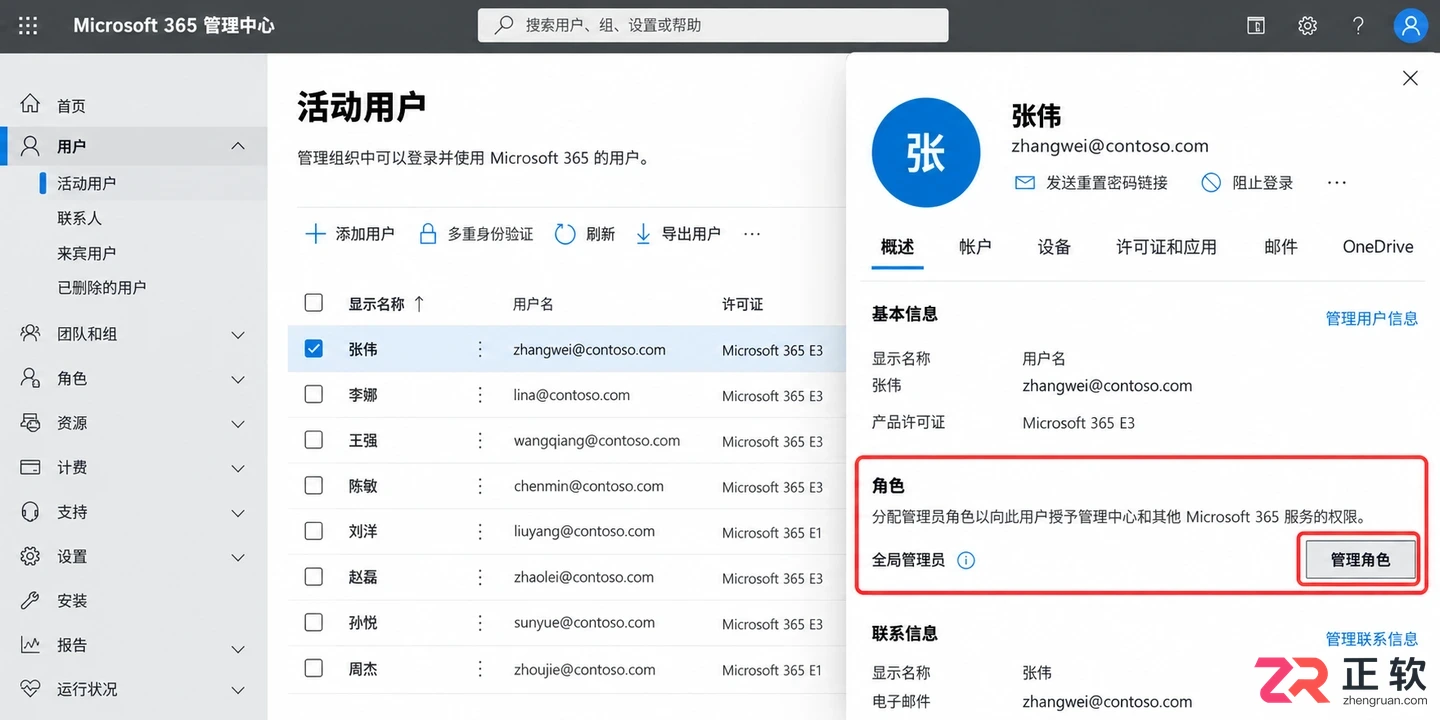
在活动用户详情中点击“管理角色”以分配权限
路径一:从活动用户页面分配
这是最直观的操作方式,适合为单个已有用户提升权限。首先使用有权限的账号登录 Microsoft 365 管理中心,在左侧导航栏找到并点击“用户”,随后选择“活动用户”。
在活动用户列表中,搜索并点击准备赋予权限的用户姓名,打开其详细信息面板。在右侧或弹出的详情页中,找到“角色”部分,点击“管理角色”。此时系统会列出可用的管理员角色。如果默认列表中没有看到目标角色,可以点击“显示全部角色”进行查找。
勾选对应的角色后,务必阅读右侧显示的权限说明,确认其覆盖范围符合预期。点击“保存更改”后,该用户即获得相应权限。需要注意的是,如果仅分配了普通用户角色,该账号依然无法访问管理中心的管理功能。
这条路径的前提是用户账号已存在。如果新管理员尚未入职或没有账号,需先在“活动用户”中点击“添加用户”,完成基本信息录入和许可证分配。请记住,创建账号和分配管理员权限是两个独立的步骤,账号创建成功不代表自动拥有管理权。
路径二:从角色分配页面批量管理
当你需要围绕某项特定职责(如所有 Exchange 管理员)来审视人员构成,或者需要一次性为多人分配同一角色时,从角色入口操作更高效。
在管理中心左侧导航栏,点击“角色”,进入“角色分配”页面。这里列出了当前租户支持的所有管理员角色。点击你需要管理的角色名称,例如“SharePoint 管理员”。
在角色详情页面,切换到“已分配的管理员”标签页,点击“添加用户”或“添加组”。在搜索框中输入用户的显示名称或用户名,从下拉建议中选中正确的账号。确认无误后点击“添加”,这些用户就会出现在该角色的分配列表中。
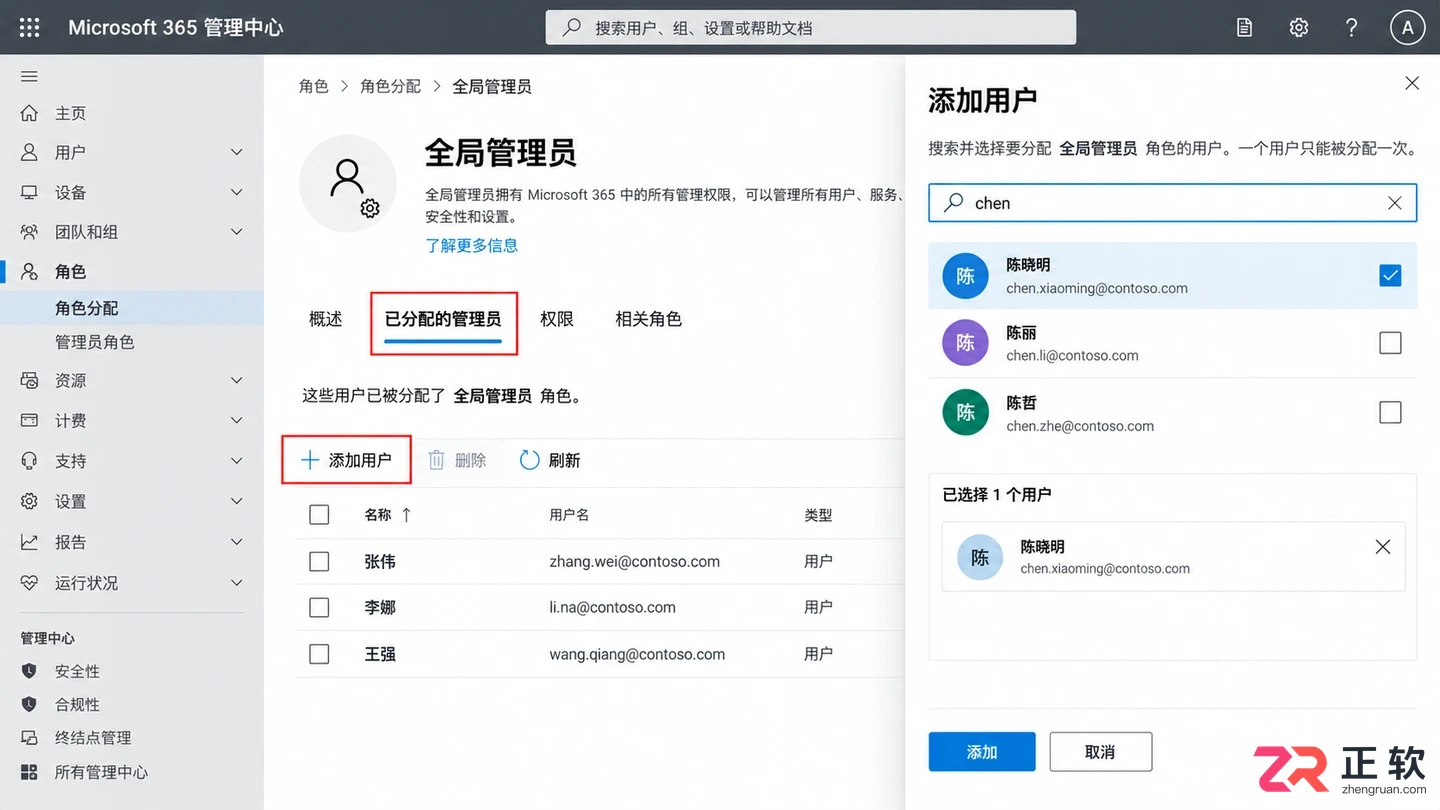
从角色详情页批量添加管理员用户
不同版本的 Microsoft 365 商业版订阅,其可见的角色分类可能略有差异。角色可能会按 Microsoft Entra ID、Exchange、Intune 或账单等类别分组。如果在列表中找不到某个特定角色,请先确认当前订阅是否包含该服务,以及你的账号是否有权限查看该服务的管理角色,不要试图用权限更大的角色去替代缺失的角色。
验证权限是否生效
角色分配保存后,建议通过以下两种方式交叉验证:
- 回到“活动用户”页面,打开该用户详情,检查“角色”字段是否已更新为目标管理员角色。
- 进入“角色”>“角色分配”,找到对应角色,查看已分配列表中是否包含该用户。
此外,新管理员首次登录管理中心时,可能会受到多重身份验证(MFA)或条件访问策略的限制。如果账号能正常登录 Office 门户,但无法打开特定的管理页面(如 Exchange 管理中心),通常意味着分配的角色不包含该页面的操作权限,或者组织启用了更细粒度的服务级权限控制。
要让新管理员明白,获得角色不等于拥有“万能钥匙”。例如,用户管理员可以创建和删除用户,但通常无法查看邮件内容;账单管理员可以付款,但不能修改用户密码。这种职责分离是保障企业数据安全的重要防线。
为什么极力避免滥用全局管理员
全局管理员(Global Administrator)拥有 Microsoft 365 租户的最高权限,可以访问所有服务设置、管理所有用户甚至删除整个租户。对于日常运维工作,如重置密码、分配许可证或管理 Teams 团队,完全可以使用权限更受限的专用角色。
遵循最小权限原则(Least Privilege)不仅是为了安全合规,也是为了降低误操作风险。如果一个只负责处理发票的员工拥有了全局管理员权限,他无意中修改了域名解析记录或删除了关键用户,后果将不堪设想。
更安全的实践是:
- 为每个管理员启用多重身份验证(MFA)。
- 定期审查管理员列表,移除离职或转岗人员的权限。
- 区分日常办公账号和管理员账号,避免在高权限账号上进行浏览网页等高风险操作。
常见分配失败与排查思路
如果在添加管理员过程中遇到问题,可以从以下几个维度排查:
- 自身权限不足:确认当前登录账号是否具有分配目标角色的权限。某些高级角色只能由全局管理员分配。
- 对象选择错误:确保选择的是组织内的“活动用户”,而不是外部联系人(Guest)或已禁用的账号。
- 订阅限制:确认目标角色属于当前 Microsoft 365 商业版订阅所包含的服务范围。例如,如果没有购买 Intune 许可证,可能无法分配相关的设备管理角色。
- 缓存延迟:保存后若未立即生效,可尝试刷新页面或等待几分钟,再通过角色分配列表二次确认。
- 策略拦截:如果组织部署了 Microsoft Entra ID PIM(特权身份管理)或其他高级安全策略,可能需要经过审批流程才能激活管理员角色,而非即时生效。
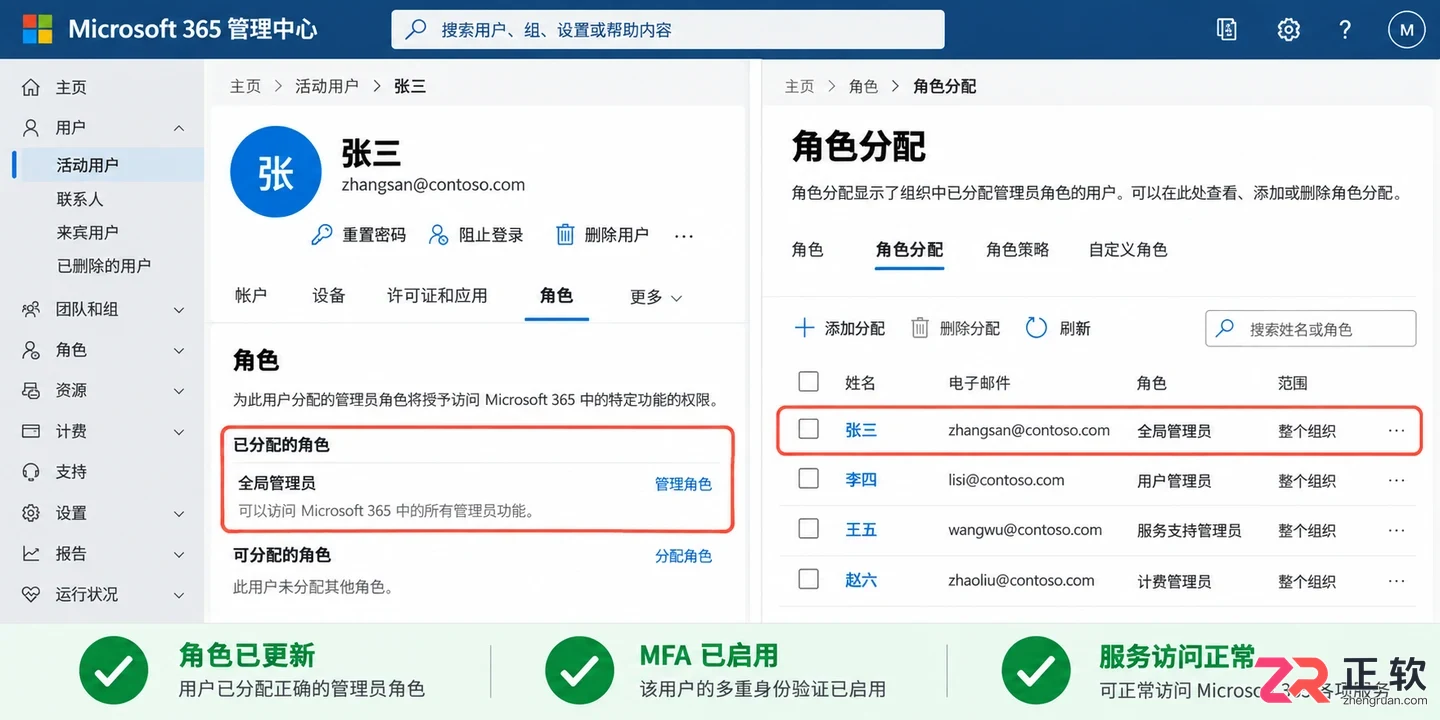
检查用户角色与角色分配列表以验证权限
为 Microsoft 365 商业版添加管理员的核心,在于“先定责,后授权”。无论是通过活动用户页面进行点对点分配,还是通过角色页面进行职能化管理,都应将安全性置于便利性之上。合理运用专用角色,配合多重身份验证,才能构建一个既高效又安全的协作环境。






Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。


一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。


CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。
Mountain Duck 是一款能将多个网盘挂载到本地的工具,像本地磁盘一样使用网盘。清理链路的完整性会更好一些,做应用卸载、残留处理和空间整理时,通常能少走很多手动排查步骤。

Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。

一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。

Wise Folder Hider Pro 是一款专业级文件和文件夹隐藏加密软件,为私密数据添加多重保护。高频操作更强调就近处理,浏览、整理和跨目录移动文件时,来回切换和重复点击都会少很多。
CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。