


如何在Linux中配置具体的系统级安全漏洞扫描任务项
做这一步时,sudo lynis audit system --enable-tests "kernel,boot" 这条命令一定不能省。原因很直接:不把内核和引导检查打开,/proc/sys/ 和 GRUB 参数就不会被读取,结果就是一大批内核相关项目直接显示 NOT SCORED。如果用的是旧版
做这一步时,sudo lynis audit system --enable-tests "kernel,boot" 这条命令一定不能省。原因很直接:不把内核和引导检查打开,/proc/sys/ 和 GRUB 参数就不会被读取,结果就是一大批内核相关项目直接显示 NOT SCORED。如果用的是旧版本,还得额外加上 --no-network;而首次评估时,建议不要启用 --quick。另外,真正需要着手修复的,重点看 [SUGGESTION] 条目就行。
怎么用 Lynis 启用 kernel 和 boot 模块做基线扫描
默认 lynis audit system 不读 /proc/sys/ 和 GRUB 参数,大量内核项显示 NOT SCORED——这不是没漏洞,是根本没扫。必须加 --enable-tests "kernel,boot" 才能触发真实检测。
实操要点:
- 务必用
sudo运行,否则/proc/sys/kernel/kptr_restrict这类路径不可读 - 旧版 Lynis(≤3.0.5)建议加
--no-network,避免卡在 NTP 时间校验 - 首次基线评估禁用
--quick,它跳过 30%+ 的深度检查项 - 扫描输出里带
[SUGGESTION]的条目,才是真要改的配置点,别被 WARNING 带偏
怎么根据 Lynis 测试 ID 定位并修复权限类漏洞
Lynis 报告里的 ACCT-9628、FILE-6310 这类编号不是随机码,是最新可查的加固锚点。直接搜测试 ID,比读英文描述快得多,也更准。
常见操作路径:
ACCT-9628(空密码账户):用sudo awk -F: '$2 == "" {print $1}' /etc/shadow列出,再sudo passwd -l username锁定FILE-6310(/tmp挂载缺noexec,nosuid,nodev):检查mount | grep /tmp,若缺失,追加到/etc/fstab对应行末尾,再sudo mount -o remount /tmp- 所有修改后必须验证:比如改完
/etc/fstab要跑sudo findmnt -t tmpfs /tmp确认参数生效
怎么让 nmap --script vuln 真正跑出可用结果
nmap -sV --script vuln 不是“一键报 CVE”,它依赖本地 NSE 脚本库是否完整、服务版本识别是否准确。很多用户扫完只看到一堆 [vuln] 却没法判断真假,问题常出在脚本或目标识别上。
关键控制点:
- 先运行
sudo nmap --script-updatedb,否则http-shellshock.nse等脚本可能根本没加载 - 必须加
-sV,--script vuln本身不探测版本,没版本号就匹配不了漏洞规则 - 避免扫全端口:
nmap -sV -p 22,80,443,3306,6379 --script vuln target,减少误报和干扰 [vuln]输出只是特征匹配,比如smb-vuln-ms17-010出现,得再用rpcclient -U "" target手动验证 SMB 是否真开放
怎么写可靠的 OpenVAS(GVM)定时扫描脚本
直接把 gvm-cli start_task 往 crontab 里一塞,90% 会失败——不是命令错,是环境没加载、token 过期、或 gvmd 还没 ready。OpenVAS 的 cron 不是 Linux 那套逻辑。
能落地的写法:
- 先用
gvm-cli --gmp-username admin --gmp-password xxx list_tasks测试连通性,确认 token 有效 - 脚本开头加
sleep 15,等gvmd完全启动再执行任务 - 用
gvm-cli --gmp-username admin --gmp-password xxx start_task --task-id xxx触发,别用 web UI 自动生成的 UUID 命令 - 日志重定向到文件:
2>&1 >> /var/log/gvm-cron.log,否则失败时你根本看不到报错
真正麻烦的不是命令怎么写,而是每次 OpenVAS 升级后 GMP 接口可能微调,start_task 的参数顺序或字段名会变——得盯住 gvm-cli --help 输出,不能复用半年前的脚本。
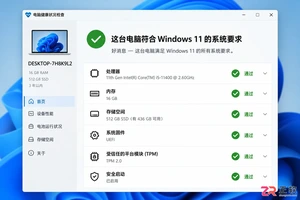






Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。



一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。


CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。
Mountain Duck 是一款能将多个网盘挂载到本地的工具,像本地磁盘一样使用网盘。清理链路的完整性会更好一些,做应用卸载、残留处理和空间整理时,通常能少走很多手动排查步骤。

Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。

一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。

Wise Folder Hider Pro 是一款专业级文件和文件夹隐藏加密软件,为私密数据添加多重保护。高频操作更强调就近处理,浏览、整理和跨目录移动文件时,来回切换和重复点击都会少很多。
CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。