

win10关闭自动更新会不会影响杀毒防护能力
Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。
Win10关闭自动更新是否会影响杀毒能力?本文解析Windows Update与Defender防护链路的关联,教您如何检查安全状态,并提供比永久禁用更稳妥的更新管理策略。
关闭 Windows 10 自动更新,不等于杀毒软件会立刻罢工,但确实抽走了安全防护持续进化的根基。核心判断在于:你只是暂时推迟了补丁安装,还是彻底阻断了 Windows Update 服务乃至安全情报的下发通道。前者仅是时间差问题,后者则会让设备在已知漏洞面前逐渐裸奔。杀毒防护界面显示“已启用”,仅代表本地引擎在运行,不代表系统具备抵御最新威胁的能力。
自动更新与杀毒防护的依赖关系
Windows 10 的安全体系并非单一组件,而是由三条紧密耦合的链路构成:Microsoft Defender Antivirus 的扫描引擎、负责识别新威胁特征的安全情报(Signatures),以及修复系统底层漏洞的平台更新。
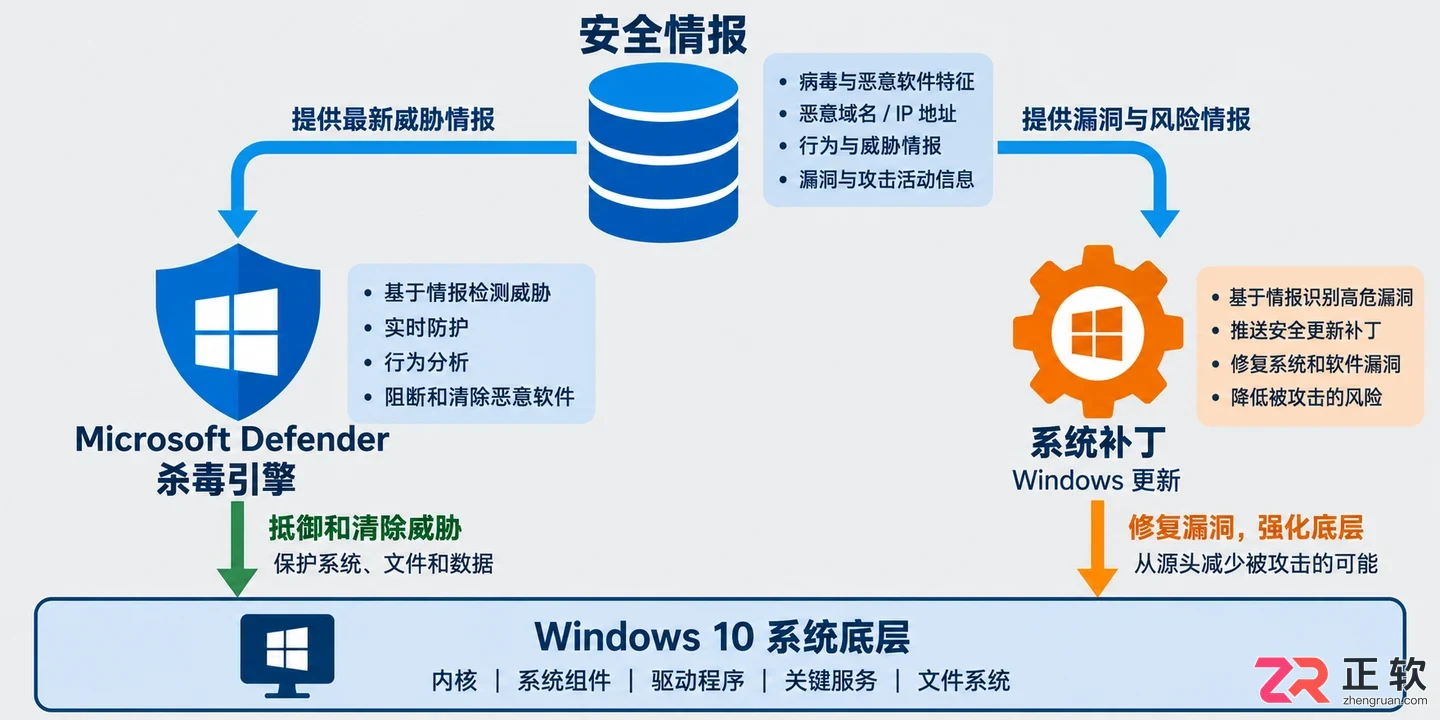
Windows 10 安全防护的三条核心链路:引擎、情报与系统补丁
杀毒引擎负责执行查杀动作,安全情报则是引擎的“眼睛”,告诉它最近出现了哪些恶意代码;系统补丁则负责堵住攻击者利用的入口。如果长期阻断自动更新,Defender 或许还能扫描本地文件,但其情报库会迅速过时,无法识别新型勒索软件或木马。更致命的是,系统层面的漏洞(如远程代码执行漏洞)若未修补,攻击者甚至无需触发杀毒软件即可获取控制权。
需要特别注意的时间边界是:Windows 10 已于 2025 年 10 月 14 日结束常规支持。对于仍在使用 Win10 的设备,长期关闭更新不再是“稳定”的选择,而是高风险行为。若无法升级至 Windows 11,应评估是否符合扩展安全更新(ESU)条件,而非单纯依赖过时的本地杀毒软件。
如何确认关闭更新后的真实防护状态
不要仅凭任务栏图标或设置页面的“暂停更新”提示来判断安全性。即使 Windows Update 被暂停,Defender 仍可能通过独立通道获取部分情报,也可能完全停滞。最可靠的方式是通过 PowerShell 检查实时状态。
以管理员身份运行 PowerShell,输入以下命令:
Get-MpComputerStatus | Select-Object AMServiceEnabled, AntivirusEnabled, RealTimeProtectionEnabled, AntivirusSignatureVersion, AntivirusSignatureLastUpdated
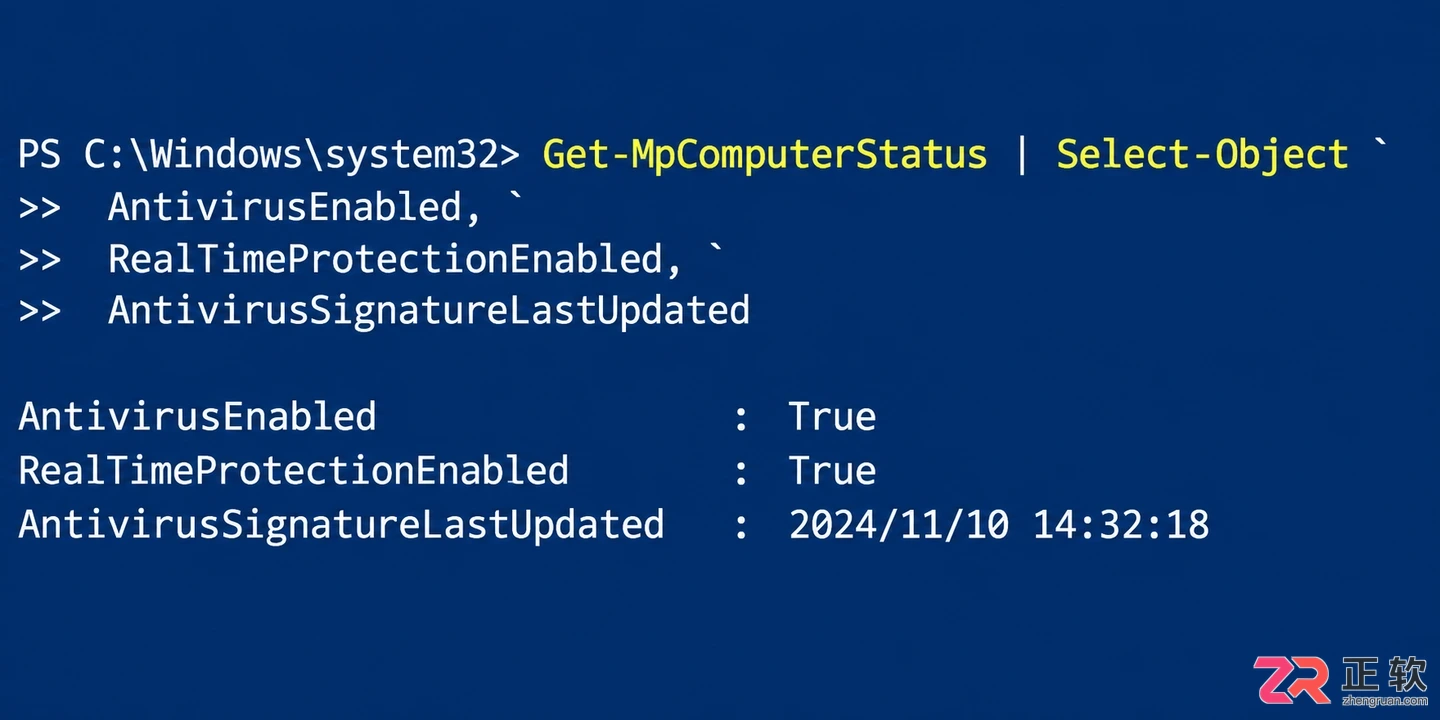
通过 PowerShell 命令查看 Defender 实时防护与情报更新时间
重点关注返回结果中的四个指标:
AntivirusEnabled和RealTimeProtectionEnabled必须为True,确保实时防护未被关闭。AntivirusSignatureVersion应有具体版本号,而非空白。AntivirusSignatureLastUpdated的时间应接近当前时间。如果该日期停留在数周前,说明安全情报更新已中断。- 打开 Windows 安全中心,查看是否有“病毒和威胁防护需要操作”或“保护已过期”的黄色警告。
若安装了第三方杀毒软件,需在其控制台内检查病毒库更新时间。但请记住,第三方软件通常只负责应用层查杀,无法替代 Windows 系统补丁对内核级漏洞的修复。
不同关闭方式的风险层级
1. 在设置中暂时暂停更新
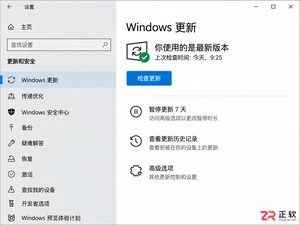
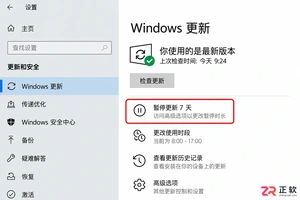
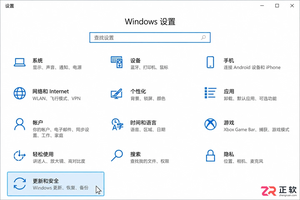
这是风险最低的操作。通过“设置 > 更新和安全 > Windows 更新”选择暂停 7 天或更久,仅延迟补丁的安装时间,不阻断服务。适合在重要会议、演示期间避免重启干扰。暂停期结束后,务必手动点击“检查更新”,让积压的安全补丁尽快安装。
2. 通过组策略或注册表限制更新
企业环境常用此法统一运维,但个人用户若误配,可能导致更新入口消失或仅通知不下载。风险在于容易遗忘后续的手动安装,导致系统长期处于旧版本。需确认策略是否仅限制安装时机,还是连带的智能筛选和服务通信也被阻断。
3. 禁用 Windows Update 服务或拦截网络
这是最高风险的操作。通过 services.msc 禁用 wuauserv 服务,或使用防火墙/Hosts 拦截微软更新域名,会彻底切断补丁和安全情报的来源。即使 Defender 界面显示正常,其后台的情报同步请求也会失败。此外,使用所谓的“一键关闭更新工具”往往伴随注册表篡改,可能导致未来恢复更新时出现错误代码,增加排查难度。
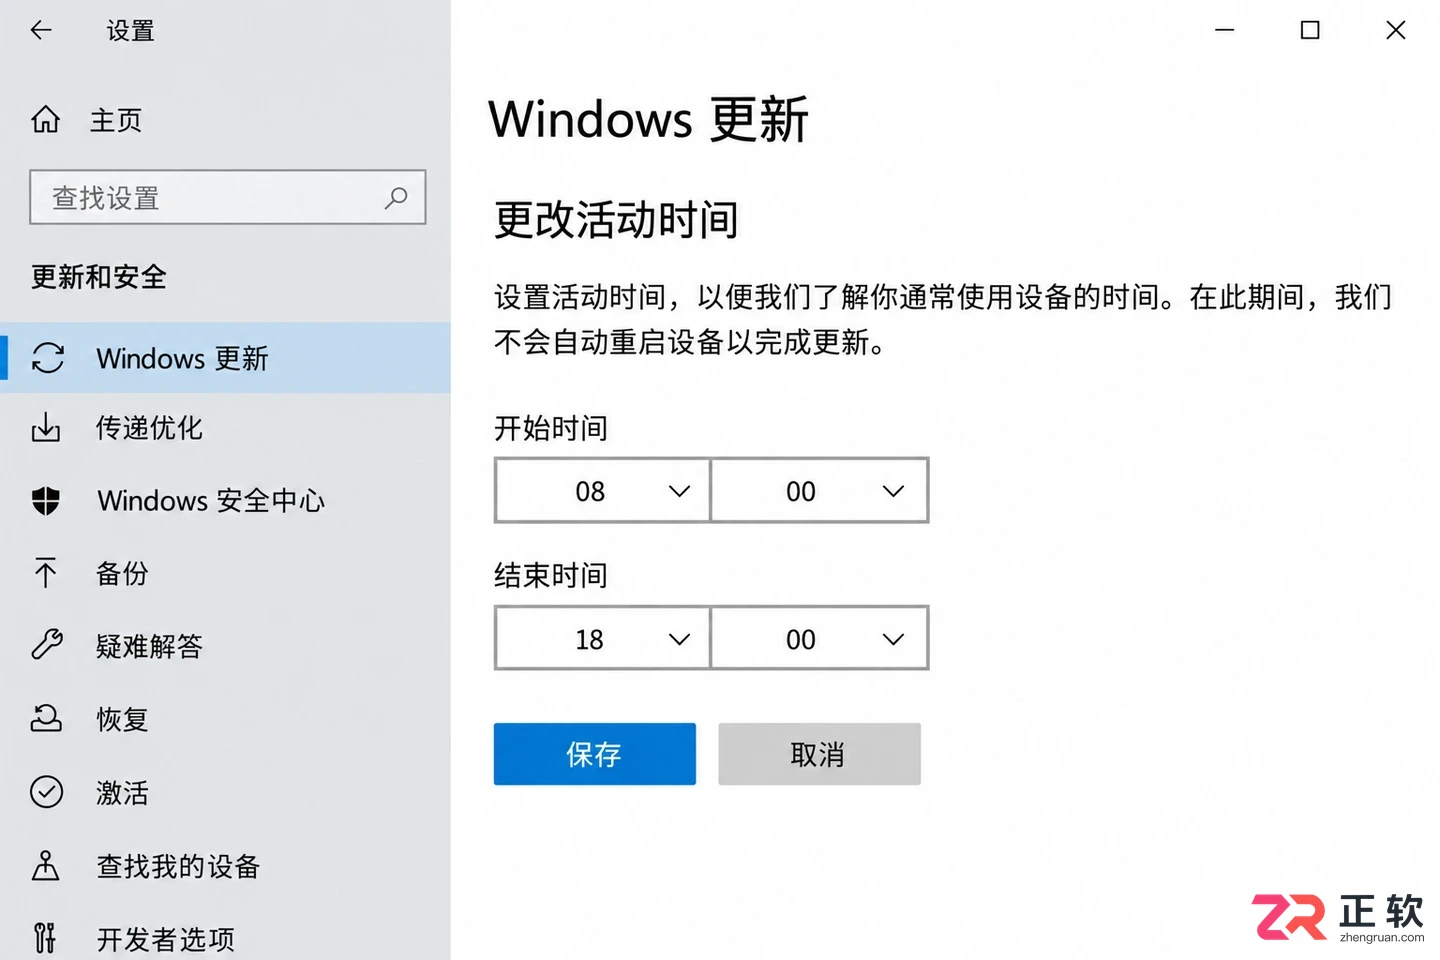
在 Windows 设置中配置活动时间以避免工作时重启
更稳妥的替代方案
如果困扰你的是更新带来的强制重启,不必走向“永久关闭”的极端。
首先,利用“活动时间”功能。在 Windows 更新设置中,将活动时间设置为你的主要工作时段(如 8:00-18:00),系统在此期间不会自动重启。
其次,针对特定驱动或软件冲突,不要全盘否定更新。在“更新历史记录”中定位导致问题的具体补丁编号,单独卸载该更新,并暂时隐藏它,同时允许其他安全补丁正常安装。
最后,保持最小化安全底线。若因特殊原因必须维持旧系统状态,请确保:
- 实时防护和防火墙始终开启。
- 定期手动检查 Defender 情报库更新时间。
- 不关闭 SmartScreen 和浏览器内置防护。
- 严禁运行来源不明的激活工具或系统优化脚本,这些往往是恶意软件的温床。
- 对重要数据进行离线备份,以应对可能的勒索软件攻击。
短暂暂停更新是为了业务连续性,而长期阻断更新则是用不可见的安全债务换取暂时的安宁。在 Win10 生命周期末期,保持更新通道的畅通,是成本最低的安全投资。
Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。
极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。
CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。
Mountain Duck 是一款能将多个网盘挂载到本地的工具,像本地磁盘一样使用网盘。清理链路的完整性会更好一些,做应用卸载、残留处理和空间整理时,通常能少走很多手动排查步骤。
Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。
极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
一款文字处理软件,一种订阅式的跨平台办公软件,基于云平台提供多种服务,通过将 Excel 和 Outlook 等应用与 OneDrive 和 Microsoft Teams 等强大的云服务相结合,Office 365 可让任何人使用任何设备随时随地创建和共享内容。
Wise Folder Hider Pro 是一款专业级文件和文件夹隐藏加密软件,为私密数据添加多重保护。高频操作更强调就近处理,浏览、整理和跨目录移动文件时,来回切换和重复点击都会少很多。
CodeExpander 是一款快捷短语输入增强工具,通过键入缩写自动展开为自定义文段,提升工作效率。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。